
 آموزشها


 قالبها


 افزونهها


 آکادمی


 هاست وردپرس


 طراحی سایت
 فرمان
جلوگیری از دسترسی کاربران به پیشخوان وردپرس
- افزونه وردپرسمقالات آموزشی
- بروزرسانی شده در
اگه امکان ثبتنام رو توی سایتتون فعال کرده باشید، احتمالاً دوست ندارید همه کاربران بعد از ورود سر از پیشخوان وردپرس دربیارن. خود وردپرس نقش و سطح دسترسی هر کاربر رو مدیریت میکنه، ولی گزینه آمادهای نداره که پیشخوان رو کاملاً ببندید و کاربران غیرمجاز رو به صفحه دیگهای بفرستید.
توی این آموزش از افزونه رایگان Remove Dashboard Access کمک میگیریم تا دسترسی به پیشخوان رو براساس نقش کاربر محدود کنیم. بعد هم سراغ تغییر مسیر، اجازه ویرایش پروفایل و گزینه Allowed URLs میریم تا بخشهای ضروری سایت ناخواسته مسدود نشن.
آنچه در این مقاله میخوانید
چرا باید دسترسی به پیشخوان وردپرس رو محدود کنیم
پیشخوان همون بخش مدیریتی وردپرسه که معمولاً با آدرسی مثل /wp-admin/ باز میشه. هر کاربر با توجه به نقشی که داره، ممکنه بخشهایی مثل نوشتهها، دیدگاهها یا پروفایل رو اونجا ببینه.
وردپرس به کاربری با نقش مشترک اجازه نمیده افزونهها، قالب یا تنظیمات اصلی سایت رو مدیریت کنه. بااینحال، نمایش پیشخوان به مشترکها معمولاً ضرورتی نداره و حتی ممکنه اونها رو سردرگم کنه. مثلاً توی یک فروشگاه بهتره مشتری بعد از ورود مستقیم به حساب کاربری خودش بره، نه صفحه مدیریت وردپرس.
البته محدود کردن پیشخوان بهتنهایی امنیت کامل سایت رو تضمین نمیکنه. این کار فقط جلوی ورود نقشهای غیرمجاز به بخش مدیریت رو میگیره. هنوز هم باید وردپرس، قالب و افزونهها رو بهروز نگه دارید، نقش مناسبی به هر کاربر بدید و از رمز عبور قوی استفاده کنید.
آیا خود وردپرس میتونه دسترسی به پیشخوان رو مسدود کنه
وردپرس بهصورت پیشفرض نقشهایی مثل مدیر، ویرایشگر، نویسنده، مشارکتکننده و مشترک داره. هرکدوم از این نقشها مجموعه مشخصی از اجازهها رو میگیرن. مثلاً مشترک معمولاً فقط میتونه پروفایل خودش رو مدیریت کنه، ولی مدیر به تنظیمات اصلی سایت دسترسی داره.
پس وردپرس بخش مهمی از کنترل دسترسی رو خودش انجام میده، اما توی تنظیمات عادی گزینهای نداره که باهاش بگید «مشترکها اصلاً وارد پیشخوان نشن» یا بعد از ورود به برگه خاصی برن. برای این کار میتونید کد اختصاصی بنویسید یا از افزونه کمک بگیرید. چون این آموزش برای کاربران تازهکاره، با یک افزونه رایگان جلو میریم.
جلوگیری از ورود کاربران به پیشخوان با افزونه رایگان
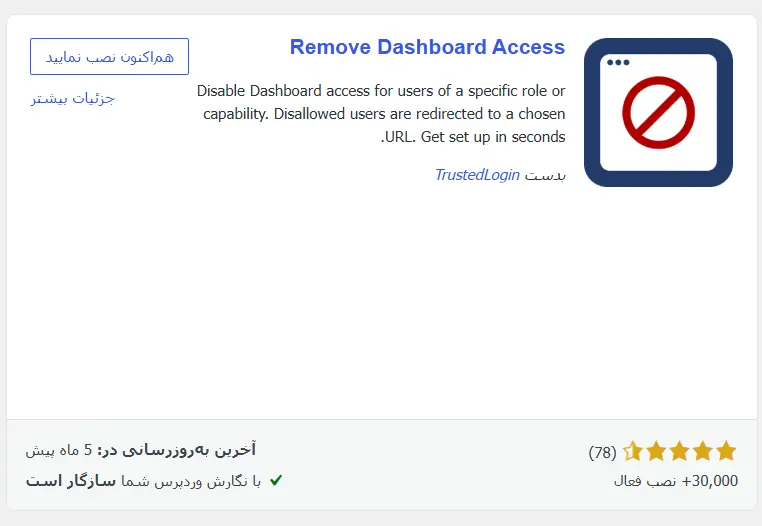
افزونه Remove Dashboard Access رایگانه و میتونید اون رو از مخزن رسمی وردپرس نصب کنید. با این افزونه مشخص میکنید کدوم نقشها اجازه ورود به پیشخوان رو دارن و بقیه کاربران بعد از تلاش برای ورود، به چه آدرسی فرستاده بشن.
برای نصب افزونه، توی پیشخوان به مسیر «افزونهها ← افزودن افزونه تازه» برید. عبارت Remove Dashboard Access رو جستوجو کنید، افزونه رو نصب کنید و بعد روی «فعالسازی» بزنید.
قبل از ادامه، یادتون نره این تنظیمات رو با حساب مدیر اصلی انجام بدید. بهتره از حساب مدیر خارج نشید تا اگه جایی اشتباه کردید، بتونید سریع تنظیمات رو اصلاح کنید.
آموزش تنظیم Remove Dashboard Access
بعد از فعالسازی افزونه، از منوی «تنظیمات» وارد صفحه Dashboard Access بشید. شاید اسم گزینهها انگلیسی باشه، ولی تنظیم کردنشون سخت نیست.
انتخاب کاربران مجاز در Dashboard User Access
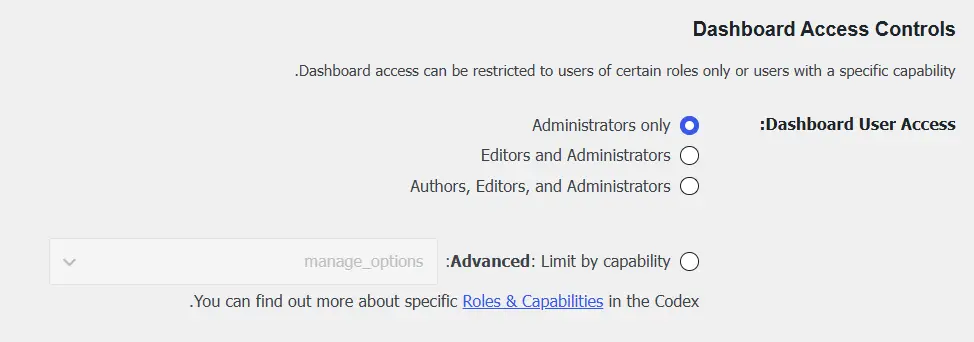
گزینه Dashboard User Access تعیین میکنه چه نقشهایی بتونن وارد پیشخوان بشن. گزینههای اصلی افزونه معمولاً این کاربردها رو دارن:
- Administrators only: فقط مدیرها میتونن وارد پیشخوان بشن. این گزینه برای بیشتر سایتهایی که کاربر عادی یا مشتری دارن مناسبه.
- Editors and Administrators: مدیرها و ویرایشگرها اجازه ورود به پیشخوان رو دارن.
- Authors, Editors, and Administrators: نویسندهها، ویرایشگرها و مدیرها میتونن وارد پیشخوان بشن.
- Advanced: دسترسی رو براساس یک نقش یا قابلیت مشخص وردپرس تنظیم میکنه. اگه با قابلیتهای نقشها آشنا نیستید، بهتره یکی از سه گزینه قبلی رو انتخاب کنید.
برای یک سایت عضویتی ساده که کاربرانش نقش مشترک دارن، گزینه «فقط مدیرها» معمولاً کافیه. ولی اگه سایت چندنویسندهای دارید، باید گزینهای رو انتخاب کنید که نویسندهها یا ویرایشگرها هم اجازه ورود داشته باشن.
تعیین صفحه مقصد برای کاربران غیرمجاز
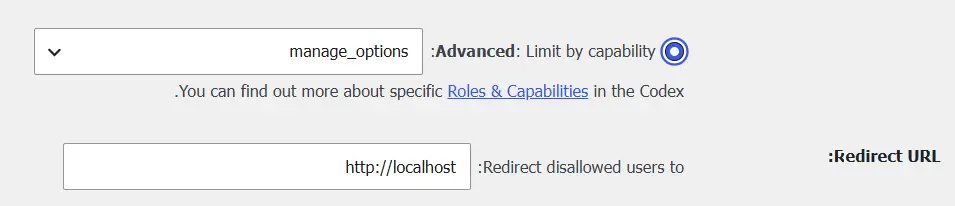
توی بخش تغییر مسیر، آدرسی رو وارد کنید که کاربر غیرمجاز باید به اون فرستاده بشه. این مقصد میتونه صفحه اصلی، حساب کاربری یا یک برگه راهنما باشه. بهتره صفحهای رو انتخاب کنید که کاربر با دیدنش بفهمه قدم بعدی چیه.
آدرس مقصد رو کامل و همراه با https:// بنویسید. قبل از ذخیره هم مطمئن بشید اون صفحه کاربر رو دوباره به /wp-admin/ نمیفرسته. وگرنه یک حلقه تغییر مسیر شکل میگیره و صفحه مدام بین دو آدرس جابهجا میشه.
اجازه ویرایش پروفایل کاربر
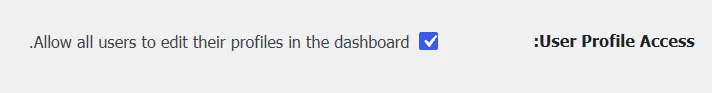
این افزونه گزینهای هم برای دسترسی کاربران به صفحه پروفایل داره. با فعال کردنش، کاربر میتونه اطلاعات پروفایل خودش رو توی پیشخوان ویرایش کنه، حتی اگه به بقیه قسمتهای مدیریت دسترسی نداشته باشه.
اگه سایتتون صفحه جداگانهای برای ویرایش حساب کاربری داره، احتمالاً نیازی نیست این گزینه رو فعال کنید. ولی اگه چنین صفحهای ندارید و کاربر باید نام نمایشی، ایمیل یا رمز خودش رو تغییر بده، فعال کردن این گزینه میتونه به کارتون بیاد.
نوشتن پیام ورود
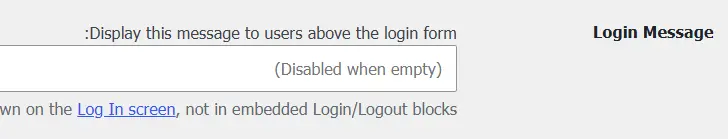
گزینه Login Message یک پیام رو توی صفحه ورود وردپرس نشون میده. میتونید متن کوتاهی بنویسید و به کاربر بگید بعد از ورود به کدوم صفحه میره یا برای گرفتن دسترسی باید با چه کسی تماس بگیره.
این پیام رو کوتاه و روشن بنویسید. اطلاعات حساس، آدرسهای مدیریتی یا جزئیات امنیتی سایت رو توی اون نذارید، چون هرکسی که صفحه ورود رو باز کنه ممکنه پیام رو ببینه.
استثنا کردن آدرسهای ضروری با Allowed URLs
توی نسخههای جدید افزونه بخشی به اسم Allowed URLs دیده میشه. این گزینه وقتی به کار میاد که میخواید پیشخوان بسته بمونه، ولی کاربر بتونه یک آدرس مشخص از بخش مدیریت رو باز کنه. Allowed URLs به زبان ساده یعنی «آدرسهای مجاز».
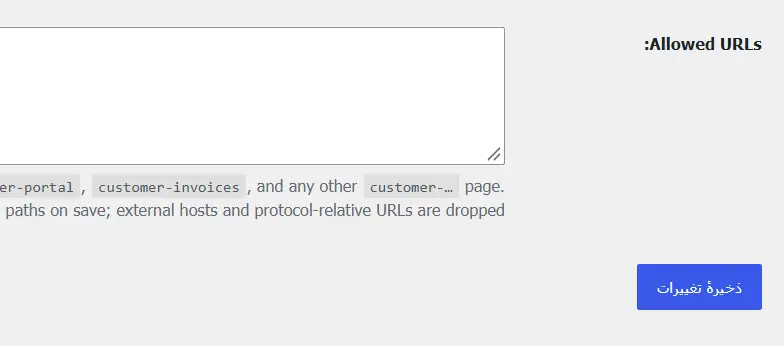
مثلاً ممکنه افزونهای یک صفحه ضروری داخل wp-admin بسازه. میتونید مسیر همون صفحه رو توی فهرست آدرسهای مجاز بذارید. افزونه از الگوی ستارهای هم پشتیبانی میکنه؛ یعنی با علامت * میتونید چند آدرس مشابه رو پوشش بدید.
فقط آدرسهایی رو مجاز کنید که واقعاً بهشون نیاز دارید. اضافه کردن مسیرهای خیلی گسترده مثل کل /wp-admin/ عملاً محدودیت رو بیاثر میکنه. اگه نمیدونید یک مسیر دقیقاً چه کاری انجام میده، قبل از اضافه کردنش از سازنده افزونه مربوط یا پشتیبان سایت کمک بگیرید.
آزمایش تنظیمات و رفع مشکلات احتمالی
وقتی تنظیم گزینهها تموم شد، روی Save Changes بزنید. بعد یک مرورگر دیگه یا پنجره ناشناس باز کنید و با یک حساب آزمایشی وارد بشید. این حساب باید همون نقشی رو داشته باشه که میخواید محدودش کنید.
- با حساب مدیر مطمئن بشید پیشخوان بدون مشکل باز میشه.
- با حساب آزمایشی وارد بشید و ببینید صفحه مقصد درست باز میشه یا نه.
- آدرس
/wp-admin/رو مستقیم باز کنید و مطمئن بشید تغییر مسیر انجام میشه. - فرمها، حساب کاربری، فروشگاه و قسمتهایی رو که کاربر واردشون میشه آزمایش کنید.
- اگه آدرسی رو توی Allowed URLs گذاشتید، همون آدرس و چند آدرس غیرمجاز رو جداگانه امتحان کنید.
اگه کاربر به صفحه اشتباهی میره، اول آدرس تغییر مسیر رو بررسی کنید. اگه یکی از امکانات بخش کاربری از کار افتاده، سراغ تنظیمات Allowed URLs و تداخل احتمالی با افزونههای ورود، عضویت یا فروشگاه برید. برای پیدا کردن مشکل، تنظیمات رو یکییکی تغییر بدید تا معلوم بشه ایراد از کدوم گزینهست.
مخفی کردن منو با مسدود کردن پیشخوان فرق داره
وقتی یک منو رو مخفی میکنید، فقط اون گزینه از جلوی چشم کاربر کنار میره. این کار لزوماً دسترسی واقعی کاربر رو نمیگیره. اگه کاربر آدرس مستقیم صفحه رو داشته باشه و نقشش اجازه لازم رو گرفته باشه، شاید هنوز بتونه اون صفحه رو باز کنه.
برای کنترل واقعی دسترسی، نقش کاربر و قابلیتهای همون نقش اهمیت دارن. از مخفی کردن منو فقط برای خلوتتر کردن ظاهر پیشخوان کمک بگیرید، نه بهعنوان یک راهکار امنیتی. قبل از تغییر نقشها هم بررسی کنید که کاربر برای انجام کارش دقیقاً به چه دسترسیهایی نیاز داره.
آیا رمز گذاشتن روی پوشه wp-admin روش مناسبیه
بعضی سرویسهای میزبانی اجازه میدن برای پوشه wp-admin یک نام کاربری و رمز جدا بذارید. توی این حالت، کاربر قبل از دیدن صفحه ورود وردپرس با یک پنجره ورود دیگه روبهرو میشه. این روش با مدیریت نقشهای کاربری فرق داره و جای افزونه Remove Dashboard Access رو نمیگیره.
رمز گذاشتن روی کل پوشه ممکنه درخواستهای ضروری وردپرس یا بعضی افزونهها رو مختل کنه. مثلاً بعضی امکاناتی که کاربر توی سایت میبینه به فایل admin-ajax.php وابستهان. پس اگه سایت عضویتی، فروشگاهی یا چندکاربره دارید، بدون بررسی فنی سراغ این روش نرید.
برای محدود کردن پیشخوان براساس نقش، استفاده از همین افزونه رایگان سادهتر و مرتبطتره. رمز پوشه بیشتر یک لایه ورود جداست و اجرای درستش به تنظیم سرور و آزمایش کامل نیاز داره.
جمعبندی
وردپرس با کمک نقشها مشخص میکنه هر کاربر اجازه انجام چه کارهایی رو داشته باشه، ولی تنظیم آمادهای برای بستن کامل پیشخوان براساس نقش نداره. افزونه رایگان Remove Dashboard Access این کار رو راحتتر میکنه و اجازه میده نقشهای مجاز، صفحه مقصد، دسترسی به پروفایل و آدرسهای استثنا رو مشخص کنید.
بعد از ذخیره تنظیمات، حتماً همهچیز رو با یک حساب آزمایشی غیرمدیر امتحان کنید. از همه مهمتر، دسترسی مدیر اصلی رو باز نگه دارید و فقط مسیرهایی رو توی Allowed URLs بذارید که کاربر واقعاً بهشون نیاز داره.
سؤالات متداول
آیا خود وردپرس دسترسی کاربران به پیشخوان رو میبنده؟
وردپرس با نقشهای کاربری، اجازههای هر کاربر رو محدود میکنه؛ ولی توی تنظیمات عادی گزینهای برای بستن کامل پیشخوان براساس نقش و تغییر مسیر کاربر نداره. برای این کار میتونید از افزونه رایگان Remove Dashboard Access استفاده کنید.
آیا افزونه Remove Dashboard Access رایگانه؟
بله، این افزونه بهصورت رایگان توی مخزن رسمی وردپرس منتشر شده و میتونید اون رو از داخل پیشخوان نصب کنید.
آیا ممکنه مدیر هم از پیشخوان بیرون بمونه؟
اگه نقشها یا قابلیتهای بخش Advanced رو اشتباه تنظیم کنید، ممکنه به مشکل بخورید. تنظیمات رو با حساب مدیر انجام بدید و قبل از خروج، نتیجه رو با یک حساب آزمایشی توی مرورگر دیگه بررسی کنید.
گزینه Allowed URLs چه کاری انجام میده؟
این گزینه بعضی آدرسهای ضروری داخل بخش مدیریت رو از تغییر مسیر مستثنا میکنه. فقط مسیرهای لازم رو اضافه کنید، چون مجاز کردن مسیرهای خیلی گسترده ممکنه محدودیت پیشخوان رو بیاثر کنه.
آیا بستن پیشخوان امنیت سایت رو کامل میکنه؟
نه. این کار فقط دسترسی نقشهای انتخابشده به پیشخوان رو محدود میکنه. بهروزرسانی وردپرس و افزونهها، انتخاب نقش درست، استفاده از رمز قوی و پشتیبانگیری هنوز هم ضروری هستن.


من افزونه رو فعال کردم. تغییری اعمال نکرد. در قسمت دیدگاه ها که نوشته باید وارد شوید تا دیدگاه ثبت کنید، روی وارد شوید که میزنه، میره به ورود ووردپرس به جای ورود معمولی سایت.
ممون میشم راهنمایی کنین
من افزونه رو فعال کردم. تغییری اعمال نکرد. در قسمت دیدگاه ها که نوشته باید وارد شوید تا دیدگاه ثبت کنید، روی وارد شوید که میزنه، میره به ورود ووردپرس به جای ورود معمولی سایت.
سلام خدمت دوستان من چند وقتی هست نمیتونم وارد پیشخوان ورد پرس بشم از طریق wp admin میرم ولی انگار که کاربر معمولی سایت هستم وارد حساب کاربری داخل سایت میشه نمیتونم وارد پیشخوان بشم کسی میتونه کمک کنه ببینم مشکل از کجاست؟
سلام از سطح دسترسی شماست. آموزش ساخت یوزر ادمین از طریق phpmyadmin رو ببینید.
سلام و وقت بخیر
من افزونه دکان رو نصب کردم و میخوام دسترسی فروشنده رو برای ادیت محصول ببندم.لطفا اگه امکان داره راهنمایی کنید.پیشاپیش سپاسگذارم.
سلام
افزونه دکان رو ما نداریم روی سایت و خدمات مربوط به اون رو در حال حاضر ارائه نمیدیم
سلام.
من يك قالب وردپرس خريدارى كردم در زمانى كه روى هاست خودشان بود بخش افزونه ها در پنل وجود داشت الان كه روى هسات ديگرى انتقال دادند اين بخش كلا حذف شده و در پنل وجود ندارد در صورتى كه دسترسى ادمين به من داده اند. ممنون ميشم راهنمايي بفرماييد چگونه اين مشكل را ميتوان حل كرد؟
سلام اگر دسترسی مدیر کل به شما دادن بخش افزونهها باید نمایش داده شود. حتما دسترسی کامل نیست.