
 آموزشها


 قالبها


 افزونهها


 آکادمی


 هاست وردپرس


 طراحی سایت
 فرمان
افزایش امنیت سایت وردپرسی با روشهای ساده و اصولی
- امنیت وردپرسمقالات آموزشی
- بروزرسانی شده در
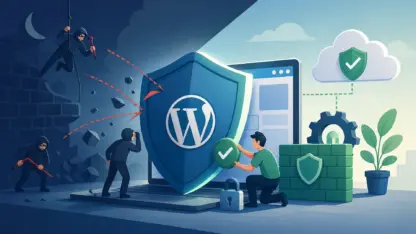
افزایش امنیت سایت وردپرسی فقط با نصب یک افزونه یا عوض کردن نشانی ورود انجام نمیشه. برای محافظت واقعی، باید چند لایه امنیتی کنار هم داشته باشید: وردپرس و افزونهها رو بهروز کنید، جلوی ورودهای مشکوک رو بگیرید، بکاپ قابل بازیابی داشته باشید و هشدارها رو بهموقع بررسی کنید.
توی این راهنما از کارهای ساده و ضروری شروع میکنیم و کمکم به تنظیمات فنیتر میرسیم. اگه تازه با وردپرس آشنا شدهاید، نگران اصطلاحهای تخصصی نباشید؛ هرکدوم رو همون جایی که لازم باشه، ساده توضیح میدیم.
آنچه در این مقاله میخوانید
امنیت وردپرس یعنی چی و چرا باید جدیاش بگیرید؟
امنیت وردپرس یعنی از سایت، اطلاعات کاربران و دسترسیهای مدیریتی در برابر ورود غیرمجاز، بدافزار، خرابکاری و سرقت اطلاعات مراقبت کنید. هیچ سایت متصل به اینترنتی امنیت صددرصدی نداره، ولی با چند کار اصولی میتونید احتمال نفوذ و خسارت احتمالی رو خیلی کمتر کنید.
آیا وردپرس امنه؟
هسته وردپرس مرتب بررسی و بهروزرسانی میشه. بیشتر مشکلها وقتی پیش میان که وردپرس، قالب یا افزونهها قدیمی بمونن، رمزهای ضعیف استفاده بشن یا فایلها از منابع نامعتبر نصب بشن. پس امنیت سایت فقط به خود وردپرس مربوط نیست و شیوه مدیریت شما هم نقش مهمی داره.
هکرها چطور سایتهای وردپرسی رو پیدا میکنن؟
مهاجمها معمولاً سایتها رو دستی و یکییکی پیدا نمیکنن. رباتهای خودکار اینترنت رو دنبال افزونههای آسیبپذیر، رمزهای قابل حدس، فایلهای رهاشده و تنظیمات اشتباه میگردن. کوچیک بودن سایت هم باعث نمیشه از این بررسیهای خودکار در امان بمونه.
نشانههای هک شدن سایت وردپرسی
- صفحهها یا کاربران ناشناس توی پیشخوان میبینید.
- بازدیدکنندهها ناخواسته به سایت دیگهای منتقل میشن.
- فایلهایی با اسمهای عجیب روی هاست ساخته میشن.
- مصرف منابع هاست یا ارسال ایمیل ناگهان بالا میره.
- مرورگر یا موتور جستوجو برای سایت هشدار امنیتی نشون میده.
- بدون دخالت شما، تنظیمات یا محتوای سایت تغییر میکنه.
هرکدوم از این نشانهها ممکنه دلیل دیگهای هم داشته باشه. پس قبل از حذف فایل یا تغییر تنظیمات، گزارشها و اتفاقهای اخیر سایت رو دقیق بررسی کنید.
قبل از افزایش امنیت سایت وردپرسی چه کارهایی انجام بدید؟
از کل سایت بکاپ بگیرید
قبل از دست زدن به تنظیمات امنیتی، از فایلها و پایگاه داده بکاپ کامل بگیرید. پایگاه داده همون بخشی هست که نوشتهها، تنظیمات و اطلاعات کاربران توش ذخیره میشن. نسخه پشتیبان رو دانلود کنید یا توی فضایی جدا از هاست اصلی نگه دارید.
دسترسیتون به هاست و پیشخوان وردپرس رو بررسی کنید
مطمئن بشید به پیشخوان، پنل هاست، ایمیل مدیر و محل نگهداری بکاپ دسترسی دارید. اگه تغییری باعث خطا بشه، برای برگردوندن سایت به این دسترسیها نیاز پیدا میکنید.
تغییرات امنیتی رو اول روی نسخه آزمایشی بسنجید
نسخه آزمایشی یا Staging یک کپی غیرعمومی از سایتتونه. بهتره فایروال، محدودیت ورود و تغییر سطح دسترسی فایلها رو اول روی این نسخه امتحان کنید تا کاربران سایت اصلی با خطا روبهرو نشن.
روشهای ضروری برای افزایش امنیت سایت وردپرسی
وردپرس، افزونهها و قالبها رو همیشه بهروز نگه دارید
بهروزرسانیها فقط قابلیت تازه اضافه نمیکنن؛ گاهی مشکل امنیتی نسخه قبلی رو هم برطرف میکنن. از مسیر «پیشخوان ← بهروزرسانیها» موارد منتظر رو ببینید و بعد از گرفتن بکاپ، نسخههای سازگار رو نصب کنید.
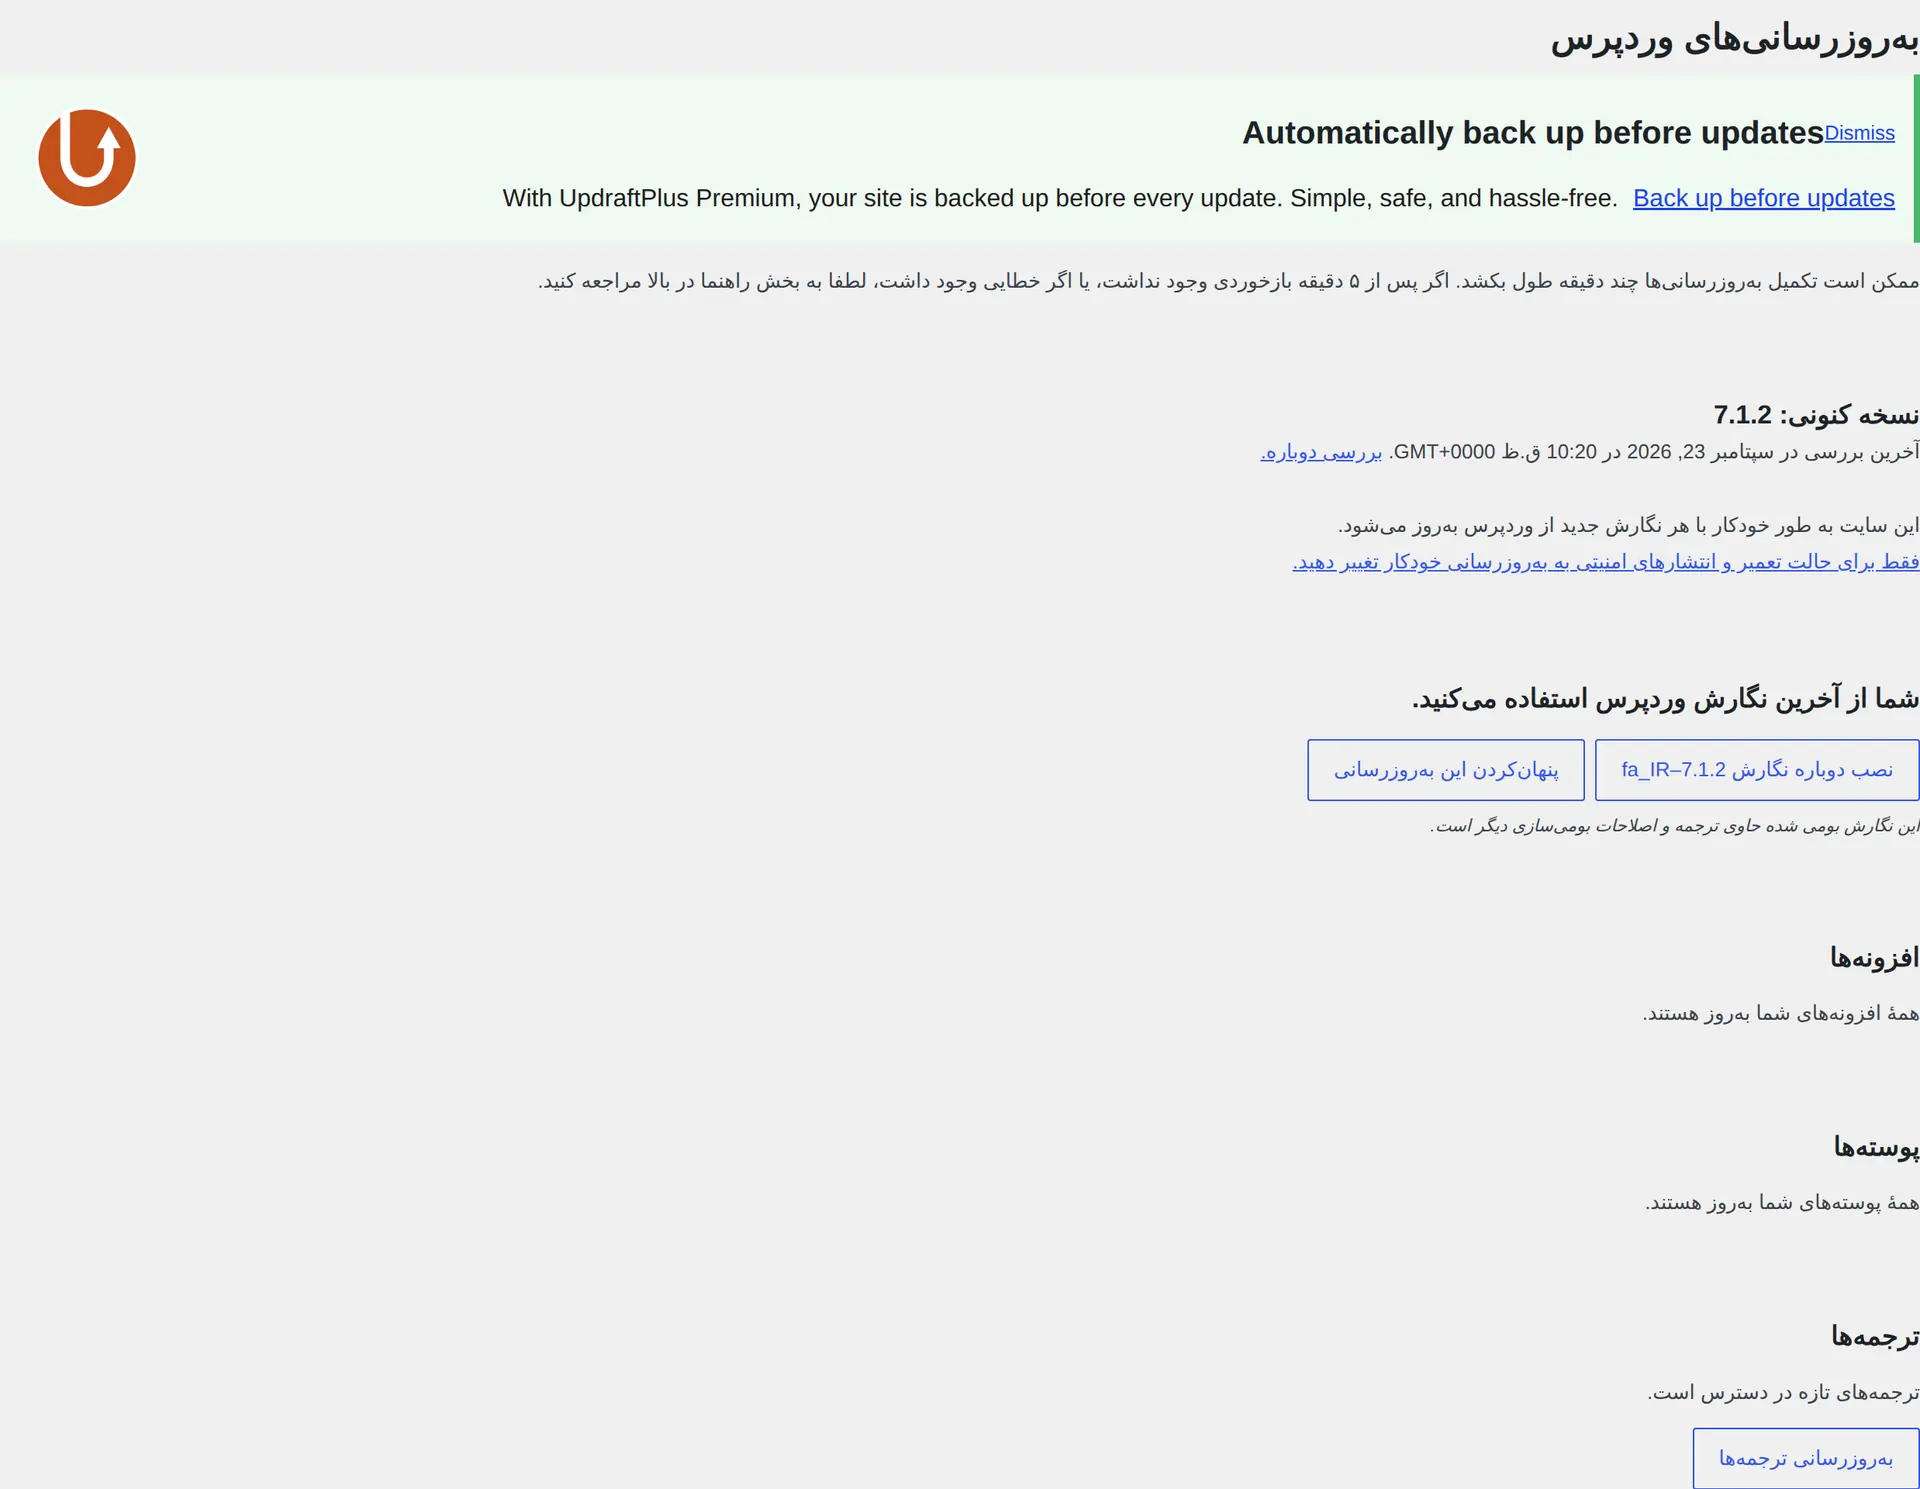
بهروزرسانی خودکار چه زمانی انتخاب خوبیه؟
برای سایتهای سادهای که بکاپ خودکار و امکان بازیابی سریع دارن، بهروزرسانی خودکار میتونه مدت آسیبپذیر موندن سایت رو کمتر کنه. توی فروشگاهها یا سایتهایی با افزونههای حساس، بهتره بهروزرسانیهای بزرگ رو اول روی نسخه آزمایشی بسنجید.
قبل از بهروزرسانی چه چیزهایی رو بررسی کنید؟
- یک بکاپ تازه و قابل دسترس داشته باشید.
- سازگاری نسخه جدید با وردپرس و PHP رو بررسی کنید.
- بعد از نصب، ورود، فرمها، خرید و صفحههای مهم رو آزمایش کنید.
افزونهها و قالبهای بلااستفاده رو حذف کنید
غیرفعال کردن افزونه یا قالب، فایلهاش رو پاک نمیکنه. هر چیزی رو که واقعاً لازم ندارید حذف کنید و فقط یک قالب پیشفرض سالم رو برای عیبیابی نگه دارید.
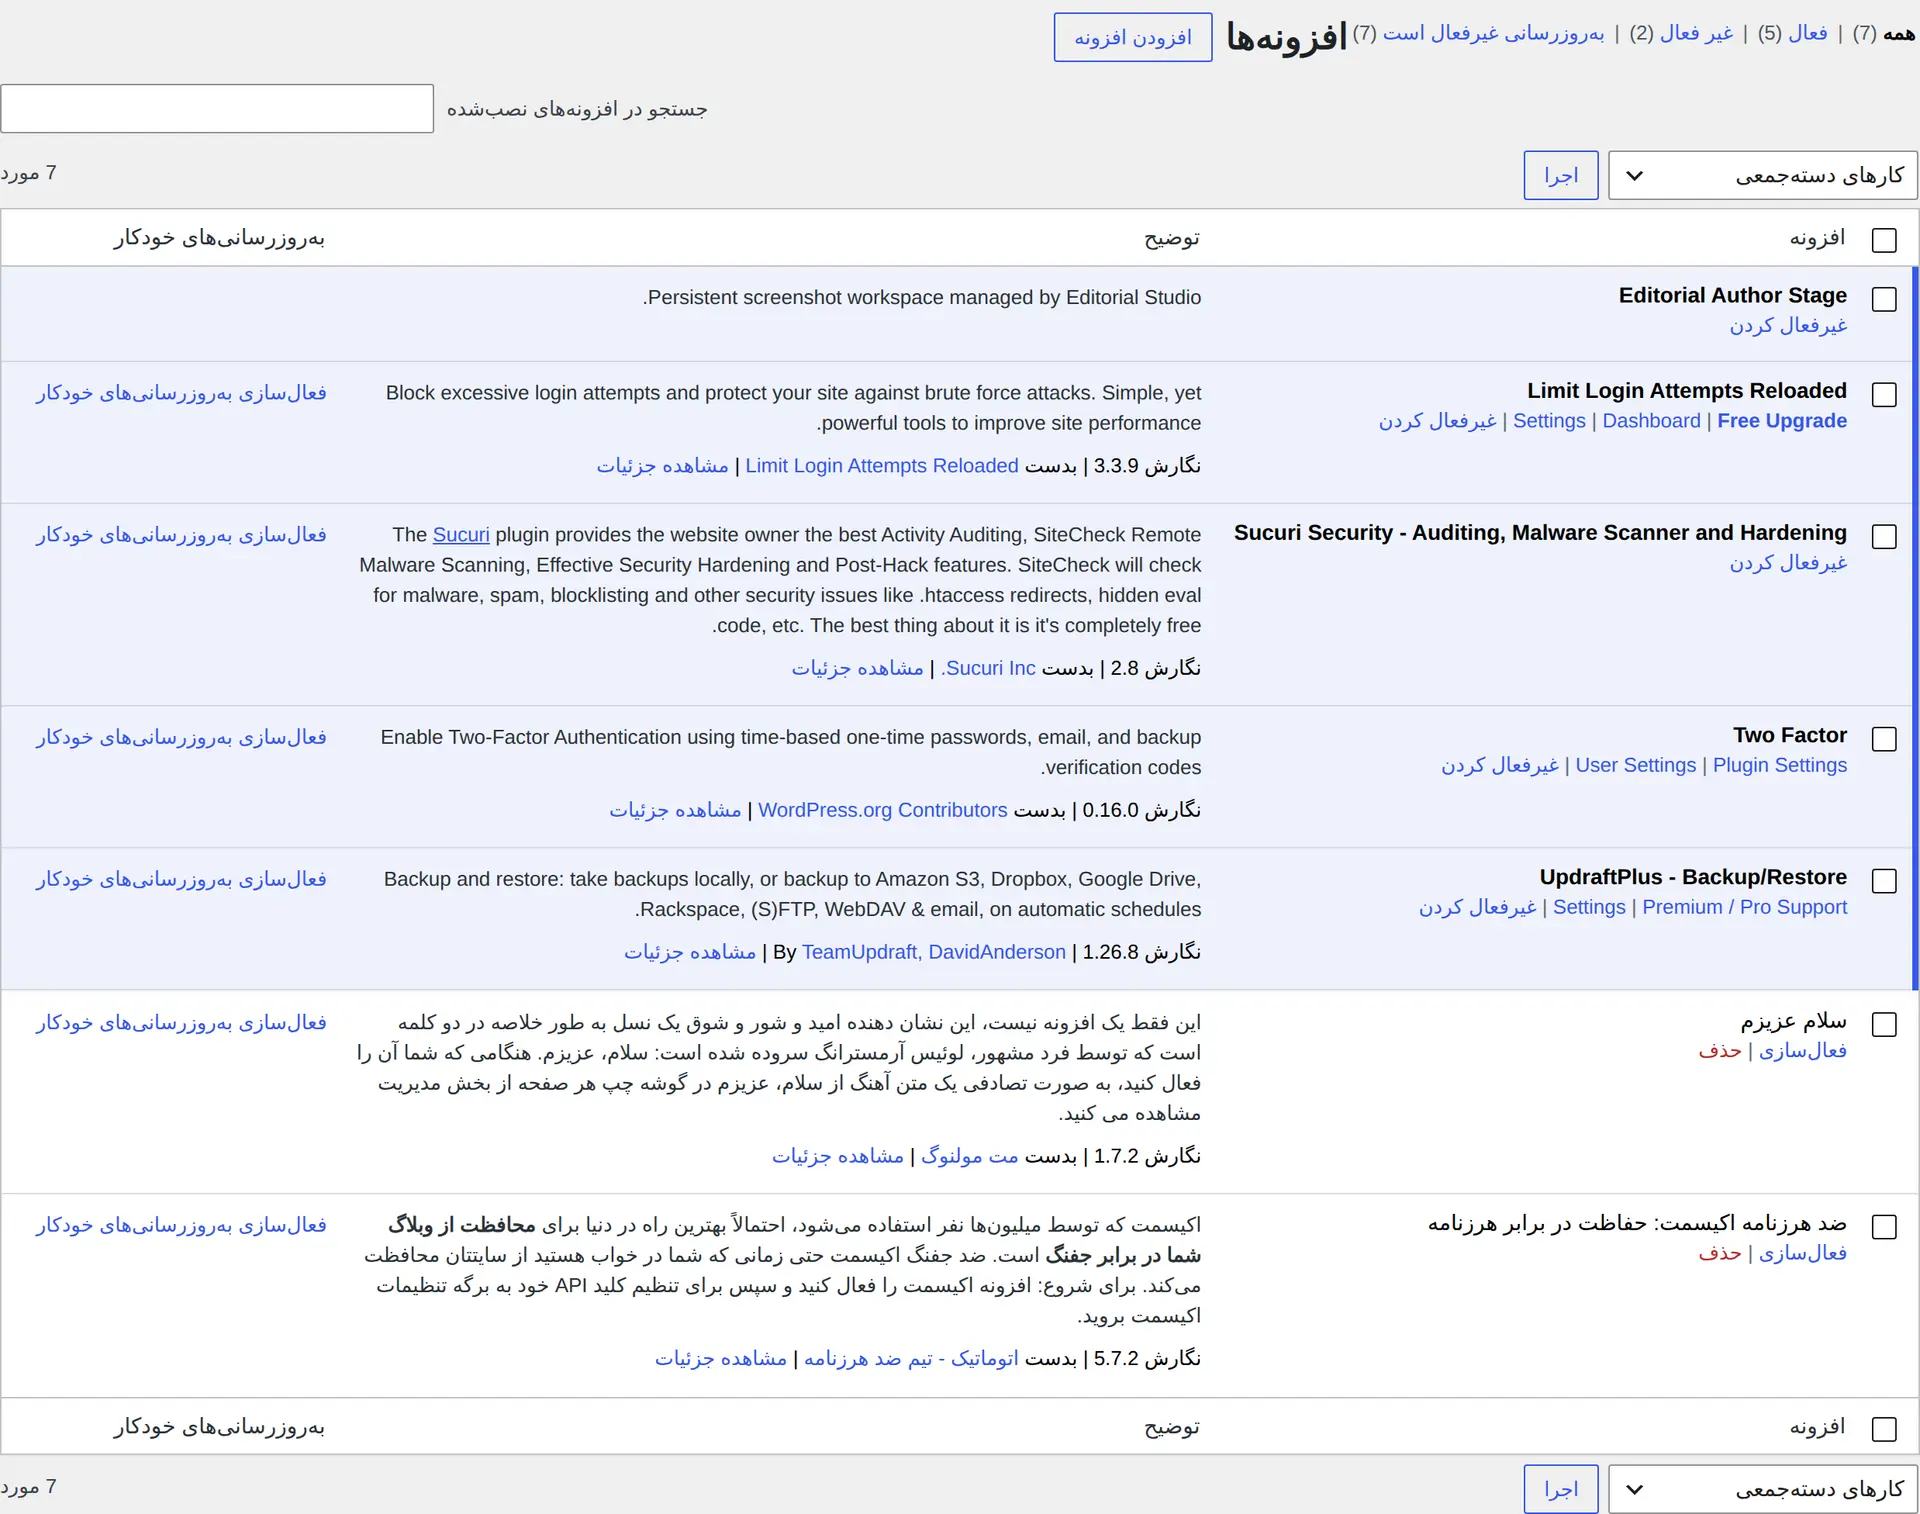
فقط از منابع معتبر افزونه و قالب بگیرید
افزونه و قالب رو از مخزن رسمی وردپرس یا سایت اصلی سازنده بگیرید. نسخههای دستکاریشده یا نسخههایی که یک محصول پولی رو رایگان ارائه میکنن، ممکنه کد مخرب داشته باشن یا بهروزرسانی امنیتی نگیرن.
برای همه حسابها رمز عبور قوی و متفاوت بسازید
رمز پیشخوان، هاست، ایمیل و پایگاه داده نباید یکی باشه. اگه اطلاعات ورود یک سرویس فاش بشه، متفاوت بودن رمزها جلوی ورود مستقیم به بقیه حسابها رو میگیره.
یک رمز عبور امن چه ویژگیهایی داره؟
رمز امن طولانی، یکتا و سختحدسه. از اسم، شماره موبایل، تاریخ تولد و الگوهایی مثل 123456 استفاده نکنید. مولد رمز وردپرس یا یک مدیر رمز عبور میتونه ترکیبی تصادفی براتون بسازه.
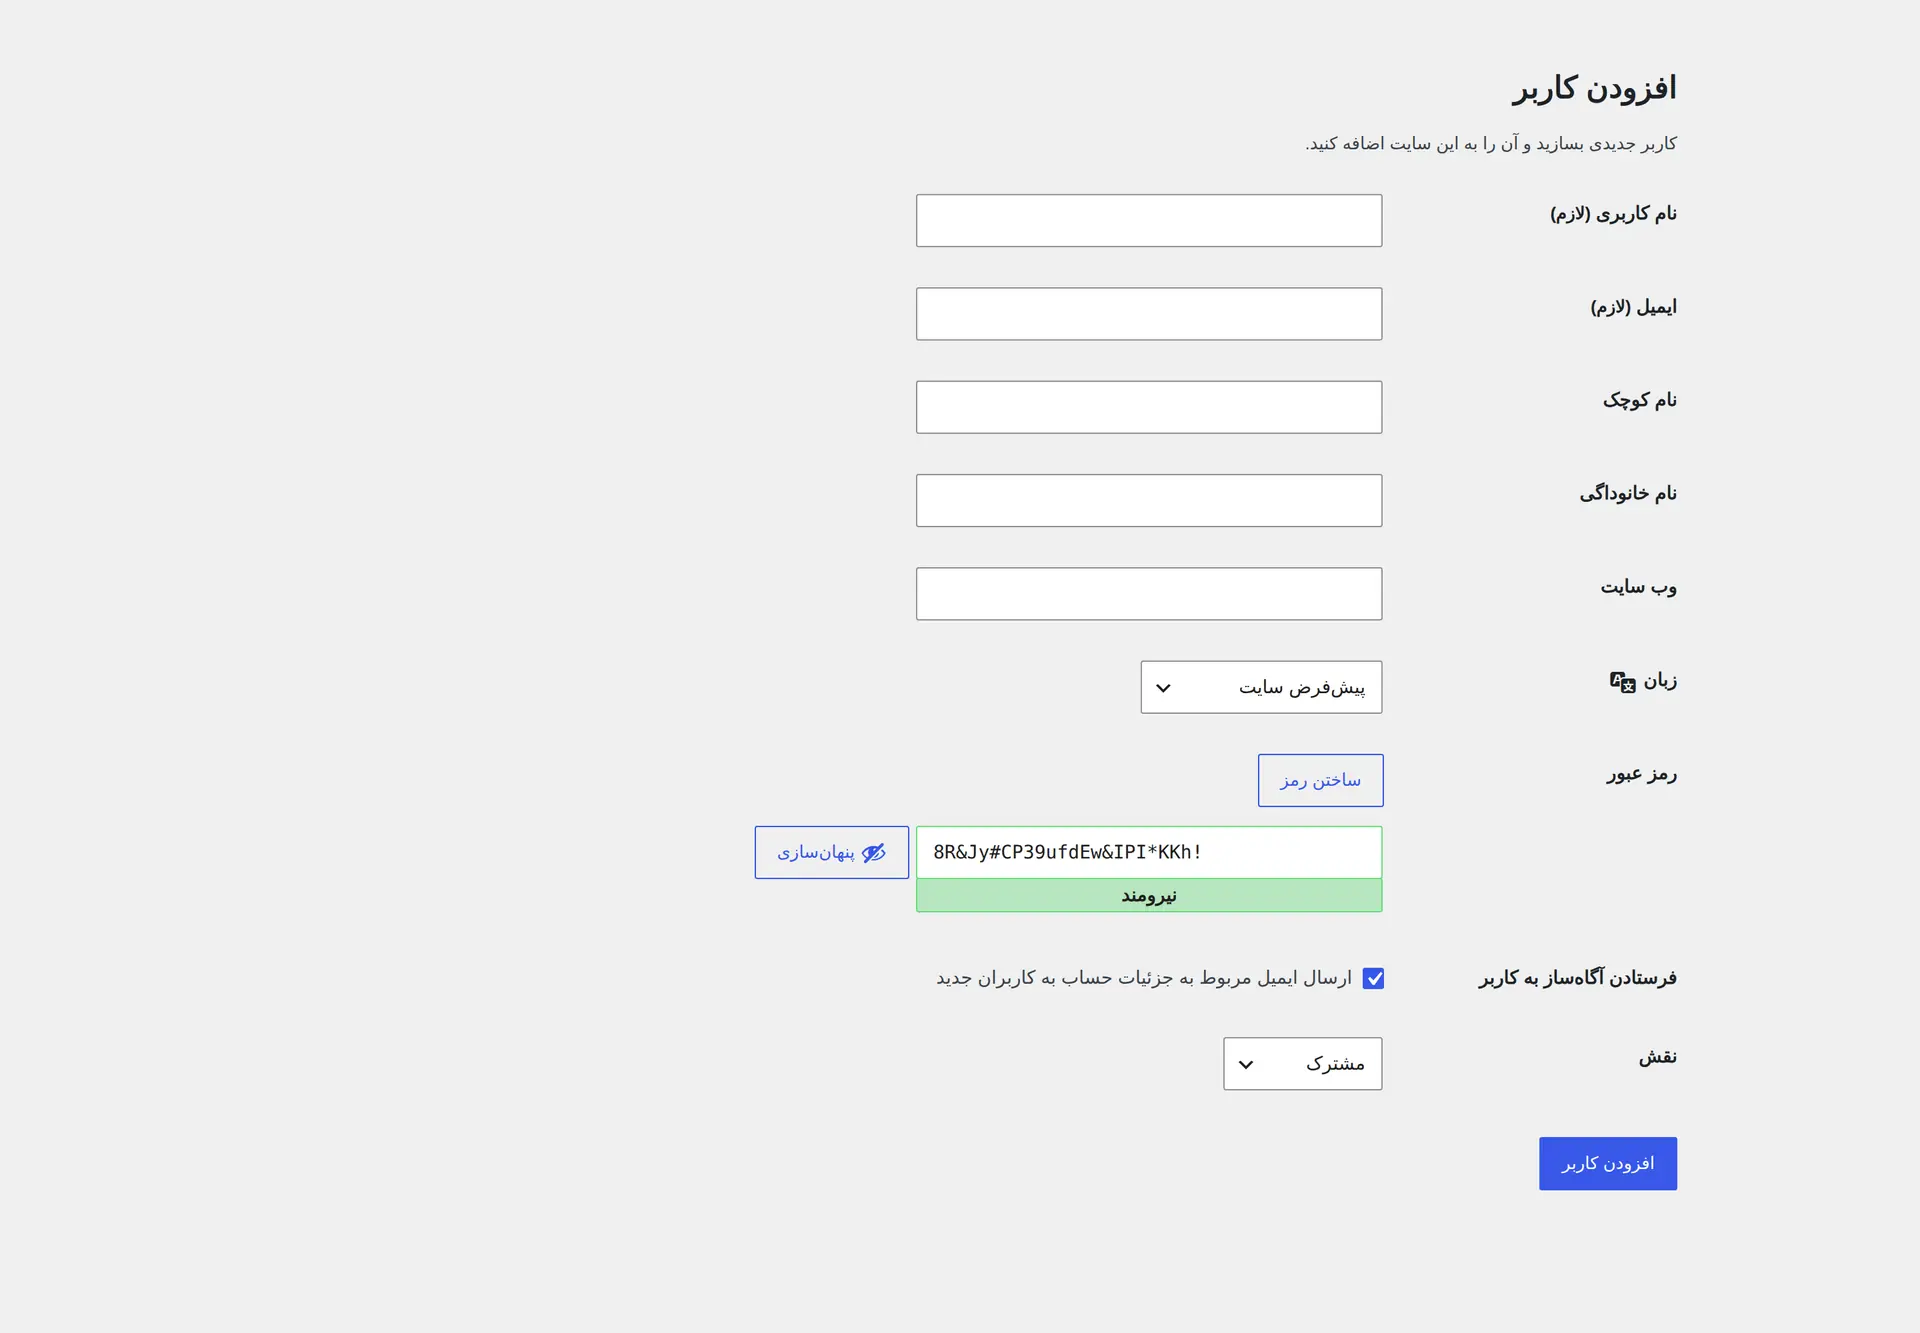
چطور با مدیر رمز عبور، رمزها رو نگه دارید؟
مدیر رمز عبور برنامهایه که رمزهای یکتا رو توی یک مخزن رمزگذاریشده نگه میداره. برای خود برنامه یک رمز اصلی طولانی بسازید، ورود دومرحلهای رو فعال کنید و رمزها رو توی فایل متنی یا پیامرسان نگه ندارید.
نام کاربری قابل حدس مثل admin رو کنار بذارید
وردپرس موقع نصب اجازه میده نام کاربری دلخواه انتخاب کنید. اگه هنوز مدیر فعالی با نام admin دارید، یک مدیر تازه با نامی سختتر بسازید، با حساب جدید وارد بشید و بعد حساب قبلی رو با انتقال نوشتهها حذف کنید.
تأیید هویت دو مرحلهای رو فعال کنید
احراز هویت دو مرحلهای وردپرس بعد از رمز عبور، یک کد موقت یا عامل دوم از شما میخواد. بهتره این قابلیت رو دستکم برای مدیران، فروشگاهداران و کاربرانی که به اطلاعات حساس دسترسی دارن فعال کنید.
تأیید هویت دو مرحلهای چطور از ورود غیرمجاز جلوگیری میکنه؟
اگه رمزتون فاش بشه، مهاجم هنوز عامل دوم رو نداره. این قابلیت یک لایه مهم به امنیت ورود اضافه میکنه، ولی جای رمز یکتا، بهروزرسانی و محدود کردن دسترسیها رو نمیگیره.
کدهای بازیابی رو کجا نگه دارید؟
کدهای بازیابی برای وقتیه که به برنامه تولید کد دسترسی ندارید. اونها رو توی مدیر رمز عبور یا یک محل آفلاین امن نگه دارید؛ نه داخل ایمیلی که با همون حساب محافظت میشه.
تعداد تلاشهای ورود رو محدود کنید
محدودیت ورود بعد از چند تلاش ناموفق، حساب یا نشانی شبکه رو موقتاً متوقف میکنه. عدد خیلی کم ممکنه کاربران واقعی رو هم پشت در نگه داره، پس گزارشها رو ببینید و راهی برای بازیابی دسترسی داشته باشید.
برای هر کاربر فقط دسترسی لازم رو در نظر بگیرید
اصل کمترین دسترسی یعنی هر کاربر فقط اجازههایی رو داشته باشه که برای کارش لازم داره. برای نوشتن مطلب معمولاً دسترسی مدیر لازم نیست. نقش کاربران رو از مسیر «کاربران ← همه کاربران» بررسی کنید.
حسابهای کاربری قدیمی و ناشناس رو پاک کنید
حساب همکاران قبلی، کاربران آزمایشی و مدیران ناشناس رو پیدا کنید. قبل از حذف نویسنده، نوشتههاش رو به یک کاربر معتبر منتقل کنید تا محتوا از بین نره.
چطور از صفحه ورود و پیشخوان وردپرس محافظت کنید؟
برای صفحه ورود محدودیت و محافظت اضافه کنید
تأیید هویت دومرحلهای، محدودیت تلاش و کپچا میتونن درخواستهای خودکار رو کمتر کنن. کپچا آزمونیه که انسان رو از ربات تشخیص میده و بهتره جوری تنظیم بشه که ورود کاربران واقعی رو آزاردهنده نکنه.
از حملات حدس رمز عبور جلوگیری کنید
توی حمله حدس رمز یا Brute Force، ربات ترکیبهای زیادی از نام کاربری و رمز رو امتحان میکنه. رمز یکتا، ورود دومرحلهای، محدودیت تلاش و فایروال میتونن خیلی از این درخواستها رو متوقف کنن، ولی هیچکدوم بهتنهایی امنیت کامل نمیسازن.
نشانی ورود رو فقط در صورت نیاز تغییر بدید
تغییر نشانی ورود ممکنه درخواست رباتهای ساده رو کم کنه، ولی راه اصلی تأمین امنیت نیست. مهاجم میتونه نشانی تازه رو پیدا کنه و یک تنظیم اشتباه هم ممکنه خودتون رو از پیشخوان بیرون نگه داره.
دسترسی به فایلها و بخش مدیریت رو محدود کنید
اگه همیشه از یک شبکه ثابت مدیریت میکنید، میتونید با کمک پشتیبانی هاست دسترسیهای حساس رو محدود کنید. محدودیت بر اساس IP برای اینترنت متغیر مناسب نیست و ممکنه با عوض شدن نشانی شبکه، دسترسی خودتون رو هم قطع کنه.
بکاپ امن و قابل بازیابی از وردپرس چطور تهیه میشه؟
از چه بخشهایی باید بکاپ بگیرید؟
برای بازیابی کامل، به فایلهای وردپرس، پوشه رسانهها، قالبها، افزونهها و پایگاه داده نیاز دارید. بکاپ فقط از فایلها یا فقط از پایگاه داده برای برگردوندن کل سایت کافی نیست.
بکاپها رو خارج از هاست اصلی نگه دارید
اگه بکاپ فقط روی همون هاست باشه، خرابی سرور یا دسترسی مهاجم ممکنه سایت و نسخه پشتیبان رو با هم از بین ببره. دستکم یک نسخه رو توی فضایی جدا و امن نگه دارید.
زمانبندی بکاپ رو بر اساس تغییرات سایت انتخاب کنید
یک سایت شرکتی کمتغییر شاید به بکاپ روزانه نیاز نداشته باشه، ولی فروشگاهی که مرتب سفارش میگیره به فاصله کوتاهتری نیاز داره. ببینید از دست رفتن چه مقدار اطلاعات برای کسبوکارتون قابل قبوله و زمانبندی رو با همون معیار انتخاب کنید.
بازیابی بکاپ رو بهصورت دورهای آزمایش کنید
داشتن فایل بکاپ بهتنهایی کافی نیست. هر چند وقت یکبار اون رو روی نسخه آزمایشی بازیابی کنید و ورود، رسانهها، فرمها و دادههای مهم رو ببینید.
استفاده از UpdraftPlus برای بکاپگیری
UpdraftPlus برای تهیه و بازیابی بکاپ وردپرس استفاده میشه. بعد از نصب، زمانبندی فایلها و پایگاه داده رو جدا تنظیم کنید، یک مقصد خارجی برای نگهداری نسخهها انتخاب کنید و دستکم یک بازیابی آزمایشی انجام بدید. بعضی قابلیتها به نسخه پولی وابستهان و ممکنه تغییر کنن، پس امکانات موردنیازتون رو توی صفحه رسمی افزونه ببینید.
استفاده از Jetpack VaultPress Backup برای بکاپگیری
Jetpack VaultPress Backup سرویس بکاپ وردپرس از مجموعه Jetpack هست. قبل از خرید، فاصله بکاپگیری، مدت نگهداری نسخهها، روش بازیابی، امکانات طرحها و هزینه طرح مناسب سایتتون رو توی صفحه رسمی ببینید؛ چون این موارد ممکنه تغییر کنن.
هاست و گواهی SSL چه نقشی در امنیت وردپرس دارن؟
ویژگیهای یک هاست امن برای وردپرس
- جداسازی حسابها و بهروزرسانی سرور: مشکل یک حساب نباید به بقیه سایتهای سرور سرایت کنه.
- اسکن بدافزار و فایروال سمت سرور: شرکت میزبان باید روش شناسایی و مهار درخواستهای مخرب رو شفاف توضیح بده.
- سیاست بکاپ روشن: زمانبندی، محل ذخیره، مدت نگهداری و روش بازیابی باید مشخص باشه.
فقط به عبارت «بکاپ روزانه» توی تبلیغات اکتفا نکنید. جزئیات بازیابی و مسئولیت خودتون رو از پشتیبانی بپرسید. مقاله معایب هاست رایگان هم نکات مهم انتخاب میزبان رو توضیح میده.
فعال کردن HTTPS با گواهی SSL
SSL گواهیایه که ارتباط مرورگر و سایت رو رمزگذاری میکنه و باعث نمایش HTTPS میشه. بعد از فعالسازی، نشانی وردپرس و سایت رو با کمک هاست روی HTTPS بذارید و خطاهای محتوای ترکیبی رو برطرف کنید. SSL جلوی افزونه آسیبپذیر یا رمز ضعیف رو نمیگیره و فقط یکی از لایههای امنیتیه.
استفاده از نسخه پشتیبانیشده PHP
PHP زبان سمت سروریه که وردپرس باهاش اجرا میشه. نسخههایی که هنوز پشتیبانی امنیتی دارن، وصلههای لازم رو میگیرن. قبل از تغییر نسخه، فهرست رسمی نسخههای پشتیبانیشده PHP رو ببینید، سازگاری قالب و افزونهها رو روی نسخه آزمایشی بسنجید و با راهنمای چک کردن نسخه PHP سایت نسخه فعلی رو پیدا کنید.
فایلها و تنظیمات وردپرس رو چطور امنتر کنید؟
سطح دسترسی فایلها و پوشهها رو درست تنظیم کنید
سطح دسترسی مشخص میکنه چه کسی میتونه فایل رو بخونه، تغییر بده یا اجرا کنه. مقدار نامناسب ممکنه سایت رو خراب کنه یا راه تغییر فایلها رو باز بذاره. تنظیم درست به سرور بستگی داره، پس از مقادیر پیشنهادی میزبان و راهنمای رسمی امنسازی وردپرس کمک بگیرید و اجازه نوشتن همگانی ندید.
از فایل wp-config.php محافظت کنید
فایل wp-config.php اطلاعات اتصال پایگاه داده و تنظیمات مهم وردپرس رو نگه میداره. اون رو عمومی نکنید، نسخه اضافهای با پسوندهایی مثل old یا backup کنار سایت نذارید و برای سطح دسترسی مناسب از راهنمای هاست کمک بگیرید.
ویرایش فایل از داخل پیشخوان رو غیرفعال کنید
ویرایشگر داخلی اجازه میده فایل قالب و افزونه از پیشخوان تغییر کنه. غیرفعال کردنش جلوی همه حملهها رو نمیگیره، ولی یکی از راههای تغییر فایل بعد از ورود غیرمجاز رو میبنده. مراحل این کار رو توی آموزش غیرفعال کردن ویرایشگر کد وردپرس میبینید.
کلیدهای امنیتی وردپرس رو بررسی کنید
کلیدهای امنیتی یا Salts رشتههای تصادفی داخل wp-config.php هستن که از کوکیهای ورود محافظت میکنن. بعد از نفوذ یا احتمال سرقت فایل تنظیمات، تغییر این کلیدها نشستهای فعال رو باطل میکنه. این کار رو با بکاپ و دقت انجام بدید.
پیشوند جدولهای پایگاه داده چه تأثیری روی امنیت داره؟
عوض کردن پیشوند پیشفرض جدولها فقط حدس بعضی حملههای ساده رو سختتر میکنه و جای رفع آسیبپذیری یا محدود کردن دسترسی پایگاه داده رو نمیگیره. تغییر پیشوند روی سایت فعال هم ممکنه خطا بسازه؛ پس فقط با بکاپ و دانش فنی سراغش برید.
آیا به افزونه امنیتی وردپرس نیاز دارید؟
افزونه امنیتی چه کارهایی انجام میده؟
بسته به محصول، افزونه امنیتی میتونه تغییر فایلها، تلاشهای ورود، کاربران تازه و درخواستهای مشکوک رو بررسی کنه. بعضی افزونهها سختسازی، اسکن بدافزار یا فایروال هم دارن، ولی امکانات و شیوه کارشون یکسان نیست.
هنگام انتخاب افزونه امنیتی به چه نکاتی توجه کنید؟
- افزونه مرتب بهروز بشه و راهنمای روشنی داشته باشه.
- با هاست و افزونههای فعلی سازگار باشه.
- هشدار قابل فهم و راه بازگردوندن تنظیمات داشته باشه.
- فشار زیادی به منابع سایت وارد نکنه.
- مشخص باشه کدوم قابلیت رایگانه و کدوم به سرویس پولی نیاز داره.
برای مقایسه دو انتخاب شناختهشده میتونید راهنمای مقایسه Wordfence و All in One WP Security رو بخونید.
تفاوت افزونه رایگان Sucuri با سرویس فایروال Sucuri
افزونه Sucuri Security قابلیتهایی مثل ثبت رویدادهای امنیتی، بررسی یکپارچگی فایلها، اسکن از راه دور و بعضی تنظیمات سختسازی رو ارائه میده. سرویس فایروال Sucuri محصول جداگانهایه که ترافیک رو قبل از رسیدن به هاست بررسی میکنه و امکاناتش به طرح انتخابی بستگی داره. پس نصب افزونه رایگان به معنی فعال شدن خودکار فایروال ابری نیست. جزئیات فعلی رو قبل از انتخاب توی صفحه رسمی ببینید.
چرا نباید چند افزونه امنیتی مشابه رو همزمان نصب کنید؟
دو افزونه با قابلیتهای مشابه ممکنه درخواستها رو دوبار بررسی کنن، مصرف منابع رو بالا ببرن یا چیزی رو اشتباهی مسدود کنن. یک راهکار اصلی انتخاب کنید و فقط وقتی ابزار دوم رو اضافه کنید که وظیفه متفاوت و مشخصی داشته باشه.
فایروال، اسکن بدافزار و گزارش فعالیت چه کاربردی دارن؟
فایروال برنامه وب یا WAF یعنی چی؟
WAF مخفف Web Application Firewall و به معنی فایروال برنامه وبه. این ابزار درخواستهای ورودی رو با قانونهای امنیتی میسنجه و بخشی از ترافیک مخرب رو مسدود میکنه. فایروال ابری قبل از هاست قرار میگیره، ولی فایروال افزونهای معمولاً بعد از رسیدن درخواست به سرور وارد عمل میشه.
اسکن بدافزار چه چیزهایی رو بررسی میکنه؟
اسکنر دنبال فایلهای تغییرکرده، الگوهای کد مشکوک، درهای پشتی و نشانیهای آلوده میگرده. هیچ اسکنری همه تهدیدها رو پیدا نمیکنه و هر نتیجه مثبتی هم بدافزار نیست. قبل از حذف فایل، بکاپ بگیرید و اون رو با نسخه اصلی مقایسه کنید.
گزارش فعالیت کاربران چطور به پیدا کردن مشکل کمک میکنه؟
گزارش فعالیت نشون میده چه کسی وارد شده، کدوم تنظیم یا افزونه تغییر کرده و چه حسابی ساخته شده. این سابقه برای پیدا کردن زمان و محدوده اتفاق مفیده، مخصوصاً وقتی چند مدیر روی سایت کار میکنن.
هشدارهای امنیتی رو چطور مدیریت کنید؟
هشدارها رو بر اساس اهمیت مرتب کنید. ساخت مدیر تازه، تغییر فایل سیستمی و ورودهای ناموفق زیاد اولویت بالاتری دارن. اعلانهای کماهمیت و تکراری رو تنظیم کنید تا هشدار مهم بین پیامهای زیاد گم نشه.
امنیت فرمها، دیدگاهها و فروشگاه وردپرسی
از فرم ورود و تماس در برابر رباتها محافظت کنید
اعتبارسنجی ورودی، فیلد مخفی ضدربات، محدودیت ارسال و کپچا میتونن سوءاستفاده از فرمها رو کمتر کنن. افزونه فرم رو بهروز نگه دارید و فقط اطلاعاتی رو بگیرید که واقعاً لازم دارید.
جلوی دیدگاهها و ثبتنامهای اسپم رو بگیرید
اگه ثبتنام عمومی لازم ندارید، اون رو از تنظیمات غیرفعال کنید. برای دیدگاهها هم تأیید دستی، محدودیت لینک و ابزار ضداسپم رو فعال کنید و پیوندهای ناشناس رو باز نکنید.
امنیت درگاه پرداخت و اطلاعات مشتریها رو بررسی کنید
درگاه رو از ارائهدهنده معتبر بگیرید و افزونه اتصالش رو بهروز نگه دارید. اطلاعات حساس کارت بانکی رو بدون زیرساخت و الزامات امنیتی لازم مستقیم روی سایت ذخیره نکنید. شیوه پردازش اطلاعات به مدل درگاه و افزونه پرداخت بستگی داره، پس مستندات رسمی ارائهدهنده رو ببینید. مجوزها، HTTPS، اعلان سفارش و بازگشت از پرداخت رو هم آزمایش کنید. راهنمای اتصال درگاه پرداخت به وردپرس مسیر راهاندازی رو توضیح میده.
دسترسی مدیران فروشگاه رو محدود نگه دارید
برای مدیریت سفارشها از نقشی استفاده کنید که به تنظیمات حساس، افزونهها و فایلها دسترسی کامل نداره. حساب مشترک نسازید؛ هر فرد باید حساب خودش رو داشته باشه تا فعالیتها قابل پیگیری بمونن.
اگه سایت وردپرسی هک شد چه کار کنید؟
- اول دسترسی مهاجم رو مهار کنید و شواهد رو نگه دارید. زمان دیدن مشکل، هشدارها و تغییرات مشکوک رو ثبت کنید. بدون پاک کردن فایلها، با پشتیبانی هاست یا متخصص درباره محدود کردن دسترسی عمومی تصمیم بگیرید. قطع کامل دسترسی برای همه نفوذها بهترین انتخاب نیست.
- از وضعیت فعلی یک کپی جدا نگه دارید. این نسخه ممکنه آلوده باشه و نباید جای بکاپ سالم استفاده بشه، ولی برای پیدا کردن راه نفوذ و بررسی اتفاقها مفیده.
- دستگاه و ایمیل مدیر رو هم بررسی کنید. تغییر رمز از دستگاه آلوده فایدهای نداره. اول مطمئن بشید دستگاه مدیر و ایمیل اصلی امن هستن، چون بازیابی بیشتر حسابها از راه ایمیل انجام میشه.
- رمزهای وردپرس، هاست و حسابهای مرتبط رو عوض کنید. این کار رو از یک دستگاه سالم انجام بدید، نشستهای فعال رو ببندید و کلیدهای امنیتی وردپرس رو تازه کنید. تغییر رمز پایگاه داده باید همزمان با ثبت اطلاعات تازه توی wp-config.php انجام بشه؛ وگرنه سایت به پایگاه داده وصل نمیشه. اگه تجربه فنی ندارید، از پشتیبانی هاست کمک بگیرید.
- کاربران و فایلهای ناشناس رو بررسی کنید. مدیران تازه، افزونههای ناشناس، کارهای زمانبندیشده، فایلهای تغییرکرده و گزارش ورود رو پیدا کنید. قبل از حذف هر مورد، مطمئن بشید بخشی از وردپرس یا ابزارهای سالم سایت نیست.
- سایت رو با نسخه سالم پاکسازی یا بازیابی کنید. فقط وقتی بکاپ رو برگردونید که مطمئن باشید قبل از نفوذ ساخته شده. بعد از بازیابی، هسته وردپرس، قالبها و افزونهها رو از منابع معتبر نصب یا جایگزین کنید.
- راه نفوذ رو پیدا کنید و ببندید. افزونه آسیبپذیر، رمز لورفته، حساب مدیر ناشناس یا تنظیم اشتباه باید اصلاح بشه؛ وگرنه آلودگی ممکنه برگرده.
- سایت پاکسازیشده رو دوباره بررسی کنید. اسکن، گزارشها، کاربران، فرمها و صفحههای مهم رو کنترل کنید و چند روز زیر نظر داشته باشید. اگه احتمال میدید اطلاعات کاربران افشا شده، وظیفه اطلاعرسانی و گزارش رو بر اساس قوانین محل فعالیتتون با مشاور حقوقی بسنجید.
اگه تجربه فنی ندارید، فایل مشکوک رو کورکورانه پاک نکنید. راهنمای پاکسازی سایت وردپرسی ویروسی مراحل بررسی رو دقیقتر توضیح میده.
چکلیست افزایش امنیت سایت وردپرسی
کارهایی که همین امروز انجام بدید
- یک بکاپ کامل بگیرید و نسخهای رو خارج از هاست نگه دارید.
- وردپرس، قالب و افزونهها رو بهروز کنید.
- رمزهای تکراری و حساب admin رو کنار بذارید.
- ورود دومرحلهای رو برای مدیران فعال کنید.
- افزونهها، قالبها و کاربران اضافی رو حذف کنید.
بررسیهای امنیتی هفتگی
- هشدارهای امنیتی و تلاشهای ورود رو مرور کنید.
- کاربران و تغییرات غیرمنتظره رو بررسی کنید.
- موفق بودن بکاپهای زمانبندیشده رو کنترل کنید.
- بهروزرسانیهای منتظر رو بعد از بکاپ نصب کنید.
بررسیهای امنیتی ماهانه
- یک بکاپ رو روی نسخه آزمایشی بازیابی کنید.
- سطح دسترسی کاربران و مدیران رو دوباره ببینید.
- افزونههای بلااستفاده و وضعیت پشتیبانی نرمافزارها رو بررسی کنید.
- نسخه PHP، سیاست بکاپ هاست و گزارشهای مهم سرور رو کنترل کنید.
اشتباهات رایج در تأمین امنیت وردپرس
- اعتماد کامل به یک افزونه امنیتی: هیچ افزونهای جای بهروزرسانی، بکاپ و مدیریت درست دسترسی رو نمیگیره.
- نگهداری بکاپ فقط روی هاست اصلی: خرابی یا نفوذ ممکنه هر دو نسخه رو از بین ببره.
- نصب افزونه و قالب از منابع نامعتبر: کد دستکاریشده میتونه راه ورود مستقیم بسازه.
- دادن دسترسی مدیر به همه کاربران: هر حساب مدیر اضافه، سطح خطر رو بیشتر میکنه.
- نادیده گرفتن هشدارها و بهروزرسانیها: هشدار بررسینشده ممکنه اولین نشانه یک مشکل واقعی باشه.
- ایجاد تغییرات فنی بدون بکاپ و آزمایش: حتی یک تنظیم درست هم ممکنه با پیکربندی سایتتون سازگار نباشه.
دوره رایگان آموزش امنیت وردپرس میهن وردپرس
اگه میخواید این نکات رو عملی و قدمبهقدم یاد بگیرید، دوره رایگان آموزش امنیت وردپرس میهن وردپرس رو ببینید. توی این دوره یاد میگیرید چطور از سایتتون مراقبت کنید، راههای رایج نفوذ رو بشناسید و مهمترین تنظیمات امنیتی رو انجام بدید. فقط یادتون نره امنیت یک کار همیشگیه و وضعیت سایت باید مرتب بررسی بشه.
سؤالهای متداول
آیا وردپرس برای سایتهای مهم امنه؟
بله، وردپرس میتونه بستر امنی برای سایتهای مهم باشه؛ به شرطی که هسته، قالب و افزونهها بهروز بمونن، هاست مناسبی داشته باشید و دسترسیها، بکاپ و ورود کاربران رو درست مدیریت کنید.
بهترین راه افزایش امنیت سایت وردپرسی چیه؟
یک راه واحد کافی نیست. ترکیب بهروزرسانی منظم، رمزهای یکتا، ورود دومرحلهای، دسترسی محدود، هاست امن، فایروال و بکاپ قابل بازیابی بهترین نتیجه رو میده.
آیا نصب افزونه امنیتی بهتنهایی کافیه؟
نه. افزونه امنیتی فقط یکی از لایههای محافظتیه و نمیتونه ضعف رمزها، افزونه قدیمی، هاست ناامن یا نبود بکاپ رو جبران کنه.
چند وقت یکبار باید از سایت بکاپ بگیرید؟
فاصله بکاپ به تعداد تغییرات سایت بستگی داره. فروشگاه شلوغ ممکنه به چند بکاپ در روز نیاز داشته باشه، ولی برای سایت کمتغییر فاصله روزانه یا هفتگی کافی باشه. نگهداری نسخه خارج از هاست و آزمایش بازیابی هم خیلی مهمه.
آیا تغییر نشانی ورود وردپرس جلوی هک رو میگیره؟
نه، فقط ممکنه بخشی از درخواستهای خودکار ساده رو کم کنه. برای محافظت واقعی به رمز یکتا، ورود دومرحلهای، محدودیت تلاش و بهروزرسانی منظم هم نیاز دارید.
چطور بفهمید سایت وردپرسی هک شده؟
کاربر یا فایل ناشناس، انتقال بازدیدکننده، تغییر بیدلیل محتوا، مصرف غیرعادی منابع و هشدار مرورگر از نشانههای احتمالی هستن. برای نتیجه دقیق باید گزارشها و فایلها رو بررسی کنید.
برای افزایش امنیت وردپرس از کجا شروع کنید؟
اول بکاپ کامل بگیرید. بعد وردپرس و افزونهها رو بهروز کنید، حسابهای اضافی رو پاک کنید، رمزهای یکتا بسازید و ورود دومرحلهای رو برای مدیران فعال کنید. بعد سراغ فایروال، گزارش فعالیت و تنظیمات فنی برید.
برای افزایش امنیت سایت وردپرسی لازم نیست همه تنظیمات رو توی یک روز انجام بدید. از بکاپ، بهروزرسانی، رمزهای یکتا و ورود دومرحلهای شروع کنید؛ بعد سراغ دسترسی کاربران، فایروال، گزارش فعالیت و تنظیمات فنی برید.
امنیت یک کار یکباره نیست. اگه چکلیست بالا رو اجرا کنید و سایتتون رو مرتب زیر نظر داشته باشید، بیشتر راههای رایج نفوذ بسته میشن و اگه مشکلی پیش بیاد، میتونید سایت رو سریعتر و با خسارت کمتری برگردونید.


ممنونبسیار خوب توضیح دادینمن 2 ماه پیش بهم یه حمله هکری به سایتم شده بود تا دو هفته مشکل داشتم در آخر خودش خسته شد و ول کرد……هر با دیتابیسم رو پاک میکرد 40000 هزار پست رو……..و ما عسل این موضوع افت شدید کلمات کلیدی در گوگل شد که هنوز جبران نشده این افت شدید