

 آموزشها


 قالبها


 افزونهها


 آکادمی


 هاست وردپرس


 طراحی سایت
 فرمان
احراز هویت دو مرحلهای وردپرس با Two Factor Authentication
- افزونه وردپرسمقالات آموزشی
- بروزرسانی شده در
اگه رمز عبور مدیریت سایتتون لو بره، فرد دیگهای میتونه با همون اطلاعات وارد پیشخوان بشه. احراز هویت دو مرحلهای وردپرس جلوی بخش مهمی از این خطر رو میگیره. بعد از واردکردن نام کاربری و رمز عبور، یک کد کوتاه هم ازتون خواسته میشه که برنامه احراز هویت روی گوشی میسازه.
توی این آموزش، افزونه Two Factor Authentication رو نصب و تنظیم میکنیم، اون رو به Google Authenticator وصل میکنیم و قبل از خروج از حساب، ورود دومرحلهای رو آزمایش میکنیم. راهحل خطاهای رایج و روشهای بازیابی دسترسی بعد از گمشدن گوشی رو هم با هم میبینیم.
آنچه در این مقاله میخوانید
احراز هویت دو مرحلهای وردپرس چیه و چرا بهش نیاز دارید؟
در ورود معمولی فقط یک عامل دارید: رمز عبور. اگه کسی این رمز رو با حدسزدن، فیشینگ یا نشت اطلاعات به دست بیاره، مانع دیگهای سر راهش نیست. احراز هویت دو مرحلهای یا 2FA یک عامل دوم به ورود اضافه میکنه. این عامل معمولاً کد یکبارمصرفیه که روی گوشی شما ساخته میشه.
رمز عبور چیزی هست که میدونید، ولی کد یکبارمصرف به چیزی وابستهست که در اختیار دارید؛ یعنی گوشی یا برنامه احراز هویتتون. کد یکبارمصرف فقط برای مدت کوتاهی معتبره و بعد عوض میشه. پس حتی اگه رمز اصلی لو بره، مهاجم برای ورود به کد دوم هم نیاز داره.
البته ورود دومرحلهای امنیت مطلق نمیسازه. اگه دستگاهتون آلوده باشه، کلید تنظیمات رو در جای ناامن نگه دارید یا حساب مدیریتی بیشتری از نیازتون بسازید، همچنان خطر باقی میمونه. برای همین باید در کنار 2FA از رمز قوی و منحصربهفرد استفاده کنید، وردپرس و افزونهها رو بهروز نگه دارید و تلاشهای ناموفق برای ورود رو محدود کنید.
افزونه Two Factor Authentication چه امکاناتی داره؟
افزونه Two Factor Authentication کدهای یکبارمصرف رو با دو روش TOTP و HOTP مدیریت میکنه. TOTP یعنی رمز یکبارمصرف زماندار. این کد معمولاً هر ۳۰ ثانیه عوض میشه. HOTP یعنی رمز یکبارمصرف ترتیبی و با جلو رفتن شمارنده، کد تازهای ساخته میشه.
- ساخت کد زماندار TOTP با برنامههای سازگار مثل Google Authenticator
- پشتیبانی از کد ترتیبی HOTP
- اتصال برنامه به وردپرس با اسکن QR Code یا واردکردن کلید متنی
- فعالسازی ورود دومرحلهای برای حساب کاربری
- سازگاری با وردپرس شبکهای یا WordPress Multisite
- نمایش تنظیمات شخصی کاربر با کد کوتاه
[twofactor_user_settings]
نسخه رایگان امکانات اصلی راهاندازی 2FA رو در اختیارتون میذاره. بعضی قابلیتهای مدیریتی مثل اجبار ورود دومرحلهای برای نقشهای مشخص ممکنه فقط در نسخه پولی در دسترس باشن. چون امکانات نسخهها میتونن تغییر کنن، قبل از خرید یا اجرای تنظیمات گروهی، فهرست فعلی امکانات رو در صفحه رسمی افزونه بررسی کنید.
قبل از فعالسازی چه چیزهایی لازم دارید؟
قبل از شروع، چند مورد رو آماده کنید تا وسط کار پشت صفحه ورود گیر نکنید:
- باید با حساب مدیر به پیشخوان وردپرس و بخش افزونهها دسترسی داشته باشید.
- یک برنامه سازگار مثل Google Authenticator روی گوشی نصب کنید.
- تنظیم خودکار تاریخ و ساعت گوشی رو روشن کنید. ساعت سرور سایت هم باید دقیق باشه.
- قبل از خروج، یک روش بازیابی آماده کنید. این روش میتونه کد اضطراری باشه، البته فقط اگه نسخه افزونه چنین قابلیتی داره. انتقال حساب به دستگاه دیگه یا دسترسی یک مدیر قابلاعتماد هم میتونه کمکتون کنه.
اگه فقط یک مدیر برای سایت دارید، اطلاعات ورود به هاست رو هم در دسترس نگه دارید. این دسترسی برای شرایط اضطراری به کارتون میاد.
آموزش نصب افزونه Two Factor Authentication
- وارد پیشخوان وردپرس بشید و از منوی «افزونهها» روی «افزودن افزونه تازه» کلیک کنید.
- عبارت
Two Factor Authenticationرو جستجو کنید. نام افزونه و سازنده اون رو با صفحه رسمی مخزن وردپرس تطبیق بدید، بعد روی «هماکنون نصب نمایید» و «فعالکردن» کلیک کنید.
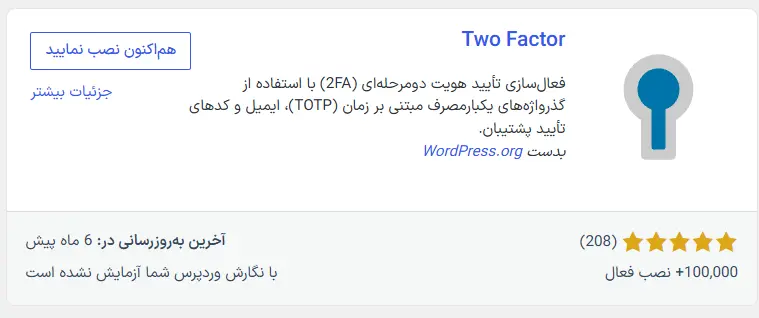
بعد از فعالسازی، پیوند تنظیمات افزونه رو در صفحه افزونههای نصبشده بررسی کنید. بسته به نسخه افزونه، تنظیمات عمومی یا شخصی ممکنه در منویی با نام Two Factor Authentication یا Two Factor Auth دیده بشن.
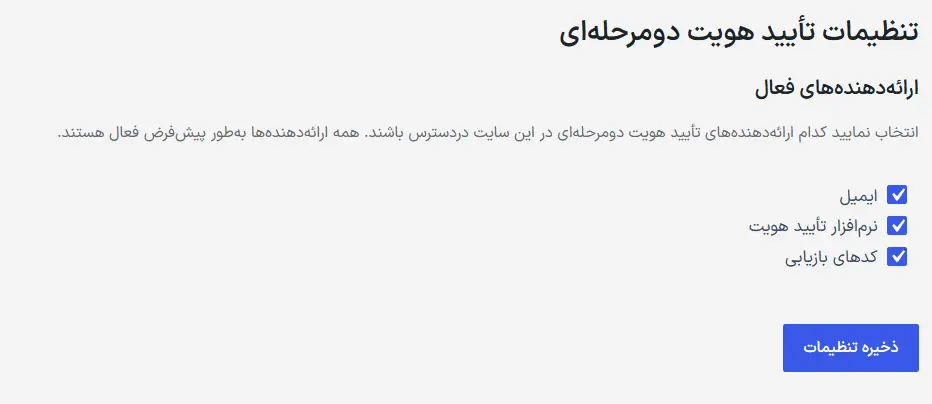
نام یا جای بعضی گزینهها ممکنه با زبان پیشخوان یا نسخه افزونه کمی فرق داشته باشه. اگه منوی موردنظر رو ندیدید، صفحه افزونههای نصبشده و پیوند تنظیمات همین افزونه رو بررسی کنید.
آموزش راهاندازی احراز هویت دو مرحلهای وردپرس
انتخاب نقشهای کاربری
نقش کاربری مشخص میکنه هر حساب چه دسترسیهایی داره؛ برای نمونه، مدیر میتونه افزونه نصب کنه ولی مشترک معمولاً فقط به حساب خودش دسترسی داره. اول ورود دومرحلهای رو برای حساب مدیر خودتون راهاندازی کنید. اگه تنظیمات نسخه افزونه بخشی برای User Roles یا نقشهای کاربری داره، میتونید نقشهای موردنظرتون رو هم از همونجا انتخاب کنید.
امکان اجباریکردن 2FA برای نقشهای مختلف ممکنه به نسخه پولی افزونه نیاز داشته باشه. اگه سایت فعالی دارید، اول تنظیمات رو روی یک حساب آزمایشی جدا امتحان کنید. این کار کمک میکنه قبل از فعالسازی برای بقیه، مسیر ورود و بازیابی رو کامل بشناسید.
اتصال وردپرس به Google Authenticator
- برنامه Google Authenticator رو روی گوشی باز کنید و گزینه اضافهکردن حساب جدید رو بزنید.
- گزینه اسکن QR Code رو انتخاب کنید و دوربین گوشی رو روبهروی کدی بگیرید که افزونه در وردپرس نشون میده. اگه اسکن ممکن نیست، کلید متنی رو بهصورت دستی وارد کنید.
- برنامه یک کد ششرقمی نشون میده. این کد رو در کادر تأیید تنظیمات افزونه وارد کنید.
- بعد از تأیید کد، تنظیمات رو ذخیره کنید و مطمئن بشید ورود دومرحلهای برای حسابتون فعال مونده.
QR Code و کلید متنی مثل رمز اصلی این اتصال عمل میکنن. هرکسی که به اونها دسترسی پیدا کنه، میتونه کدهای ورود شما رو بسازه. پس از QR Code اسکرینشات نگیرید و اون رو در پیامرسان، ایمیل یا فضای عمومی نگه ندارید.
آزمایش ورود قبل از خروج از حساب
هنوز از نشست اصلی خارج نشید. یک پنجره ناشناس در مرورگر باز کنید و این مراحل رو انجام بدید:
- صفحه ورود وردپرس رو در پنجره ناشناس باز کنید.
- نام کاربری و رمز عبور حسابی رو وارد کنید که 2FA براش فعال شده.
- Google Authenticator رو باز کنید و کد ششرقمی فعلی رو وارد کنید.
- مطمئن بشید ورود با موفقیت انجام میشه. تا وقتی این آزمایش کامل نشده، پنجره اصلی پیشخوان رو نبندید.
اگه آزمایش ناموفق بود، از همون نشست اصلی تنظیمات رو اصلاح کنید. این روش ساده جلوی قفلشدن ناخواسته حساب مدیر رو میگیره.
فعالسازی برای کاربران و نقشهای مختلف
هر کاربر میتونه ورود دومرحلهای رو برای حساب خودش راهاندازی کنه. مدیریت گروهی یا اجباریکردن این قابلیت برای نقشهای مشخص به امکانات نسخهای بستگی داره که نصب کردهاید. قبل از برنامهریزی برای اجبار 2FA، صفحه رسمی افزونه و تنظیمات نسخه فعلی رو بررسی کنید.
هر کاربر باید اتصال برنامه احراز هویت خودش رو انجام بده. کاربران نباید یک QR Code یا کلید مشترک داشته باشن، چون در این حالت کنترل دسترسی و قطع دسترسی یک نفر سخت میشه.
اگه کاربرها به پیشخوان دسترسی ندارن، میتونید تنظیمات شخصی رو با کد کوتاه [twofactor_user_settings] در بخش کاربری نشون بدید. کد کوتاه یعنی یک عبارت داخل کروشه که وردپرس اون رو به ابزار تعاملی تبدیل میکنه. این صفحه باید فقط در اختیار کاربر واردشده باشه. قبل از انتشار، نمایش فرم و سطح دسترسی اون رو با یک حساب معمولی آزمایش کنید.
قبل از فعالسازی برای کاربران، راهنمای کوتاهی برای نصب برنامه، اسکن کد و بازیابی دسترسی آماده کنید. بهتره یک بازه زمانی هم به کاربران بدید تا تنظیماتشون رو کامل کنن. اگه روش ورود سادهتری برای اعضای سایت میخواید، آموزش ورود با پیامک در وردپرس هم میتونه به انتخاب بهترتون کمک کنه.
اگه کد یکبارمصرف کار نکرد، چی کار کنید؟
رفع خطای اشتباهبودن کد
کد TOTP به زمان وابستهست. حتی اختلاف ساعت کوتاه بین گوشی و سرور میتونه باعث ردشدن کد بشه. اگه پیام اشتباهبودن کد رو دیدید، این موارد رو بهترتیب بررسی کنید:
- تنظیم خودکار تاریخ و ساعت گوشی رو روشن کنید.
- اگه کد به پایان زمانش نزدیکه، چند ثانیه صبر کنید و کد ۳۰ ثانیهای بعدی رو وارد کنید.
- مطمئن بشید حساب درست سایتتون رو در برنامه انتخاب کردید.
- کد رو بدون فاصله و قبل از عوضشدن کامل وارد کنید.
- اگه به تنظیمات سرور دسترسی دارید، دقیقبودن ساعت سرور رو بررسی کنید یا از پشتیبان هاست بخواید اون رو بررسی کنه.
بازیابی دسترسی بعد از گمشدن یا تعویض گوشی
اول از روشی استفاده کنید که موقع راهاندازی برای بازیابی آماده کردید. اگه نسخه افزونه کد اضطراری در اختیارتون گذاشته و اون رو قبلاً ذخیره کردهاید، طبق راهنمای همون نسخه ازش استفاده کنید. بعد از ورود هم کد مصرفشده رو کنار بذارید و در صورت پشتیبانی افزونه، کدهای تازه بسازید.
اگه همگامسازی حساب Google Authenticator رو قبلاً فعال کرده بودید، با همون حساب Google روی دستگاه جدید وارد بشید و کدها رو بررسی کنید. برای انتقال دستی هم میتونید از قابلیت انتقال حسابهای برنامه استفاده کنید، البته باید هنوز به دستگاه قبلی دسترسی داشته باشید.
اگه مدیر دیگهای توی سایت دارید و نسخه افزونه اجازه مدیریت حسابها رو به اون میده، ازش بخواید تنظیمات دومرحلهای حساب شما رو بازنشانی کنه. بعد از ورود، اتصال قدیمی رو حذف کنید و گوشی جدید رو دوباره وصل کنید.
آخرین راه اضطراری، غیرفعالکردن افزونه از پنل هاسته. از File Manager وارد پوشه wp-content/plugins بشید و فقط نام پوشه همین افزونه رو موقتاً تغییر بدید. این کار معمولاً باعث غیرفعالشدن افزونه میشه، ولی اگه افزونه امنیتی یا روش ورود دیگهای هم دارید، ممکنه هنوز نتونید وارد بشید. بعد از ورود به پیشخوان، نام پوشه رو برگردونید، افزونه رو دوباره فعال کنید و تنظیمات امنیتی همه حسابهای مهم رو بررسی کنید. اگه با فایلهای هاست آشنا نیستید، این کار رو به پشتیبان هاست بسپارید.
نکات امنیتی مهم بعد از راهاندازی
- کلید اتصال و اطلاعات بازیابی رو در یک محل امن و جدا از گوشی نگه دارید.
- QR Code رو در فضای عمومی، گالری مشترک یا پیامرسان ذخیره نکنید.
- برای هر حساب، یک رمز عبور قوی و منحصربهفرد بسازید.
- تعداد حسابهای مدیر رو محدود کنید و حسابهای بدون استفاده رو حذف کنید.
- وردپرس، قالب و افزونهها رو مرتب بهروز کنید.
- اگه افزونه گزارشی از تلاشهای ناموفق نشون میده، اون رو بررسی کنید و فعالیتهای مشکوک رو جدی بگیرید.
- برای کاهش حملات خودکار، روشهای جلوگیری از حملات Brute Force در وردپرس رو هم اجرا کنید.
احراز هویت دومرحلهای جای بقیه کارهای امنیتی رو نمیگیره، ولی یک لایه امنیتی اضافه برای محافظت از صفحه ورود میسازه. اگه هنوز بین افزونههای مختلف مردد هستید، مقایسه بهترین افزونههای ورود دو مرحلهای وردپرس انتخاب رو براتون راحتتر میکنه.
سؤالهای رایج درباره احراز هویت دو مرحلهای وردپرس
آیا افزونه Two Factor Authentication رایگانه؟
بله، نسخه رایگان افزونه امکانات اصلی ساخت و بررسی کد یکبارمصرف رو داره. بعضی قابلیتهای مدیریتی و اجباریکردن 2FA برای کاربران ممکنه به نسخه پولی نیاز داشته باشن، پس فهرست فعلی امکانات رو در صفحه رسمی افزونه بررسی کنید.
آیا بدون Google Authenticator هم میشه از افزونه استفاده کرد؟
بله، لازم نیست حتماً از Google Authenticator استفاده کنید. یک برنامه سازگار با TOTP یا HOTP هم میتونه کد لازم رو بسازه. قبل از انتخاب برنامه، سازگاری اون با روش فعالشده در افزونه رو بررسی کنید.
کد TOTP با HOTP چه فرقی داره؟
TOTP کد رو بر اساس زمان میسازه و کد معمولاً هر ۳۰ ثانیه عوض میشه. HOTP به یک شمارنده وابستهست و با جلو رفتن شمارنده، کد تازهای میسازه.
چرا کد برنامه احراز هویت قبول نمیشه؟
رایجترین دلیل، ناهماهنگی ساعت گوشی یا سروره. تنظیم خودکار ساعت رو روشن کنید، حساب درست رو در برنامه انتخاب کنید و اگه کد نزدیک پایان زمانشه، کد بعدی رو امتحان کنید.
اگه گوشی گم بشه، چطور وارد وردپرس بشیم؟
از روشی استفاده کنید که قبلاً برای بازیابی آماده کردهاید؛ مثل کد اضطراریِ پشتیبانیشده در نسخه افزونه، همگامسازی یا انتقال برنامه احراز هویت. اگه این روشها در دسترس نیستن، یک مدیر دیگه میتونه در صورت داشتن دسترسی لازم تنظیمات حساب رو بازنشانی کنه. غیرفعالکردن موقت افزونه از هاست هم آخرین راه اضطراریه.
آیا فعالکردن ورود دومرحلهای سرعت سایت رو کم میکنه؟
بررسی کد دومرحلهای موقع ورود انجام میشه، پس انتظار نمیره بهتنهایی تغییر بزرگی در سرعت صفحههای عمومی بسازه. بااینحال، نتیجه واقعی به تنظیمات سایت، افزونهها و سرور بستگی داره و برای اطمینان باید سرعت سایتتون رو قبل و بعد از فعالسازی بررسی کنید.
آیا بهتره احراز هویت دو مرحلهای برای همه کاربران اجباری باشه؟
برای حسابهای مدیر و کاربرانی که به اطلاعات حساس دسترسی دارن، اجباریکردن 2FA انتخاب مناسبیه. برای کاربران عادی، اول نیاز سایت، تجربه ورود و روش بازیابی رو بررسی کنید. یادتون باشه امکان اجبار برای نقشهای مختلف ممکنه به نسخه پولی افزونه نیاز داشته باشه.
جمعبندی
احراز هویت دو مرحلهای وردپرس یک لایه امنیتی مهم به صفحه ورود سایتتون اضافه میکنه. با افزونه Two Factor Authentication میتونید بعد از واردکردن رمز عبور، کد یکبارمصرف رو هم برای ورود لازم کنید و خطر دسترسی با رمز لورفته رو کمتر کنید.
برای اینکه ناخواسته دسترسی خودتون رو از دست ندید، اول این قابلیت رو برای یک حساب آزمایشی راهاندازی کنید و ورود رو در پنجره ناشناس بسنجید. بعد روش بازیابی رو آماده نگه دارید و 2FA رو برای حسابهای مهم فعال کنید. یادتون نره که این قابلیت جای رمز قوی، بهروزرسانی منظم و محدودکردن تلاشهای ناموفق ورود رو نمیگیره.



سلام من افزونه رو نصب کردم ارور 403 میداد افزونه کش لایت اسپید و افزونه امنیتی all in one security رو غیر فعال کردم ارور 404 میده. حالا ارور 404 رو چیکار کنم؟
مدتی هست حملات بروت فورس رو سایتم دارم و به این افزونه نیاز دارم چون میتونم فقط برای کاربر ادمین فعال کنم.
سلام
این افزونه رو روی سایت نصب کردیم و اپلیکیشنش رو هم روی گوشی. گوشیای که این اپلیکیشن روش نصب بود الان سوخته و به وین اپلیکیشن دسترسی نداریم و تبعا نمیتونیم به سایت وزود کنیم. باید چیکار کرد؟؟
سلام
افزونه را از طریق هاست غیرفعال کنید
با سلام
افزونه فعال نمیشه و ارور 403 میده. مشکل از modsecurity هم نبود. باید چه کار کرد؟
سلام
https://mihanwp.com/403-error/
این آموزش رو مشاهده بفرمایید
در ضمن افزونه Two Factor Authentication که گفتید بهتره یا
google-authenticato و یا miniorange-2-factor-authentication
چون این دوتای بعدی نصب فعالشون زیاده.
سلام افزونهای که در همین صفحه معرفی شده مناسب هست.
سلام.
افزونه رو نصب کردم و فعال کردم به درستی کار میکنه.
ولی بعد زدن نام کاربری و رمز عبور ، کد یکبار مصرف رو تو صفحه دیگه ای باز میکنه.چجوری بیارمش تو همون صفحه اولی که نام کاربری و رمز میخواد؟؟؟؟
سلام متاسفانه امکانش نیست.
سلام.من کاری که گقتید انجام دادم روی enable که میزنم ارور 403 forbidden میده و فعال نمیشه علت چیست؟
خطای ۴۰۳ از سطح دسترسی فایلهای شما یا modsecurity هست از هاست بخواهید بررسی کنند.
بنده افزونه All in one wp security هم فعال کردم.ممکن است به خاطر این باشه؟
سلام خیر تا الان که تداخلی نداشته
سلام . چگونه باید این افزونه رو برای کاربرانمان فعال کنیم . اصلا صفحه ای برای این کار نداره این افزونه؟؟ فقط برای مدیریت توضیح دادید شما . ممنون میشم بگید چجوری باید ازش استفاده کرد تا برای کاربران نمایش داده بشه و کاربران اون رو فعال کنن برای حساب کاربری خودشان
درود برای کاربران امکان فعالسازی نیست. باید از پنل وردپرس فعال بشه
مراحل رو رفتم اما تو صفحه ورود رمزی نمیخواد
ظاهرا صحیح انجام ندادید. باید از تنظیماتش حتما فعالش کنید.