

 آموزشها


 قالبها


 افزونهها


 آکادمی


 هاست وردپرس


 طراحی سایت
 فرمان
جلوگیری از ارسال اسپم در وردپرس با Zero Spam
- امنیت وردپرسافزونه وردپرسمقالات آموزشی
- بروزرسانی شده در
اگه دیدگاهها و فرمهای سایتتون پر از پیامهای تبلیغاتی و لینکهای نامربوط شده، لازم نیست حتماً کاربران واقعی رو با کپچاهای آزاردهنده درگیر کنید. افزونه Zero Spam for WordPress تلاشهای مشکوک رو در پسزمینه بررسی میکنه و میتونه از بخشهایی مثل دیدگاهها، فرمهای تماس، ثبتنام و صفحه ورود محافظت کنه.
توی این آموزش از میهن وردپرس، نصب افزونه، تنظیم بخشهای مهم، بررسی گزارشها، مدیریت IPها و حل خطاهای رایج رو قدمبهقدم جلو میبریم. همینطور توضیح میدیم چطور تنظیمات رو آزمایش کنید تا کاربران واقعی اشتباهی مسدود نشن.
آنچه در این مقاله میخوانید
جلوگیری از ارسال اسپم در وردپرس بدون کپچا
اسپم یا هرزنامه محتواییه که معمولاً رباتها یا کاربران مزاحم برای تبلیغ، انتشار لینک یا سوءاستفاده از فرمهای سایت میفرستن. این پیامها میتونن بررسی دیدگاههای واقعی رو سخت کنن، صندوق ایمیلتون رو شلوغ کنن و منابع هاست رو هدر بدن.
یکی از راههای کنترل اسپم استفاده از کپچاست؛ یعنی همون آزمونی که از کاربر میخواد یک تصویر، کد یا گزینه خاص رو تشخیص بده. ولی کپچا میتونه کار با فرم رو برای بعضی از کاربران سختتر کنه. Zero Spam for WordPress بیشتر بررسیها رو پشت صحنه انجام میده تا کاربر واقعی مجبور نباشه هر بار یک آزمون اضافی رو رد کنه.
این روش برای وبلاگها، سایتهای شرکتی، سایتهای عضویتی و فروشگاههایی مناسبه که با دیدگاه یا فرمهای ناخواسته روبهرو میشن. بااینحال، هیچ ابزار ضداسپمی بدون احتمال خطا نیست. بهتره بعد از راهاندازی، گزارشها و فرمهای مهم سایتتون رو بررسی کنید.
آشنایی با افزونه Zero Spam for WordPress
افزونه Zero Spam for WordPress از مخزن رسمی وردپرس نصب میشه و برای کاهش اسپم در بخشهای مختلف سایت طراحی شده. هسته افزونه رایگانه، ولی بعضی قابلیتهای تکمیلی با عنوان Enhanced Protection به مجوز پولی نیاز دارن.
امکانات اصلی افزونه
- محافظت از دیدگاههای وردپرس، صفحه ورود و بخشهای پشتیبانیشده سایت
- بررسی فرمهای تماس، ثبتنام و خرید در افزونههای سازگار
- ثبت تلاشهای مشکوک در Detection Log یا گزارش تشخیص
- مدیریت IPهای مسدودشده، IPهای قابلاعتماد و فهرست سفید
- پشتیبانی از تنظیمات پراکسی و CDN برای تشخیص درست IP کاربر
- امکان استفاده از سرویسهای بررسی اسپم و فهرستهای سیاه
- ارائه Rescue Mode برای بازیابی دسترسی در بعضی موقعیتهای مسدودشدن اشتباهی
افزونه بهتنهایی همه IPهای مشکوک رو بهشکل خودکار مسدود نمیکنه. نوع برخورد با هر درخواست به تنظیمات، سرویسهای فعال و تصمیمی که برای IP میگیرید بستگی داره. پس گزارش تشخیص رو با فهرست IPهای مسدودشده یکی ندونید.
پیشنیازهای نصب افزونه
پیشنیازهای وردپرس و PHP ممکنه با انتشار نسخههای تازه تغییر کنن. قبل از نصب، صفحه افزونه در مخزن وردپرس و بخش Requires رو ببینید و مطمئن بشید نسخه وردپرس و PHP هاستتون با نسخه فعلی افزونه سازگاره.
قبل از تغییر تنظیمات امنیتی، از فایلها و پایگاه داده سایتتون نسخه پشتیبان بگیرید. اگه برای این کار راهنما میخواید، آموزش افزونه Duplicator روش تهیه یک بسته پشتیبان از وردپرس رو توضیح میده.
اگه سایتتون پشت CDN یا پراکسی قرار گرفته، تشخیص IP واقعی کاربر اهمیت زیادی داره. CDN سرویسیه که محتوای سایت رو از سرورهای نزدیکتر به کاربر تحویل میده. تنظیم اشتباه IP پراکسی ممکنه باعث بشه چند کاربر با یک IP دیده بشن یا IP سرور واسطه مسدود بشه.
آموزش نصب و فعالسازی Zero Spam for WordPress
- وارد پیشخوان وردپرس بشید و از منوی «افزونهها» روی «افزودن افزونه تازه» کلیک کنید.
- عبارت «Zero Spam for WordPress» رو در کادر جستوجو بنویسید.
- نام افزونه، سازنده و جزئیاتش رو با صفحه رسمی مخزن تطبیق بدید تا افزونه اشتباهی نصب نکنید.
- روی «هماکنون نصب نمایید» و بعد «فعال نمایید» کلیک کنید.
- بعد از فعالسازی، منوی Zero Spam رو در پیشخوان باز کنید. توی صفحه افزونه بخشهای Documentation، Settings، Debug، David Walsh، Security، Enhanced Protection، API Monitoring، سرویسهای بررسی اسپم، تنظیمات دیدگاه و ورود، ووکامرس و گزارش خطا رو میبینید.
اگه اولین باره افزونه نصب میکنید، راهنمای آشنایی با افزونههای وردپرس بهتون کمک میکنه مفهوم افزونه و روش مدیریت اون رو راحتتر یاد بگیرید.

تنظیمات مهم افزونه برای جلوگیری از اسپم
بعد از بازکردن صفحه Zero Spam، تنظیمات افزونه رو یکباره تغییر ندید. اول بخش Documentation رو بخونید، تنظیمات پایه رو انجام بدید و بعد هر محافظت رو جداگانه آزمایش کنید. اسم یا جای بعضی گزینهها ممکنه با انتشار نسخههای تازه عوض بشه؛ پس قبل از انتشار نهایی این آموزش، مسیرها باید با نسخه نصبشده افزونه تطبیق داده بشن.
وقتی افزونه رو فعال میکنید، در بخش تنظیمات پنجرهای با این پیام میبینید: «Get maximum protection fast with our one-click configuration setup. Please enter any supported plugins are installed & activated first. Performing this action will override all existing settings.» این گزینه برای راهاندازی سریع و یککلیکی محافظت افزونهست. قبل از اجرای اون، مطمئن بشید افزونههای پشتیبانیشدهای که میخواید Zero Spam ازشون محافظت کنه نصب و فعال هستن. یادتون نره اجرای این تنظیم خودکار همه تنظیمات فعلی Zero Spam رو بازنویسی میکنه؛ پس اگه قبلاً افزونه رو تنظیم کردید، اول از بخش Import/Export Settings یک نسخه از تنظیماتتون خروجی بگیرید.
شروع کار با Documentation و Settings
بخش Documentation راهنمای خود افزونهست. اگه معنی یک گزینه رو نمیدونید، اول توضیح همون گزینه رو اینجا بررسی کنید. بخش Settings هم تنظیمات عمومی افزونه رو در اختیارتون میذاره. گزینههای این صفحه رو مرحلهبهمرحله تغییر بدید و بعد از هر تغییر، دیدگاهها، فرمها و صفحه ورود رو آزمایش کنید.
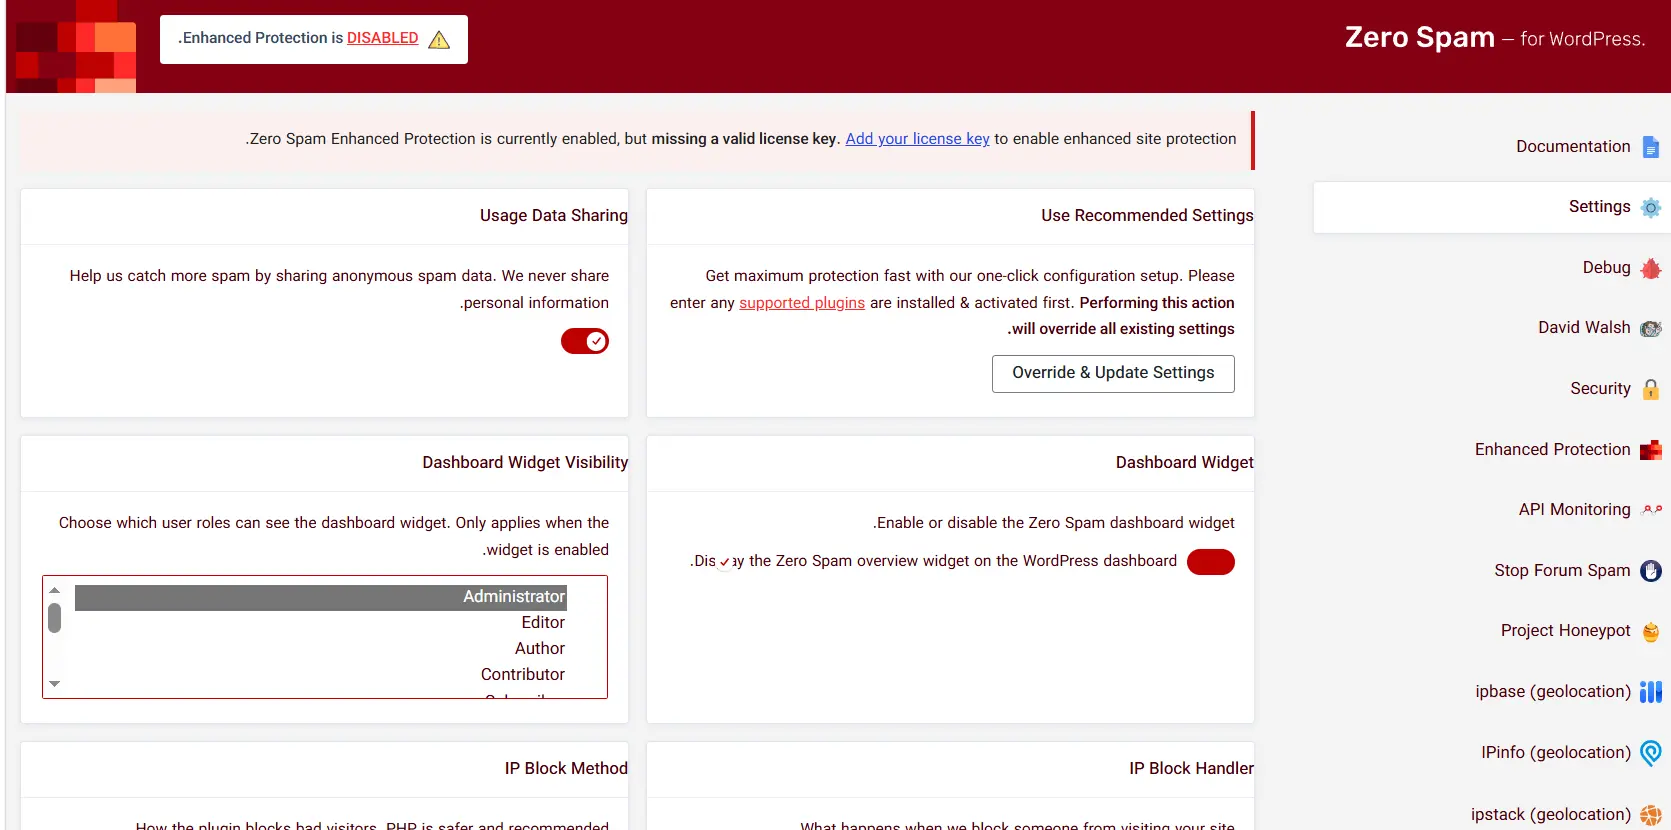
اگه سایتتون پشت CDN یا پراکسیه، تنظیمات مربوط به IP واقعی کاربر و Trusted Proxy IPs رو فقط با اطلاعات رسمی سرویسدهندهتون کامل کنید. واردکردن یک IP حدسی ممکنه باعث شناسایی اشتباه کاربران یا مسدودشدن IP واسطه بشه.
بررسی Debug و Error Log
Debug برای عیبیابی افزونهست. بهتره این حالت رو فقط وقتی فعال کنید که مشکلی در تشخیص اسپم، ورود یا ارسال فرم دارید. بعد از بازسازی مشکل، اطلاعات ثبتشده رو بررسی کنید و وقتی عیبیابی تموم شد، حالت اشکالزدایی رو خاموش کنید تا گزارشهای اضافی بیدلیل ذخیره نشن.
Error Log گزارش خطاهای مربوط به عملکرد افزونه رو نشون میده. اگه یک فرم کار نمیکنه یا یکی از سرویسهای خارجی پاسخ نمیده، زمان خطا و پیام ثبتشده رو بررسی کنید. این گزارش ممکنه اطلاعات فنی یا دادههای مرتبط با درخواستها داشته باشه؛ پس اون رو عمومی منتشر نکنید.
تنظیم روش David Walsh و بخش Security
بخش David Walsh به روش بدون کپچای افزونه برای تشخیص ارسالهای خودکار مربوطه. این محافظت رو فعال کنید و بعد یک دیدگاه و فرم واقعی بفرستید. جزئیات فنی و گزینههای دقیق این بخش ممکنه بین نسخهها فرق کنه، پس توضیح هر گزینه رو در Documentation نسخه نصبشده بخونید.
در بخش Security تنظیمات امنیتی افزونه قرار گرفته. گزینههای مربوط به IP، درخواستهای مشکوک یا محافظت از مسیرهای حساس رو یکییکی فعال کنید. اگه سایتتون سرویس ورود، اپلیکیشن یا اتصال بیرونی داره، بعد از هر تغییر همون اتصال رو دوباره آزمایش کنید.
راهاندازی Enhanced Protection و API Monitoring
Enhanced Protection قابلیتهای تکمیلی افزونه رو مدیریت میکنه و ممکنه برای استفاده از بعضی امکاناتش به مجوز پولی یا اطلاعات حساب نیاز داشته باشید. قبل از فعالسازی، توضیحات و شرایط نسخهای رو که روی سایتتون نصبه بررسی کنید. جزئیات دقیق قابلیتها و محدودیتها باید پیش از انتشار با صفحه رسمی و نسخه نصبشده تأیید بشن.
API Monitoring برای دیدن وضعیت درخواستهای افزونه به سرویسهای بیرونی به کار میره. API یعنی راهی که دو سرویس از طریق اون با هم اطلاعات ردوبدل میکنن. اگه یکی از سرویسها کار نمیکنه، این بخش میتونه تعداد یا وضعیت درخواستها رو نشون بده. معنی دقیق هر وضعیت و محدودیت مصرف باید با رابط فعلی افزونه بررسی بشه.
تنظیم Stop Forum Spam و Project Honeypot
Stop Forum Spam و Project Honeypot سرویسهای جانبی بررسی سابقه IP و نشونههای مرتبط با اسپم هستن. اگه میخواید از اونها استفاده کنید، اول توضیح داخل افزونه رو بخونید و ببینید به حساب کاربری یا API Key نیاز دارن یا نه. API Key یک کلید محرمانه برای اتصال سایتتون به سرویس بیرونیه و نباید اون رو در صفحه عمومی یا تصویر آموزشی نمایش بدید.
برای شروع فقط یکی از سرویسها رو فعال کنید، چند روز گزارشها رو ببینید و بعد سراغ سرویس بعدی برید. فعالکردن همزمان چند بررسی سختگیرانه میتونه پیداکردن دلیل شناسایی اشتباه رو سخت کنه. شرایط استفاده، محدودیت درخواست و نیاز به کلید هر سرویس باید قبل از انتشار نهایی تأیید بشه.
تنظیم سرویسهای موقعیت جغرافیایی و Google Map
بخشهای ipbase، IPinfo و ipstack برای دریافت اطلاعات تقریبی موقعیت جغرافیایی از روی IP در نظر گرفته شدن. این اطلاعات همیشه موقعیت دقیق یک شخص رو نشون نمیدن و ممکنه فقط کشور، شهر یا محدوده سرویسدهنده اینترنت رو مشخص کنن. هر سرویس میتونه به حساب، API Key یا پلن جداگانه نیاز داشته باشه؛ پس شرایط فعلیش رو قبل از اتصال بررسی کنید.
لازم نیست هر سه سرویس رو همزمان راهاندازی کنید. یک سرویس مناسب انتخاب کنید، کلیدش رو در بخش مربوط به خودش وارد کنید و نتیجه رو در گزارش افزونه آزمایش کنید. کلیدها رو محرمانه نگه دارید و اگه تصویر آموزشی میگیرید، مقدار کامل اونها رو مخفی کنید.
بخش Google Map برای نمایش اطلاعات مکانی روی نقشه به کار میره و ممکنه به تنظیمات یا کلید سرویس Google Maps نیاز داشته باشه. چون نوع دسترسی، هزینه و محدودیت سرویسهای نقشه ممکنه تغییر کنه، مراحل دقیق ساخت کلید و شرایط استفاده باید پیش از انتشار با مستندات رسمی و نسخه فعلی افزونه بررسی بشه.
فعالکردن محافظت از Comments، Registration و User Login
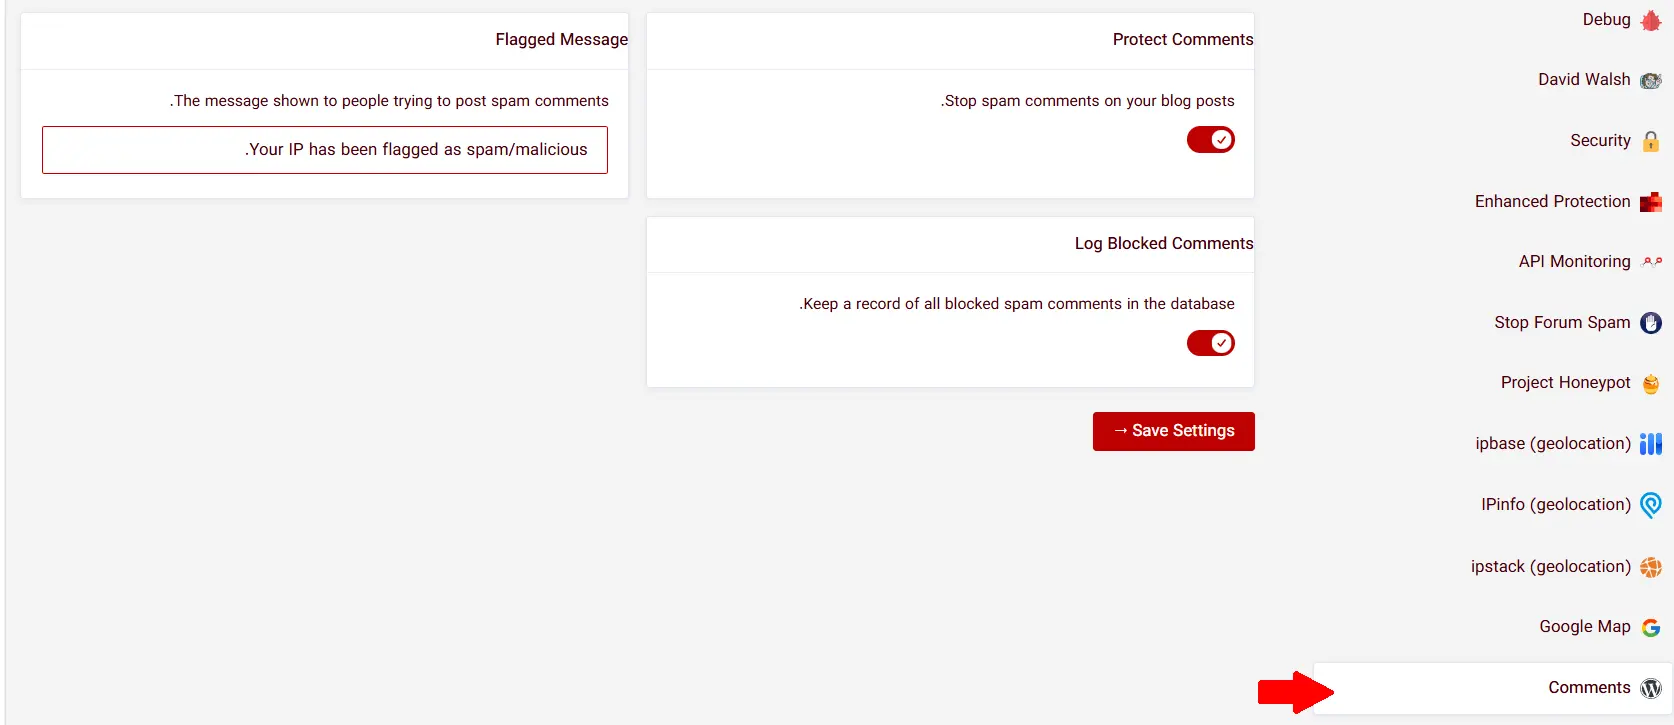
در بخش Comments محافظت از دیدگاههای وردپرس رو تنظیم کنید. بعد از ذخیره، یک دیدگاه واقعی بفرستید و مطمئن بشید پیام بهدرستی ثبت میشه. برای مدیریت بهتر این بخش هم میتونید آموزش مدیریت نظرات در وردپرس رو ببینید.
بخش Registration برای محافظت از ثبتنام کاربران به کار میره. اگه ثبتنام در سایتتون بستهست، قبل از فعالکردن گزینههای این بخش مطمئن بشید واقعاً به اونها نیاز دارید. اگه ثبتنام فعاله، یک حساب آزمایشی بسازید و ایمیلها و پیامهای تأیید رو هم بررسی کنید.
بخش User Login تنظیمات محافظت از ورود کاربران رو داره. این گزینهها رو با احتیاط فعال کنید؛ چون تنظیم اشتباه ممکنه ورود مدیر یا کاربران واقعی رو مختل کنه. قبل از تغییر، روش Rescue Mode رو در Documentation پیدا کنید و اطلاعات بازیابی رو در جایی امن خارج از پیشخوان نگه دارید.
تنظیم IPهای قابلاعتماد و فهرست سفید
IP Whitelist یا فهرست سفید IP، فهرستی از آدرسهای قابلاعتماده که نباید مثل کاربران مشکوک باهاشون برخورد بشه. فقط IPهایی رو به این فهرست اضافه کنید که مالک و کاربردشون رو میشناسید. اضافهکردن یک بازه بزرگ میتونه بخشی از محافظت افزونه رو بیاثر کنه.
Trusted Proxy IPs برای معرفی IP سرورهای پراکسی یا CDN استفاده میشه. این قسمت رو فقط با اطلاعات رسمی سرویسدهندهتون تنظیم کنید. IP کاربر یا یک آدرس حدسی رو اینجا وارد نکنید.
اگه میخواید یک مزاحم مشخص رو دستی محدود کنید، راهنمای بلاک کردن IP در وردپرس روشهای دیگه این کار رو هم توضیح میده. یادتون نره IP بعضی کاربران تغییر میکنه و ممکنه یک IP بعداً به فرد دیگهای اختصاص داده بشه.
تنظیم WooCommerce
اگه فروشگاه ووکامرسی دارید، بخش WooCommerce رو باز کنید و فقط محافظتهایی رو فعال کنید که با فرایند فروشگاهتون ارتباط دارن. بعد از ذخیره تنظیمات، ورود، ثبتنام، افزودن محصول به سبد خرید، تسویهحساب، ثبت سفارش و حساب کاربری رو با یک سفارش آزمایشی بررسی کنید.
اگه بعد از فعالسازی مشتری واقعی نمیتونه وارد بشه یا سفارش ثبت کنه، آخرین گزینهای رو که تغییر دادید موقتاً خاموش کنید و Error Log و گزارش تشخیص رو ببینید. تا وقتی مسیر خرید رو کامل آزمایش نکردید، تنظیمات سختگیرانه رو یکباره روی فروشگاه فعال نکنید.
پشتیبانگیری با Import/Export Settings
Import/Export Settings برای خروجیگرفتن از تنظیمات افزونه یا واردکردن تنظیمات ذخیرهشده به کار میره. قبل از تغییرات بزرگ، از تنظیمات فعلی خروجی بگیرید و فایل رو در یک جای امن نگه دارید. این فایل رو فقط در سایتی وارد کنید که به اون اعتماد دارید و قبل از واردکردن، از کل سایت هم نسخه پشتیبان داشته باشید.
تنظیمات یک سایت ممکنه برای سایت دیگه مناسب نباشه. بعد از واردکردن فایل، IPهای قابلاعتماد، تنظیمات پراکسی، کلیدهای سرویسها و محافظت ورود رو دوباره بررسی کنید. قبل از انتقال فایل بین دو سایت هم باید مشخص بشه نسخه افزونه و ساختار تنظیمات با هم سازگارن.
استفاده از Rescue Mode
Rescue Mode یا حالت نجات برای وقتیه که تنظیمات محافظتی دسترسی مدیر سایت رو مختل میکنه. قبل از فعالکردن گزینههای مربوط به ورود یا IP، محل Rescue Mode و دستورالعملی که خود افزونه نشون میده رو بررسی کنید.
اطلاعات بازیابی رو در یک جای امن و خارج از پیشخوان نگه دارید. اگه بعداً مسدود شدید، دقیقاً از روش نمایشدادهشده در نسخه نصبشده افزونه استفاده کنید. این اطلاعات رو داخل یک صفحه عمومی یا پیام قابلدسترسی برای بقیه قرار ندید.
دیدن و بررسی گزارش اسپمها
Detection Log گزارشی از درخواستهاییه که افزونه بررسی کرده یا مشکوک شناخته. این گزارش کمک میکنه بفهمید کدوم فرم هدف اسپم قرار گرفته و چرا یک درخواست رد شده.
- از منوی Zero Spam وارد بخش Log یا Detection Log بشید.
- زمان رویداد، IP، نوع درخواست، صفحه یا فرم درگیر و دلیل تشخیص رو بررسی کنید.
- قبل از مسدودکردن یک IP، چند رویداد مربوط به اون رو ببینید. یک درخواست ناموفق همیشه نشونه قطعی اسپم نیست.
- اگه یک کاربر واقعی اشتباهی شناسایی شده، تنظیم مربوط به همون بخش رو بررسی کنید و فقط در صورت نیاز IP مطمئن رو به فهرست سفید اضافه کنید.
- اگه فعالیت مخرب روشن و تکراریه، IP رو از بخش مدیریت IPها مسدود کنید.
اطلاعات گزارش ممکنه شامل دادههای مرتبط با بازدیدکننده باشه. دسترسی به این بخش رو فقط برای مدیرانی باز بذارید که واقعاً بهش نیاز دارن و سیاست حریم خصوصی سایتتون رو هم در نظر بگیرید.
سازگاری افزونه با فرمسازها و فروشگاه وردپرسی
فهرست ادغامهای فعلی افزونه شامل ابزارهای پرکاربردی مثل Contact Form 7، Gravity Forms، WPForms، ووکامرس و Elementor Pro میشه. پشتیبانی از هر ابزار ممکنه به نسخه افزونه ضداسپم، نسخه فرمساز و نوع فرم بستگی داشته باشه.
- Contact Form 7: بعد از فعالکردن ادغام، فرم تماس رو با یک پیام عادی و یک پیام آزمایشی تکراری امتحان کنید.
- Gravity Forms: فرمهای چندمرحلهای، ورود کاربر و پیام تأیید رو جداگانه بررسی کنید.
- WPForms: فرم تماس، ثبتنام و هر فرم دارای پرداخت رو آزمایش کنید.
- ووکامرس: ورود، ثبتنام، تسویهحساب، ثبت سفارش و حساب کاربری رو با یک سفارش آزمایشی بررسی کنید.
- Elementor Pro: هر فرم ساختهشده با ابزارک فرم رو جداگانه بفرستید و تحویل ایمیل یا ثبت اطلاعات رو کنترل کنید.
صرف دیدهشدن نام یک فرمساز در فهرست سازگاری به این معنی نیست که همه فرمهای سفارشی بدون آزمایش درست کار میکنن. اگه فرم با کدنویسی اختصاصی ساخته شده، سازگاریش باید جداگانه بررسی بشه. از کدهای قدیمی یا تابعهایی که در مستندات نسخه فعلی تأیید نشدن استفاده نکنید.
آزمایش عملکرد افزونه بعد از راهاندازی
- درحالیکه وارد حساب مدیر هستید، یک دیدگاه یا فرم آزمایشی عادی بفرستید.
- بررسی کنید پیام، ایمیل یا سفارش طبق انتظار ثبت شده باشه.
- گزارش افزونه رو باز کنید و ببینید رویداد چطور ثبت شده.
- یک پنجره ناشناس مرورگر باز کنید و همون آزمون رو در حالت خروج از حساب انجام بدید.
- اگه سایت عضویتیه، ثبتنام و ورود یک حساب آزمایشی رو بررسی کنید.
- اگه فروشگاه دارید، افزودن محصول به سبد، تسویهحساب و ثبت سفارش آزمایشی رو انجام بدید.
آزمون رو با اطلاعات واقعی و بیخطر انجام بدید. برای شبیهسازی اسپم سراغ متن مخرب، اسکریپت یا لینک ناشناس نرید. هدف اینه مطمئن بشید مسیرهای عادی سایت بعد از فعالسازی هنوز درست کار میکنن.
رفع مشکلات رایج Zero Spam for WordPress
کاربر واقعی اشتباهی بهعنوان اسپمر شناسایی میشه
رویداد مربوط به کاربر رو در Detection Log پیدا کنید و دلیل تشخیص رو ببینید. بعد تنظیم همون سرویس یا فرم رو یک مرحله سبکتر کنید. فقط وقتی از IP مطمئن هستید اون رو به فهرست سفید اضافه کنید؛ چون IPهای عمومی و متغیر ممکنه بین چند نفر مشترک باشن.
IP واقعی کاربران پشت CDN دیده نمیشه
اول تنظیمات CDN و Trusted Proxy IPs رو بررسی کنید. فقط بازههای رسمی اعلامشده از طرف سرویسدهنده رو وارد کنید. بعد کش سایت و CDN رو پاک کنید و با یک اتصال اینترنت متفاوت، IP ثبتشده در گزارش رو دوباره ببینید.
فرم تماس یا ورود بعد از فعالسازی کار نمیکنه
محافظت مربوط به همون فرم رو موقتاً غیرفعال کنید و دوباره آزمایش بگیرید. اگه مشکل برطرف شد، نسخه افزونه ضداسپم و فرمساز رو بررسی کنید و تنظیمات سختگیرانه رو یکییکی فعال کنید تا گزینه ناسازگار پیدا بشه. گزارش خطاهای PHP و کنسول مرورگر هم میتونه سرنخ بده.
گزارش تشخیص اسپم چیزی نشون نمیده
مطمئن بشید ثبت گزارش در تنظیمات فعاله و فیلتر تاریخ یا نوع رویداد، نتایج رو پنهان نکرده. بعد یک فرم عادی بفرستید و صفحه گزارش رو تازهسازی کنید. کش مدیریتی یا افزونه امنیتی دیگه هم ممکنه روی نمایش یا ثبت رویداد اثر بذاره.
مدیر سایت از پیشخوان یا صفحه ورود مسدود شده
از روش Rescue Mode که افزونه برای نسخه نصبشده در اختیارتون گذاشته استفاده کنید. اگه این روش در دسترس نیست، از پنل هاست یا پشتیبانی میزبان کمک بگیرید تا افزونه موقتاً غیرفعال بشه. بعد از برگشتن دسترسی، IPها و تنظیمات محافظت از ورود رو قبل از فعالسازی دوباره بررسی کنید.
نکتههای مهم برای کاهش بیشتر اسپم در وردپرس
- وردپرس، قالب و افزونه ضداسپم رو به آخرین نسخه امن و سازگار بهروزرسانی کنید.
- تنظیمات سختگیرانه رو مرحلهبهمرحله فعال کنید و بعد از هر تغییر فرمها رو آزمایش کنید.
- Detection Log و IPهای مسدودشده رو دورهای بررسی کنید.
- افزونههای ضداسپم و امنیتی همپوشان رو بدون نیاز کنار هم فعال نکنید.
- قبل از تغییرات مهم، از فایلها و پایگاه داده نسخه پشتیبان بگیرید.
- اگه اصلاً به دیدگاهها نیاز ندارید، غیرفعالکردن نظرات وردپرس میتونه مسیر ورود بخشی از اسپمها رو ببنده.
- برای مقایسه یک راهکار دیگه، آموزش افزونه Antispam Bee رو ببینید.
جمعبندی: آیا Zero Spam for WordPress برای سایت شما مناسبه؟
اگه میخواید بدون نمایش کپچا، اسپم دیدگاهها و فرمهای پشتیبانیشده رو کمتر کنید، Zero Spam for WordPress میتونه انتخاب مناسبی باشه. گزارش تشخیص، مدیریت IP و تنظیمات پراکسی هم کمک میکنن رفتار افزونه رو بهتر کنترل کنید.
نسخه رایگان برای شروع و ارزیابی نیاز خیلی از سایتها مناسبه. ولی قبل از فعالکردن قابلیتهای پیشرفته، سازگاری نسخه فعلی رو بررسی کنید، نسخه پشتیبان بگیرید و همه مسیرهای مهم مثل ورود، ثبتنام، فرم تماس و خرید رو آزمایش کنید. بهترین تنظیم، سختگیرانهترین تنظیم نیست؛ تنظیمیه که اسپم رو کم کنه و جلوی کاربر واقعی رو نگیره.
سؤالهای متداول
آیا Zero Spam for WordPress بدون کپچا کار میکنه؟
بله، روش اصلی افزونه بررسی درخواستها در پسزمینهست و معمولاً کاربر واقعی مجبور نیست کپچا حل کنه. بعد از فعالسازی، فرمهای مهم سایتتون رو آزمایش کنید تا مطمئن بشید درست کار میکنن.
آیا افزونه IP اسپمرها رو خودکار مسدود میکنه؟
نه در همه حالتها. شناسایی یا مسدودشدن IP به تنظیمات، سرویسهای فعال و تصمیم مدیر سایت بستگی داره. گزارش تشخیص هم لزوماً به معنی مسدودشدن اون IP نیست.
نسخه رایگان افزونه برای شروع کافیه؟
برای نصب، آزمایش و استفاده از امکانات پایه میتونید با نسخه رایگان شروع کنید. بعضی قابلیتهای Enhanced Protection به مجوز پولی نیاز دارن، پس قبل از خرید جزئیات نسخه فعلی رو در صفحه رسمی افزونه ببینید.
آیا این افزونه با فرمساز سایتتون سازگاره؟
این افزونه از چند فرمساز و ابزار پرکاربرد مثل Contact Form 7، Gravity Forms، WPForms، ووکامرس و Elementor Pro پشتیبانی میکنه. بااینحال، بهتره سازگاری نسخه فعلی و فرم مشخص سایتتون رو با یک ارسال آزمایشی بررسی کنید.
چطور جلوی مسدودشدن کاربران واقعی رو بگیرید؟
تنظیمات رو مرحلهبهمرحله فعال کنید، گزارش تشخیص رو مرتب ببینید و شدت بررسی رو ناگهانی بالا نبرید. برای سایتهای پشت CDN هم Trusted Proxy IPs رو فقط با اطلاعات رسمی سرویسدهنده تنظیم کنید.



سلام
این افزونه با افزونه akismetتفاوت داره؟کدوم بهتره؟
سلام
هر دو افزونه ، افزونه های خوبی هستند. انتخابشان بستگی به خودتان دراد.