

 آموزشها


 قالبها


 افزونهها


 آکادمی


 هاست وردپرس


 طراحی سایت
 فرمان
تغییر رمز عبور همه کاربران وردپرس با یک کلیک
- امنیت وردپرسافزونه وردپرس
- بروزرسانی شده در
اگه سایتتون هک شده یا فکر میکنید رمزهای عبور لو رفته، بازنشانی رمز همه کاربران میتونه جلوی ادامه بعضی دسترسیهای غیرمجاز رو بگیره. توی این آموزش اول میبینید که خود وردپرس چه امکاناتی برای تغییر رمز داره. بعد هم یاد میگیرید چطور با یک افزونه رایگان، رمز همه کاربران رو یکجا بازنشانی کنید.
فقط یادتون باشه که تغییر رمز بهتنهایی سایت هکشده رو پاکسازی نمیکنه. برای همین، قبل از شروع درباره نسخه پشتیبان و ارسال ایمیل حرف میزنیم. در آخر هم کارهایی رو مرور میکنیم که برای پیداکردن و بستن راه نفوذ لازمن.
آنچه در این مقاله میخوانید
آیا خود وردپرس رمز همه کاربران رو یکجا تغییر میده؟
وردپرس بهصورت پیشفرض اجازه میده مدیر سایت رمز هر کاربر رو از صفحه ویرایش همون حساب عوض کنه. هر کاربر هم میتونه از گزینه فراموشی رمز عبور کمک بگیره و لینک انتخاب رمز جدید رو با ایمیل دریافت کنه. ولی داخل پیشخوان وردپرس دکمهای برای بازنشانی همزمان رمز همه کاربران نیست.
اگه فقط یک حساب مشکل داره، بهتره همون حساب رو جداگانه ویرایش کنید. حتی اگه رمز حساب مدیریت خودتون رو فراموش کردهاید، آموزش تغییر رمز وردپرس از طریق phpMyAdmin هاست میتونه کمکتون کنه. بازنشانی گروهی بیشتر وقتی به کار میاد که احتمال میدید حسابهای زیادی در معرض خطر قرار گرفتهان.
تغییر رمز عبور همه کاربران وردپرس با افزونه رایگان
برای این کار میتونید از افزونه رایگان Emergency Password Reset استفاده کنید. این افزونه داخل مخزن رسمی وردپرس در دسترسه و رمز حسابهای کاربری رو بهصورت گروهی بازنشانی میکنه. بعد از اجرای اون، کاربران برای ورود دوباره باید یک رمز تازه انتخاب کنن.
هشدار مهم: موقع بازبینی این مقاله، صفحه رسمی افزونه هشدار میده که افزونه با چند نسخه اصلی اخیر وردپرس آزمایش نشده. پس قبل از استفاده روی سایت اصلی، حتماً اون رو روی یک نسخه آزمایشی از سایتتون امتحان کنید. سازگاری افزونه با نسخه وردپرس و PHP سایتتون رو هم قبل از اجرا بررسی کنید.
قبل از تغییر گروهی رمزها چه کارهایی انجام بدیم؟
بازنشانی گروهی روی همه کاربران اثر میذاره و ممکنه در مدت کوتاهی تعداد زیادی ایمیل ساخته بشه. پس قبل از اینکه روی دکمه نهایی کلیک کنید، این موارد رو انجام بدید:
- از فایلها و پایگاه داده سایت نسخه پشتیبان بگیرید. برای این کار میتونید از آموزش بکاپ گرفتن از وردپرس با افزونه BackWPup کمک بگیرید.
- ارسال ایمیل وردپرس رو با یک حساب آزمایشی بررسی کنید تا مطمئن بشید لینک بازنشانی به دست کاربران میرسه.
- پوشه هرزنامه یا Spam ایمیل آزمایشی رو هم ببینید.
- اگه سایتتون کاربرهای زیادی داره، محدودیت ارسال ایمیل سرویس میزبانی یا سرویس ایمیلتون رو بررسی کنید.
- به کاربران توضیح بدید چرا باید رمز تازهای انتخاب کنن و ایمیل معتبر از چه نشانیای براشون فرستاده میشه.
- اگه سایت هک شده، قبل از اینکه مشکل رو تمامشده اعلام کنید، مطمئن بشید فایل آلوده یا حساب ناشناسی داخل سایت باقی نمونده.
آموزش نصب افزونه Emergency Password Reset
اول وارد پیشخوان وردپرس بشید. از منوی «افزونهها» روی «افزودن افزونه تازه» کلیک کنید و عبارت Emergency Password Reset رو جستوجو کنید. افزونه رو فقط وقتی نصب کنید که نام و صفحه اون با صفحه رسمی افزونه در مخزن وردپرس یکی باشه.
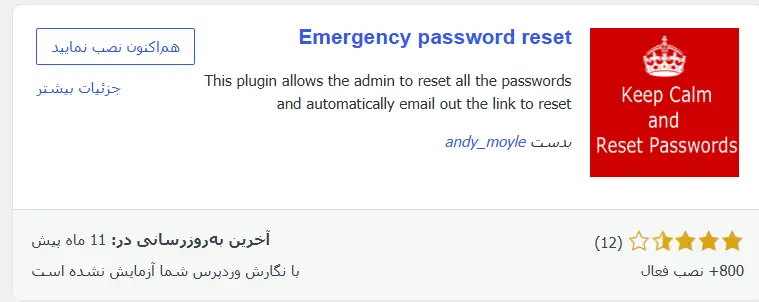
حالا روی دکمه نصب و بعد فعالسازی کلیک کنید. اگه قبلاً افزونهای نصب نکردهاید، آموزش نصب افزونه در وردپرس مراحل رو ساده و قدمبهقدم نشونتون میده.
تنظیم ایمیل و بازنشانی رمز کاربران
بعد از فعالسازی، بخش مربوط به افزونه رو در منوی «کاربران» پیدا کنید. ممکنه نام دقیق این گزینه با توجه به نسخه افزونه کمی فرق داشته باشه. قبل از اجرای بازنشانی، نام و نشانی فرستنده، موضوع و متن ایمیل رو بررسی کنید. متن ایمیل باید روشن بگه که کاربر برای ساخت رمز جدید باید روی لینک بازنشانی کلیک کنه.
وقتی مطمئن شدید نسخه پشتیبان دارید و ایمیلها درست ارسال میشن، وارد صفحه بازنشانی گروهی بشید و روی دکمه Reset All Passwords کلیک کنید. این کار رو فقط وقتی انجام بدید که واقعاً لازم باشه رمز همه حسابها بازنشانی بشه؛ چون کاربران برای ورود بعدی باید رمز تازهای بسازن.
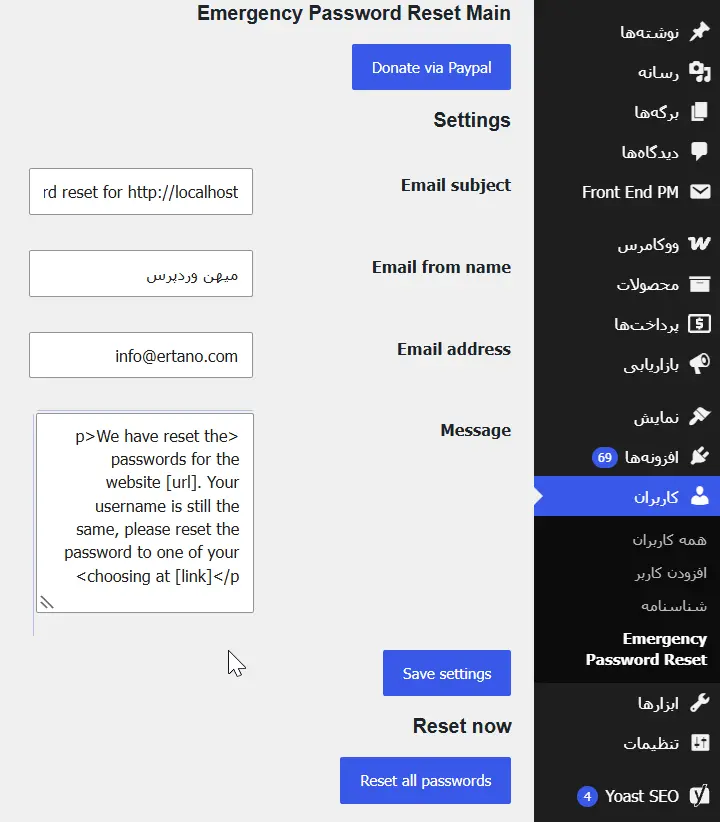
افزونه برای حسابها رمز تصادفی میسازه و لینک بازنشانی رمز رو برای کاربران میفرسته. پس به کاربران نگید که یک رمز آماده داخل ایمیل میگیرن. از اونها بخواید لینک ایمیل رو باز کنن و برای حسابشون یک رمز قوی و تازه بسازن.
اگه ایمیل بازنشانی رمز ارسال نشد چه کار کنیم؟
اول پوشه Spam رو ببینید. بعد مطمئن بشید نشانی ایمیل ثبتشده در حساب کاربر درسته. خود کاربر هم میتونه صفحه ورود سایت رو باز کنه، روی گزینه فراموشی رمز عبور کلیک کنه و با واردکردن نام کاربری یا ایمیل، یک لینک تازه بگیره.
اگه برای هیچکدوم از کاربران ایمیلی ارسال نمیشه، احتمالاً تنظیمات ایمیل وردپرس، محدودیت سرویس میزبانی یا سرویس ارسال ایمیل مشکلی داره. قبل از اینکه بازنشانی گروهی رو دوباره اجرا کنید، این مشکل رو برطرف کنید. اجرای دوباره ممکنه فقط تعداد بیشتری ایمیل ناموفق بسازه.
بعد از هک فقط تغییر رمز عبور کافی نیست
بازنشانی رمز یکی از کارهای لازم بعد از نفوذه، ولی فایل آلوده، افزونه دستکاریشده یا حساب مدیریتی ناشناس رو حذف نمیکنه. اگه فکر میکنید سایت هک شده، این کارها رو هم انجام بدید:
- از وضعیت فعلی سایت نسخه پشتیبان بگیرید تا شواهد و فایلهای لازم برای بررسی از بین نرن.
- با شرکت میزبانی تماس بگیرید و گزارشهای ورود، فایلهای تغییرکرده و حسابهای مشکوک رو بررسی کنید.
- رایانهای رو که با اون وارد سایت میشید، از نظر بدافزار بررسی کنید.
- هسته وردپرس، قالبها و افزونهها رو از منبع معتبر بهروزرسانی کنید. افزونهها و قالبهایی رو هم که استفاده نمیکنید، پاک کنید.
- حسابهای مدیریتی ناشناس و دسترسیهای غیرضروری رو حذف کنید.
- بعد از پاکسازی کامل، رمزهای وردپرس، هاست، پایگاه داده، FTP یا SFTP و ایمیل مدیریت رو دوباره تغییر بدید.
- کلیدهای امنیتی یا SALTها رو تغییر بدید. SALTها رشتههایی داخل فایل تنظیمات وردپرس هستن که به امنموندن نشستهای ورود کمک میکنن. تغییر اونها نشستهای فعال رو باطل میکنه، ولی جای پاکسازی آلودگی رو نمیگیره.
ممکنه افزونه Emergency Password Reset داخل تنظیماتش گزینه بازنشانی SALTها رو هم نشون بده. چون ظاهر افزونه و سازگاری این قابلیت ممکنه بین نسخهها فرق کنه، اول اون رو روی سایت آزمایشی بررسی کنید. اگه این گزینه رو در نسخه خودتون نمیبینید، از شرکت میزبانی یا یک متخصص امنیت کمک بگیرید.
چطور امنیت ورود به وردپرس رو بیشتر کنیم؟
برای اینکه احتمال تکرار مشکل کمتر بشه، فقط به انتخاب یک رمز سخت اکتفا نکنید. بهتره برای هر حساب یک رمز متفاوت بسازید و اون رو داخل برنامه مدیریت رمز نگه دارید. ورود دومرحلهای رو هم فعال کنید؛ یعنی کاربر برای ورود، علاوه بر رمز به یک کد یا روش تأیید دوم نیاز داره.
محدودکردن تلاشهای ناموفق ورود، استفاده از CAPTCHA یا Turnstile، بهروزرسانی منظم و دیواره آتش هم لایههای بیشتری به امنیت سایت اضافه میکنن. برای شروع میتونید آموزش افزونه All In One WP Security & Firewall و راهنمای تأمین امنیت وردپرس با روشهای ساده و اصولی رو بخونید.
اگه سایت فروشگاهی دارید، نوع اطلاعاتی که ذخیره میشه به تنظیمات فروشگاه و درگاه پرداختتون بستگی داره. بدون بررسی فنی نباید فرض کنید اطلاعات کارت بانکی داخل وردپرس ذخیره شده. بهتره این موضوع رو با شرکت ارائهدهنده درگاه و میزبان سایت بررسی کنید.
آیا خود وردپرس رمز همه کاربران رو یکجا تغییر میده؟
نه. وردپرس بهصورت پیشفرض اجازه میده رمز هر کاربر رو جداگانه تغییر بدید یا براش لینک فراموشی رمز بفرستید. ولی داخل پیشخوان دکمهای برای بازنشانی همزمان رمز همه کاربران نیست.
افزونه Emergency Password Reset رایگانه؟
بله، این افزونه رایگان داخل مخزن رسمی وردپرس منتشر شده. ولی قبل از نصب، هشدار سازگاری و تاریخ آخرین بهروزرسانی اون رو در صفحه رسمی ببینید و اول افزونه رو روی سایت آزمایشی امتحان کنید.
آیا تغییر رمزها برای پاکسازی سایت هکشده کافیه؟
نه. تغییر رمز فقط بخشی از کارهای لازم بعد از نفوذه. باید فایلها و حسابهای مشکوک رو بررسی کنید، آلودگی رو پاک کنید، وردپرس و افزونهها رو بهروزرسانی کنید و رمز هاست، پایگاه داده و بقیه راههای دسترسی رو هم تغییر بدید.
اگه کاربر ایمیل بازنشانی رو نگرفت چه کار کنیم؟
پوشه Spam، درستی نشانی ایمیل و ارسال ایمیل وردپرس رو بررسی کنید. کاربر هم میتونه از گزینه فراموشی رمز عبور در صفحه ورود، یک لینک تازه درخواست کنه.
در آخر یادتون نره که بازنشانی گروهی رمزها باید بعد از بررسی ارسال ایمیل و باخبرکردن کاربران انجام بشه. اگه دلیل این کار نفوذ به سایته، تا وقتی راه ورود هکر و فایل آلوده رو پیدا و حذف نکردهاید، مشکل رو تمامشده در نظر نگیرید.



برای ارسال نظر لطفا ابتدا ثبتنام کنید یا وارد شوید.