

 آموزشها


 قالبها


 افزونهها


 آکادمی


 هاست وردپرس


 طراحی سایت
 فرمان
جلوگیری از Hotlinking در وردپرس
- مقالات آموزشی
- بروزرسانی شده در
اگه تصاویر سایتتون بدون اجازه داخل سایتهای دیگه نمایش داده بشن، ممکنه هر بار بازشدن اون صفحات از پهنای باند و منابع هاست شما مصرف بشه. به این اتفاق هات لینک یا Hotlinking میگن. برای جلوگیری از هات لینک در وردپرس میتونید از افزونه All-In-One Security، کنترلپنل هاست، فایل .htaccess یا تنظیمات CDN کمک بگیرید.
توی این راهنما هر ۵ روش رو قدمبهقدم بررسی میکنیم. قبلش هم یاد میگیرید چطور هات لینک رو تشخیص بدید، چه دامنههایی رو مجاز نگه دارید و بعد از فعالسازی چطور مطمئن بشید تصاویر سایت خودتون، موتورهای جستوجو یا فایلهای دانلودی ناخواسته مسدود نشدن.
آنچه در این مقاله میخوانید
هات لینک چیست و چطور پهنای باند سایتتون رو مصرف میکنه؟
هات لینک زمانی اتفاق میافته که یک سایت، آدرس مستقیم تصویر یا فایل شما رو داخل صفحه خودش قرار میده. مثلاً بهجای اینکه تصویر رو دانلود و روی هاست خودش بارگذاری کنه، از کدی شبیه نمونه زیر استفاده میکنه:
<img src="https://example.com/wp-content/uploads/photo.jpg" alt="">اینجا تصویر داخل سایت مقصد دیده میشه، ولی فایل هنوز روی سرور شماست. پس هر بار کاربری صفحه اون سایت رو باز میکنه، مرورگرش تصویر رو از سرور شما میگیره. پهنای باند یعنی حجم دادهای که بین هاست و بازدیدکنندهها جابهجا میشه؛ پس نمایش مکرر فایل در دامنههای دیگه میتونه مصرف منابع سایتتون رو بالا ببره.
تفاوت هات لینک با کپیکردن و دانلود تصویر چیه؟
اگه کسی تصویر شما رو دانلود کنه و روی هاست خودش بذاره، نسخه تازه از سرور اون سایت بارگیری میشه و پهنای باند شما مصرف نمیشه. البته استفاده بدون اجازه از تصویر هنوز میتونه مشکل حقوقی یا محتوایی داشته باشه. در هات لینک، همون فایل اصلی از سرور شما فراخوانی میشه؛ پس علاوه بر استفاده بدون اجازه، هزینه میزبانی درخواستها هم روی دوش شما میمونه.
چرا بهتره جلوی هات لینک در وردپرس رو بگیرید؟
مصرف پهنای باند و بیشترشدن هزینه هاست
هر بار که فایل هات لینکشده نمایش داده میشه، بخشی از پهنای باند هاست یا CDN شما مصرف میشه. میزان اثر به حجم فایل، تعداد بازدیدها و محدودیتهای سرویس میزبانی بستگی داره. اگه فایلهای سنگین شما در یک سایت پربازدید قرار بگیرن، این مصرف میتونه محسوس باشه.
افزایش درخواستهای سرور و کندشدن سایت
درخواستهای خارجی به تعداد درخواستهایی اضافه میشن که سرور باید پاسخ بده. روی هاستهایی با منابع محدود، زیادشدن این درخواستها ممکنه پاسخگویی سرور رو سختتر کنه و روی سرعت کاربران واقعی سایتتون اثر بذاره.
استفاده بدون اجازه از فایلها و محتوای اختصاصی
عکس محصول، اینفوگرافیک، نمودار یا تصویر آموزشی معمولاً با صرف زمان و هزینه ساخته میشه. محافظت از هات لینک جلوی همه روشهای کپی رو نمیگیره، ولی دستکم اجازه نمیده سایت مقصد فایل رو مستقیماً از هاست شما نمایش بده. برای راهکارهای مکمل میتونید راهنمای جلوگیری از کپی تصاویر سایت رو هم بخونید.
ایجاد اختلال در نمایش فایلها برای کاربران واقعی سایت
اگه مصرف منابع از ظرفیت سرویس میزبانی عبور کنه، ممکنه فایلها دیر باز بشن یا هاست محدودیت موقت اعمال کنه. این مشکل فقط سایت هات لینککننده رو درگیر نمیکنه و احتمال داره کاربران خودتون هم نتونن تصاویر رو درست ببینن.
چطور هات لینک تصاویر سایتتون رو تشخیص بدید؟
یک نتیجه جستوجو بهتنهایی ثابت نمیکنه که سایتی فایل شما رو مستقیماً فراخوانی کرده. برای بررسی دقیقتر بهتره جستوجوی تصویری رو با گزارش ارجاعدهنده و لاگ سرور ترکیب کنید.
پیداکردن نسخههای استفادهشده با Google Lens
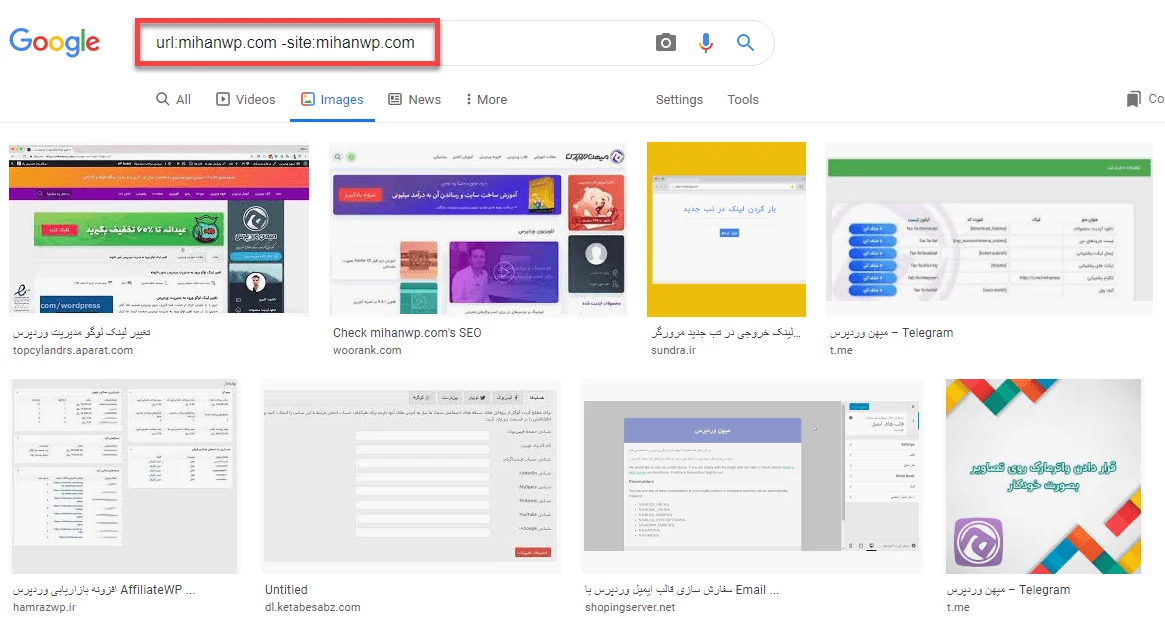
Google Lens میتونه صفحههایی رو پیدا کنه که همون تصویر یا تصویری شبیه به اون رو منتشر کردن. تصویر رو در Google Lens بارگذاری کنید یا آدرس مستقیمش رو بدید و نتایج رو ببینید. بعد صفحه مشکوک رو باز کنید و با ابزار بررسی مرورگر، آدرس منبع تصویر رو ببینید. اگه آدرس فایل به دامنه یا CDN شما برمیگرده، احتمالاً با هات لینک روبهرو هستید.
بررسی گزارش Referer در هاست یا CDN
Referer یا ارجاعدهنده، نشانی صفحهایه که درخواست فایل از اون شروع شده. اگه پنل هاست یا CDN گزارش Referer داره، دامنههایی رو پیدا کنید که تعداد زیادی درخواست برای مسیرهایی مثل /wp-content/uploads/ فرستادن. دامنههای خودتون، زیردامنهها و سرویسهای مجاز رو از این فهرست جدا کنید و موارد ناشناس رو بررسی کنید.
بررسی لاگ درخواستهای سرور
لاگ دسترسی سرور فهرستی از درخواستهای دریافتشدهست. دنبال درخواستهای پرتکرار برای فایلهای تصویری بگردید و ستون Referer رو بررسی کنید. اگه به لاگ دسترسی ندارید یا معنی ستونها رو نمیدونید، از پشتیبانی هاست بخواید دامنههای خارجی پرتکرار برای فایلهای رسانهای رو بهتون معرفی کنه.
قبل از فعالکردن محافظت از هات لینک به چه نکاتی توجه کنید؟
- نسخه پشتیبان بگیرید: قبل از ویرایش
.htaccessیا تنظیمات سرور، یک کپی از تنظیمات فعلی نگه دارید تا اگه سایت خطا داد، سریع برگردید. - همه دامنههای مجاز رو یادداشت کنید: دامنه اصلی، نسخه
www، زیردامنهها، دامنه CDN و دامنهای که نسخه آزمایشی سایت روی اون باز میشه ممکنه به فایلها نیاز داشته باشن. - سرویسهای مجاز رو بررسی کنید: موتورهای جستوجو، شبکههای اجتماعی، خبرنامهها یا اپلیکیشن شما ممکنه تصاویر رو از بیرون سایت فراخوانی کنن. مسدودسازی Referer میتونه روی بعضی از این نمایشها اثر بذاره.
- فقط پسوندهای لازم رو محافظت کنید: برای شروع معمولاً تصاویر کافیه. اضافهکردن ویدئو، PDF یا ZIP ممکنه لینک دانلود، پخشکننده و سرویسهای بیرونی ضروری رو از کار بندازه.
روشهای جلوگیری از هات لینک در وردپرس
برای شروع، روشی رو انتخاب کنید که درخواست فایلها واقعاً از همونجا عبور میکنه. مثلاً اگه تصاویر از CDN تحویل داده میشن، تنظیمات CDN معمولاً اثر مستقیمتری داره. استفاده همزمان از چند لایه همیشه اشتباه نیست، ولی قانونهای تکراری و بدون برنامه عیبیابی رو سخت میکنن. بعد از هر تغییر هم حتماً نمایش فایلها داخل و بیرون سایت رو آزمایش کنید.
روش اول: جلوگیری از هات لینک با افزونه All-In-One Security
اگه تازهکار هستید و نمیخواید فایلهای سرور رو دستی تغییر بدید، افزونه All-In-One Security (AIOS) – Security and Firewall انتخاب سادهایه. قبل از نصب افزونه امنیتی دوم، مطمئن بشید با افزونه امنیتی فعلی سایتتون تداخل نداره. برای آشنایی بیشتر هم میتونید آموزش افزونه All In One WP Security & Firewall رو ببینید.
نصب و فعالکردن افزونه
از پیشخوان وردپرس به «افزونهها ← افزودن افزونه تازه» برید. عبارت All-In-One Security رو جستوجو کنید، نام و سازنده افزونه رو بررسی کنید و بعد روی «نصب» و «فعالسازی» بزنید.
روشنکردن Prevent Hotlinking در بخش File Protection
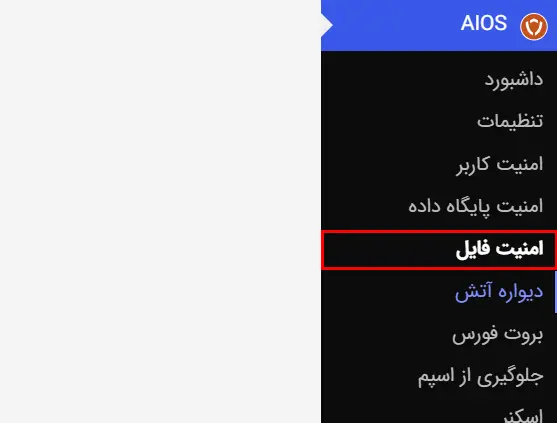
از منوی افزونه وارد بخش امنیت فایل بشید.
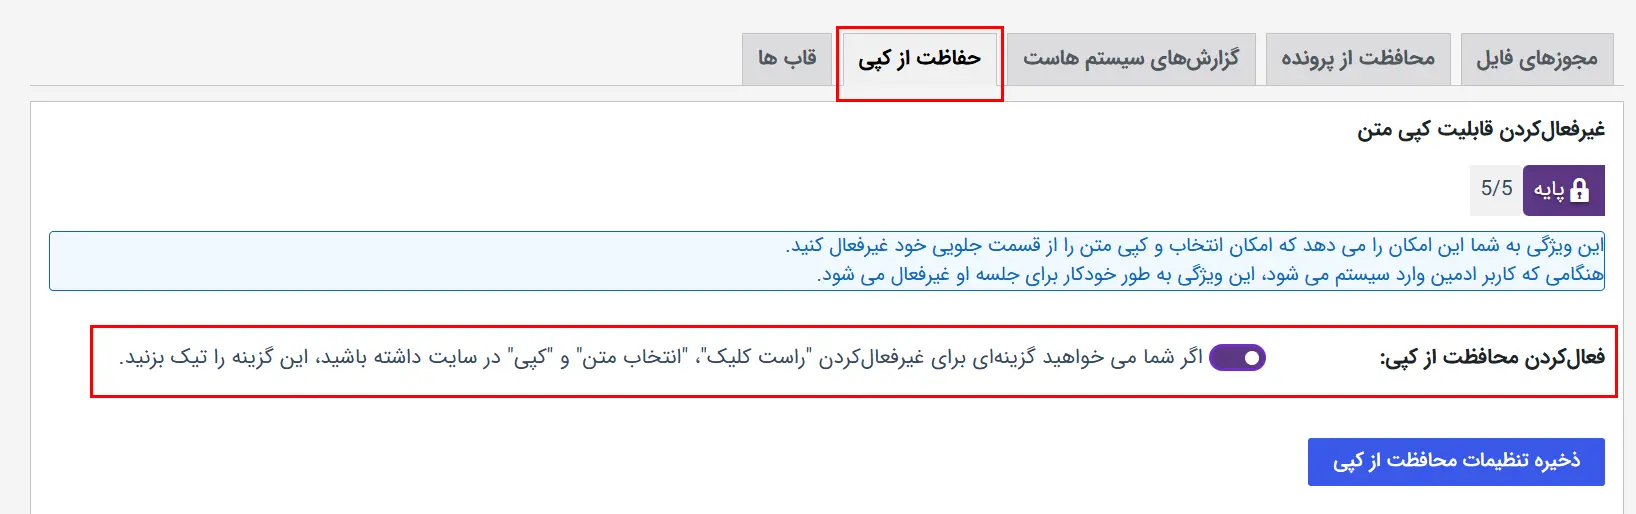
وارد زبانه حفاظت از کپی بشید و تیک محافظت از کپی رو فعال کنید، بعدش تنظیمات رو ذخیره کنید. اسم گزینهها ممکنه در ترجمه فارسی کمی فرق داشته باشه، ولی دنبال بخش محافظت فایل و عبارت Prevent Hotlinking بگردید.
تست تنظیمات بعد از فعالسازی
یک صفحه داخلی سایت رو در پنجره ناشناس باز کنید و مطمئن بشید تصاویرش دیده میشن. بعد آدرس یکی از تصاویر رو داخل یک صفحه آزمایشی روی دامنهای دیگه قرار بدید. اگه تصویر اونجا مسدود شد ولی داخل سایت خودتون باز موند، تنظیمات درست کار میکنه.
روش دوم: جلوگیری از هات لینک در cPanel
اگه هاستتون cPanel داره، احتمالاً میتونید بدون نصب افزونه از ابزار Hotlink Protection استفاده کنید. میزبان میتونه این ابزار رو غیرفعال کنه؛ پس اگه پیداش نکردید، از پشتیبانی هاست سؤال کنید.
فعالکردن Hotlink Protection
وارد cPanel بشید و در بخش Security روی Hotlink Protection کلیک کنید. صفحه رو قبل از فعالسازی کامل کنید تا دامنههای خودتون ناخواسته مسدود نشن.
اضافهکردن دامنههای مجاز و پسوند فایلها
دامنه با www و بدون اون، زیردامنههای لازم و دامنه CDN رو در فهرست مجاز بذارید. در قسمت پسوندها هم فقط فایلهای موردنیاز مثل jpg,jpeg,png,gif,webp رو وارد کنید. قبل از اضافهکردن PDF، ZIP یا پسوندهای ویدئویی، کاربرد اونها رو در سایتتون بررسی کنید.
تنظیم درخواست مستقیم و ریدایرکت اختیاری
گزینه Allow direct requests اجازه میده کاربر آدرس فایل رو مستقیماً در مرورگر باز کنه، حتی اگه Referer خالی باشه. فعالبودن اون میتونه جلوی خرابشدن بعضی دانلودها یا درخواستهای بدون ارجاعدهنده رو بگیره، ولی درخواستهایی رو که Referer ندارن هم از قانون عبور میده. پس این گزینه محافظت کامل در برابر همه شکلهای هات لینک نیست. cPanel امکان فرستادن درخواست مسدودشده به یک نشانی دیگه رو هم میده. اگه به ریدایرکت نیاز ندارید، خالیگذاشتن اون معمولاً سادهتره.
روش سوم: جلوگیری از هات لینک در DirectAdmin
DirectAdmin از نسخه ۱.۶۰ ابزار گرافیکی Hotlink Protection رو اضافه کرده. محل دقیق گزینه به نسخه DirectAdmin، پوسته پنل و سطح دسترسی حسابتون بستگی داره؛ پس ممکنه صفحه شما کمی با نمونههای آموزشی فرق داشته باشه.
بازکردن ابزار Hotlink Protection
وارد DirectAdmin بشید و عبارت Hotlink Protection رو در کادر جستوجوی بالای پنل وارد کنید. نتیجه همنام رو باز کنید. اگه گزینه دیده نشد، از پشتیبانی هاست بخواید نسخه پنل و فعالبودن این قابلیت برای حسابتون رو بررسی کنه.
تعریف دامنههای مجاز و فایلهای محافظتشده
در صفحه Hotlink Protection، دامنه اصلی، نسخه www، زیردامنههای لازم و دامنه CDN رو به فهرست مجاز اضافه کنید. بعد پسوند تصاویر موردنظرتون رو در بخش فایلهای محافظتشده بذارید و تنظیمات رو ذخیره کنید. این قابلیت برای وبسرورهایی مثل Apache، Nginx و OpenLiteSpeed معرفی شده، ولی نتیجه نهایی به تنظیمات سرور میزبان هم بستگی داره. اگه تنظیمات ذخیره نشد یا اثری ندید، قبل از ساخت قانون دستی از پشتیبانی هاست کمک بگیرید.
روش چهارم: جلوگیری از هات لینک با فایل .htaccess
این روش برای چه سرورهایی مناسبه؟
فایل .htaccess معمولاً در سایتهایی کاربرد داره که وبسرورشون Apache یا LiteSpeed هست و اجازه بازنویسی قوانین رو میده. این قانون برای Nginx خالص مناسب نیست. اگه نوع وبسرور رو نمیدونید، قبل از تغییر فایل از پشتیبانی هاست بپرسید.
پیداکردن و پشتیبانگیری از فایل .htaccess
در File Manager هاست وارد پوشه اصلی وردپرس بشید؛ همون پوشهای که فایل wp-config.php داخلشه. نمایش فایلهای مخفی رو روشن کنید و یک نسخه از .htaccess دانلود کنید. یک اشتباه کوچک در این فایل ممکنه خطای ۵۰۰ بسازه، پس بدون نسخه پشتیبان ادامه ندید.
اضافهکردن قانون مسدودسازی و مشخصکردن دامنههای مجاز
کد زیر رو بیرون از محدوده # BEGIN WordPress و # END WordPress بذارید تا وردپرس موقع بازسازی پیوندهای یکتا اون رو پاک نکنه. بهجای example.com دامنه واقعی خودتون رو بنویسید.
# BEGIN Hotlink Protection<IfModule mod_rewrite.c>RewriteEngine OnRewriteCond %{HTTP_REFERER} !^$RewriteCond %{HTTP_REFERER} !^https?://(www\.)?example\.com/ [NC]RewriteRule \.(jpe?g|png|gif|webp)$ - [F,NC,L]</IfModule># END Hotlink Protectionشرط اول درخواستهای بدون Referer رو مجاز نگه میده. این انتخاب احتمال خرابشدن لینک مستقیم و بعضی درخواستهای عادی رو کمتر میکنه، ولی یک محدودیت مهم هم داره: هر درخواستی که Referer نفرسته از قانون عبور میکنه. پس این نمونه جلوی همه روشهای هات لینک رو نمیگیره. شرط دوم درخواستهایی رو که از دامنه خودتون میان مستثنا میکنه. فلگ [F] هم برای درخواست مسدودشده پاسخ ۴۰۳، یعنی «دسترسی ممنوع»، میفرسته. اگه زیردامنه یا دامنه CDN دارید، برای هرکدوم یک شرط مجاز مشابه و دقیق اضافه کنید. برای نمونههای بیشتر میتونید ترفندهای مفید htaccess برای وردپرس رو ببینید.
جلوگیری از مسدودشدن دانلودها، ویدئوها و فایلهای ضروری
پسوندهای pdf، zip، mp4 یا فایلهای نرمافزاری رو بدون آزمایش به قانون اضافه نکنید. ممکنه کاربران فایل رو از ایمیل، اپلیکیشن، فروشگاه یا یک زیردامنه دانلود کنن و Referer موردانتظار ارسال نشه. قانون رو اول فقط برای تصاویر اجرا کنید و بعد هر پسوند تازه رو جداگانه آزمایش کنید.
روش پنجم: جلوگیری از هات لینک با CDN
CDN یا شبکه توزیع محتوا، فایلهای ثابت سایت رو از چند سرور نزدیکتر به کاربر تحویل میده. اگه تصاویر از CDN بارگیری میشن، بهتره قانون هات لینک همونجا اجرا بشه؛ چون ممکنه درخواست اصلاً به هاست اصلی نرسه.
فعالکردن Hotlink Protection در Cloudflare
در Cloudflare وارد حساب کاربری بشید و دامنه سایتتون رو انتخاب کنید. بعد بخش Security و صفحه Settings رو باز کنید، گزینه Hotlink Protection رو پیدا کنید و روشنش کنید. اگه این گزینه رو نمیبینید، از جستوجوی داشبورد یا مستندات رسمی Cloudflare کمک بگیرید؛ چون چیدمان پنل ممکنه تغییر کنه. بعد از فعالسازی، چند صفحه مهم، تصویر شاخص نوشتهها و پیشنمایش اشتراکگذاری رو آزمایش کنید.
محدودیت پسوندها و تأثیر احتمالی روی Google Images و شبکههای اجتماعی
محافظت داخلی Cloudflare پسوندهای gif، ico، jpg، jpeg و png رو پوشش میده. این قابلیت ممکنه نمایش تصاویر در Google Images، Pinterest یا Facebook رو هم محدود کنه. یادتون نره تصویری که قبلاً کش شده ممکنه مدتی در نتایج یا پیشنمایشها دیده بشه؛ پس فقط با یک جستوجوی فوری نتیجه نگیرید. اگه ورودی جستوجوی تصویری یا پیشنمایش شبکههای اجتماعی براتون مهمه، گزارش درخواستها و ابزار بررسی همون سرویس رو هم بررسی کنید. اگه ناسازگاری دیدید، از قانون دقیقتری استفاده کنید.
ساخت Zone Referrer و فهرست دامنههای مجاز در KeyCDN
در KeyCDN وارد بخش Zone Referrers بشید و یک Zone Referrer تازه بسازید. Zone همون بخشی از KeyCDN هست که فایلهای سایتتون رو تحویل میده و معمولاً نامش رو در فهرست Zones میبینید. Zone مربوط به سایت رو انتخاب کنید و دامنه اصلی، نسخه www، آدرس Zone و Zone Aliasهای لازم رو در فهرست مجاز بذارید. Zone URL آدرسیه که KeyCDN برای Zone ساخته و Zone Alias هم دامنه اختصاصی CDN شماست. اگه هرکدوم از این آدرسها فایلهای سایت رو نمایش میدن، باید در فهرست مجاز باشن. اگه دامنهای رو جا بندازید، همون بخش از سایت ممکنه نتونه فایل رو دریافت کنه.
تنظیم Allow Empty Referrer برای درخواستهای بدون ارجاعدهنده
بعضی مرورگرها، ابزارهای حفظ حریم خصوصی و لینکهای مستقیم Referer نمیفرستن. گزینه Allow Empty Referrer مشخص میکنه این درخواستها مجاز باشن یا نه. روشنکردنش احتمال خرابشدن درخواستهای عادی رو کمتر میکنه، ولی همه درخواستهای بدون ارجاعدهنده رو هم عبور میده. خاموشکردنش محدودیت بیشتری میسازه، اما ممکنه بعضی لینکهای مستقیم رو خراب کنه. انتخاب نهایی به شیوه استفاده از فایلها در سایتتون بستگی داره و باید هر دو حالت رو آزمایش کنید.
کدوم روش جلوگیری از هات لینک برای سایت شما بهتره؟
- اگه مبتدی هستید: گزینه Prevent Hotlinking در All-In-One Security سادهتره، بهشرطی که افزونه امنیتی دیگهای با اون تداخل نداشته باشه.
- اگه cPanel یا DirectAdmin دارید: ابزار داخلی هاست معمولاً بدون نصب افزونه کارتون رو راه میاندازه و مدیریت دامنههای مجاز رو راحتتر میکنه.
- اگه سایت به CDN متصله: اول تنظیمات CDN رو بررسی کنید؛ چون فایلها از همون شبکه تحویل داده میشن.
- اگه با تنظیمات سرور آشنا هستید: قانون
.htaccessکنترل بیشتری میده، ولی به پشتیبانگیری و آزمایش دقیق نیاز داره.
چطور مطمئن بشید محافظت از هات لینک درست کار میکنه؟
آزمایش تصویر از یک دامنه خارجی
برای این آزمایش به صفحهای روی یک دامنه دیگه نیاز دارید که اجازه ویرایشش رو داشته باشید. داخل اون صفحه، آدرس مستقیم یکی از تصاویر سایتتون رو در تگ img بذارید و صفحه رو منتشر یا پیشنمایش کنید. اگه سایت دوم ندارید، از دوست یا پشتیبان فنی بخواید یک صفحه آزمایشی موقت روی دامنهای مجاز بسازه. از سایتها یا ابزارهای ناشناس برای واردکردن آدرس فایلهاتون استفاده نکنید. بازکردن مستقیم آدرس تصویر در نوار مرورگر آزمون کاملی نیست؛ چون ممکنه Referer خالی باشه و تنظیمات شما درخواست خالی رو مجاز کرده باشه.
بررسی پاسخ 403 و نمایش درست تصویر داخل سایت
صفحه آزمایشی رو در مرورگر باز کنید. بعد کلید F12 رو بزنید یا روی صفحه کلیک راست کنید و Inspect رو انتخاب کنید. وارد زبانه Network بشید و صفحه رو دوباره بارگیری کنید. نام فایل تصویر رو در فهرست پیدا کنید و ستون Status رو ببینید. اگه قانون از فلگ ممنوعیت استفاده میکنه، درخواست خارجی باید پاسخ ۴۰۳ بگیره. همزمان صفحه اصلی، نوشتهها، فروشگاه، زیردامنهها و نسخه موبایل سایت خودتون رو بررسی کنید تا تصاویر داخلی پاسخ موفقی مثل ۲۰۰ بگیرن.
پاککردن کش وردپرس، مرورگر و CDN قبل از آزمایش دوباره
ممکنه نسخه قبلی تصویر یا پاسخ سرور داخل کش مونده باشه. کش افزونه وردپرس، CDN و مرورگر رو پاک کنید یا پنجره ناشناس تازهای باز کنید. بعد همون آزمایش رو دوباره انجام بدید تا نتیجه تنظیم جدید رو ببینید.
خطاهای رایج بعد از فعالکردن Hotlink Protection و راهحل اونها
تصاویر داخل سایت خودتون نمایش داده نمیشن
معمولاً دامنهای از فهرست مجاز جا مونده یا الگوی دامنه اشتباه نوشته شده. نسخه با www و بدون اون، پروتکل HTTPS، زیردامنه و دامنه CDN رو بررسی کنید. اگه از صفحهساز یا سرویس بهینهسازی تصویر استفاده میکنید، آدرس واقعی فایل در تب Network رو ببینید و همون میزبان رو مجاز کنید.
تصاویر در Google Images یا شبکههای اجتماعی دیده نمیشن
بعضی روشهای محافظت درخواست ربات جستوجو یا سرویس ساخت پیشنمایش رو هم مسدود میکنن. گزارش درخواستها و مستندات سرویس موردنظرتون رو بررسی کنید. نسخه کششده تصویر ممکنه مدتی دیده بشه، پس نمایش فعلی تصویر بهتنهایی ثابت نمیکنه که درخواست تازه مسدود نشده. اگه امکان تعریف استثنا ندارید، بهتره از یک قانون قابلکنترلتر استفاده کنید یا محافظت رو فقط روی فایلهای کماهمیت برای اشتراکگذاری اجرا کنید.
فایلهای دانلودی یا ویدئوها باز نمیشن
پسوند فایل دانلودی یا ویدئو رو از قانون خارج کنید و دوباره آزمایش بگیرید. لینکهایی که در ایمیل، اپلیکیشن یا پخشکننده خارجی باز میشن ممکنه Referer متفاوت یا خالی داشته باشن. اگه سایت دانلودی دارید، راهنمای افزونههای مدیریت دانلود وردپرس هم میتونه برای کنترل دسترسی فایلها کمکتون کنه.
تنظیمات بعد از فعالشدن کش اثری نشون نمیدن
همه لایههای کش رو پاک کنید و مطمئن بشید قانون در جای درست اجرا میشه. اگه CDN دارید، ممکنه درخواست تصویر قبل از رسیدن به هاست پاسخ داده بشه؛ پس تغییر .htaccess روی نسخه کششده CDN فوراً دیده نمیشه.
جمعبندی: سادهترین راه برای محافظت از فایلهای وردپرس
برای جلوگیری از هات لینک در وردپرس لازم نیست همه روشها رو همزمان فعال کنید. اگه تازهکار هستید، افزونه All-In-One Security یا ابزار داخلی cPanel و DirectAdmin شروع سادهتریه. اگه فایلها از CDN تحویل داده میشن، تنظیم محافظت در همون CDN معمولاً منطقیتره. فایل .htaccess هم برای زمانی مناسبه که کنترل دستی میخواید و نوع وبسرور رو میشناسید.
مهمترین بخش کار، تعریف درست دامنههای مجاز و آزمایش بعد از فعالسازیه. اول فقط پسوند تصاویر ضروری رو محدود کنید، کشها رو پاک کنید و نمایش فایل رو هم داخل سایت و هم از یک دامنه خارجی بسنجید. این کار جلوی بیشتر خطاهایی رو میگیره که بعد از فعالکردن Hotlink Protection پیش میان.
سؤالات متداول درباره جلوگیری از هات لینک در وردپرس
آیا هات لینک با کپیکردن تصویر فرق داره؟
بله. در کپیکردن، فایل روی سرور سایت دیگه بارگذاری میشه؛ ولی در هات لینک، همون فایل مستقیماً از هاست یا CDN شما دریافت میشه و منابع سرویس شما رو مصرف میکنه.
آیا جلوگیری از هات لینک روی سئوی تصاویر اثر میذاره؟
ممکنه اثر بذاره. اگه قانون، رباتهای جستوجو یا نمایش تصویر در Google Images رو هم مسدود کنه، دیدهشدن تصاویر محدود میشه. یادتون نره نسخه کششده ممکنه مدتی دیده بشه؛ پس گزارش درخواستها و ابزارهای بررسی سرویس رو هم بررسی کنید.
آیا Hotlink Protection همه فایلهای سایت رو مسدود میکنه؟
نه. معمولاً فقط پسوندهایی مسدود میشن که شما یا سرویس محافظت مشخص کرده. بهتره کار رو با پسوندهای تصویری شروع کنید و فایلهای دانلودی یا ویدئویی رو بدون آزمایش به فهرست اضافه نکنید.
چرا بعد از فعالسازی، تصاویر سایت خودم هم نمایش داده نمیشن؟
احتمالاً دامنه اصلی، نسخه www، زیردامنه یا آدرس CDN از فهرست مجاز جا مونده. آدرس واقعی فایل رو در تب Network مرورگر ببینید، میزبان لازم رو مجاز کنید و بعد کشها رو پاک کنید.
آیا برای جلوگیری از هات لینک حتماً به افزونه نیاز دارم؟
نه. میتونید از Hotlink Protection در cPanel یا DirectAdmin، تنظیمات CDN یا قانون .htaccess استفاده کنید. افزونه فقط برای کاربری مناسبه که یک رابط ساده داخل پیشخوان وردپرس میخواد.



من برای هات لینک در دایرکت ادمین یک تصویر سنگین قرار دادم که نوشته: کپی شده از سایت فلان
من چند سایت دیدم که محتوای من رو کپی کردند.
هات لینک رو از دایرکت ادمین فعال کردم و یک تصویر سنگین قرار دادم که نوشته: کپی شده از سایت فلان
سلام وقت بخیر
مسدود کردن کلیک راست باعث نمیشه که امتیاز و رتبه سایت از نظر گوگل افت داشته باشه؟
سلام خیر تاثیری نداره