
 آموزشها


 قالبها


 افزونهها


 آکادمی


 هاست وردپرس


 طراحی سایت
 فرمان
اسکن وردپرس برای پیدا کردن فایلهای مخرب و تروجان
- مقالات آموزشیامنیت وردپرس
- بروزرسانی شده در
اگه سایتتون ناگهان به یک آدرس ناشناس منتقل میشه، صفحههای تبلیغاتی نشون میده، کاربر مدیر عجیبی داره یا شرکت هاست درباره فایل آلوده هشدار داده، احتمالاً باید دنبال کد یا فایل مخرب بگردید. برای پیدا کردن فایلهای مخرب در وردپرس بهتره فقط به یک افزونه اعتماد نکنید. ترکیب اسکن سمت سرور، اسکن داخل وردپرس و بررسی دستی نتیجه مطمئنتری بهتون میده.
توی این راهنما اول سایت رو برای یک بررسی امن آماده میکنیم. بعد سراغ هاستینگ، Wordfence، Sucuri Security و مقایسه دستی فایلها میریم. در آخر هم فایل آلوده رو بدون آسیب زدن به سایت پاکسازی میکنیم، راه ورود مهاجم رو پیدا میکنیم و جلوی تکرار آلودگی رو میگیریم.
آنچه در این مقاله میخوانید
قبل از اسکن وردپرس چه کارهایی انجام بدیم؟
اسکن فقط مرحله شناساییه. اگه قبل از شروع چند کار ساده انجام ندید، ممکنه یک فایل مهم رو اشتباهی حذف کنید یا مدرکی رو که برای پیدا کردن راه نفوذ لازمه از دست بدید.
از کل سایت یک بکاپ خارج از هاست بگیریم
از فایلها و دیتابیس یک نسخه کامل بگیرید و اون رو روی کامپیوتر یا فضای ذخیرهسازی جدا نگه دارید. بکاپ آلوده برای برگردوندن مستقیم سایت مناسب نیست، ولی موقع بررسی فایلهای حذفشده، تنظیمات و زمان تغییرات خیلی به کارتون میاد. قبل از استفاده هم مطمئن بشید فایل بکاپ واقعاً دانلود شده و حجم منطقی داره.
سایت آلوده رو بدون حذف عجولانه فایلها قرنطینه کنیم
اگه سایت به بازدیدکنندهها آسیب میزنه یا اطلاعات حساس جمع میکنه، دسترسی عمومی اون رو موقتاً محدود کنید. میتونید از پشتیبانی هاست بخواید سایت رو قرنطینه کنه یا از یک صفحه نگهداری امن کمک بگیرید. راهنمای فعال کردن حالت در دست ساخت وردپرس برای سایت سالم کاربرد داره؛ ولی اگه خود وردپرس آلوده شده، محدودسازی از سمت هاست انتخاب امنتریه.
فایل مشکوک رو همون اول حذف نکنید. بهتره دسترسی اون رو ببندید یا با کمک پشتیبانی به یک پوشه قرنطینه منتقلش کنید. اسم، مسیر، اندازه و تاریخ تغییر فایل رو هم یادداشت کنید.
اطلاعات ورود به هاست و وردپرس رو آماده کنیم
برای بررسی کامل معمولاً به پیشخوان وردپرس، فایل منیجر هاست، دیتابیس و گزارشهای سرور نیاز دارید. اگه دسترسی FTP یا SSH دارید، اونها رو هم آماده کنید. SSH یعنی یک راه متنی و امن برای مدیریت فایلهای سرور. رمزها رو داخل پیامرسان یا تیکت عمومی نفرستید و فقط از روش امنی که شرکت هاست معرفی کرده کمک بگیرید.
چطور فایلهای مخرب در وردپرس رو پیدا کنیم؟
هیچ اسکنری بهتنهایی همه آلودگیها رو پیدا نمیکنه. اسکن سمت سرور محدوده بزرگتری رو میبینه، افزونه امنیتی فایلهای وردپرس رو بهتر میشناسه و بررسی دستی کمک میکنه درباره هشدارهای مبهم تصمیم درستتری بگیرید.
روش اول: از هاستینگ بخوایم کل حساب میزبانی رو اسکن کنه
اول به پشتیبانی هاست تیکت بزنید و درخواست کنید کل حساب میزبانی رو با ابزار امنیتی فعال و پشتیبانیشده خودشون اسکن کنن. اسم ابزار بین شرکتهای مختلف فرق میکنه. چیزی که اهمیت داره، فعال بودن سرویس، بهروز بودن امضاهای بدافزار و بررسی همه مسیرهای مربوط به حساب شماست.
اسکن سمت سرور چه بخشهایی رو بررسی میکنه؟
بسته به تنظیمات هاست، این اسکن میتونه فایلهای سایت، پوشههای موقت، بکاپهای ذخیرهشده روی همان حساب، فایلهای مخفی و مسیرهای بیرون از پوشه اصلی وردپرس رو بررسی کنه. بعضی سرویسها ایمیلها یا چند سایت روی یک حساب رو هم میبینن، ولی نباید این موضوع رو پیشفرض بگیرید. محدوده دقیق اسکن رو از پشتیبانی بپرسید.
چه اطلاعاتی رو از پشتیبانی هاست بگیریم؟
- نام و نسخه ابزار اسکن
- زمان شروع و پایان اسکن
- مسیر کامل هر فایل مشکوک
- نام بدافزار یا دلیل ثبت هشدار
- اقدامی که روی فایل انجام شده؛ مثل قرنطینه، تغییر نام یا حذف
- فهرست مسیرهایی که اسکن نشدن
- گزارش ورودها، درخواستها یا پردازشهای غیرعادی مرتبط
از پشتیبانی بخواید قبل از حذف فایلها گزارش رو بهتون بده. اگه چند سایت روی یک حساب میزبانی دارید، همه اونها باید بررسی بشن؛ چون آلودگی میتونه از یک سایت به سایت دیگه برگرده.
روش دوم: وردپرس رو با Wordfence اسکن کنیم
Wordfence فایلهای هسته، قالبها و افزونهها رو با نسخههای شناختهشده مقایسه میکنه و دنبال امضاهای بدافزار، آدرسهای مخرب و تغییرات مشکوک میگرده. اگه سایت بزرگ یا هاستتون ضعیفه، اسکن میتونه منابع زیادی مصرف کنه. پس بهتره اون رو در ساعت خلوت اجرا کنید.

Wordfence رو نصب و اسکن اولیه رو اجرا کنیم
- از پیشخوان وارد «افزونهها» و بعد «افزودن افزونه تازه» بشید.
- عبارت Wordfence Security رو جستوجو کنید و افزونه رسمی رو نصب و فعال کنید.
- مراحل راهاندازی اولیه رو انجام بدید و یک ایمیل در دسترس وارد کنید.
- از منوی Wordfence وارد بخش Scan بشید.
- دکمه شروع اسکن تازه رو بزنید و تا پایان کار صفحه نتیجه رو بررسی کنید.
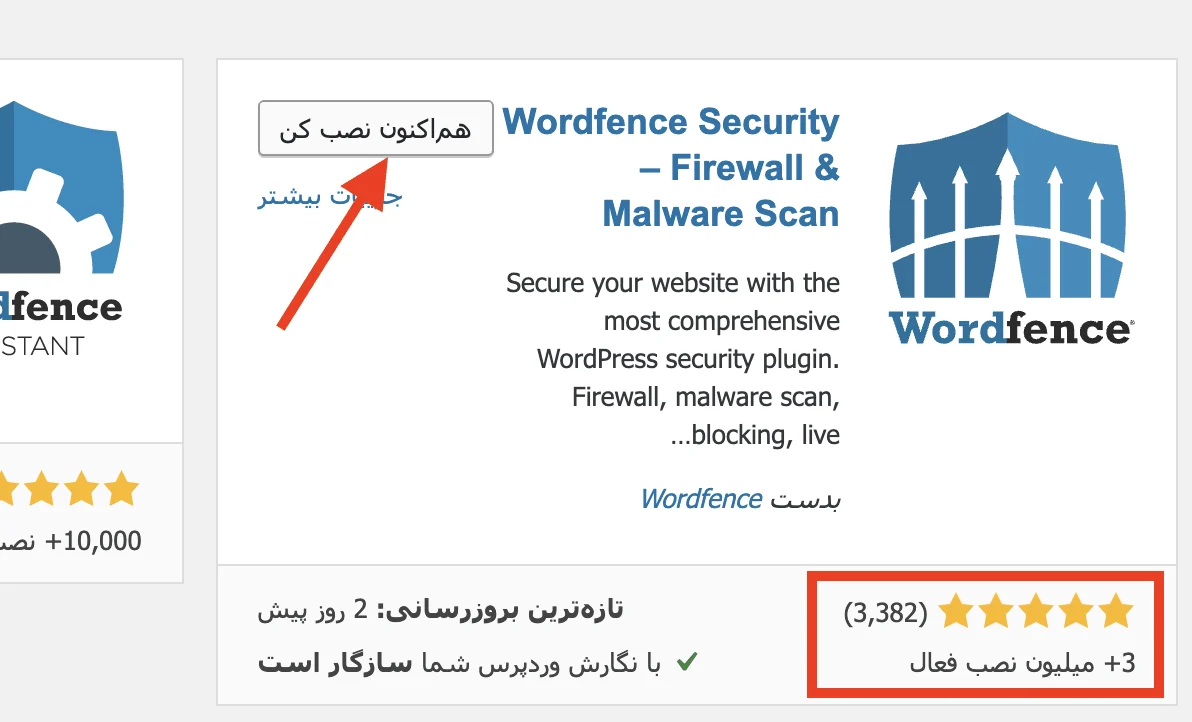
توی مقاله آموزش نصب و کار با افزونه Wordfence مراحل کار با این افزونه رو دقیق تر توضیح دادیم. اگه سایت خیلی آلودهست یا پیشخوان درست کار نمیکنه، نصب افزونه تازه ممکنه انتخاب خوبی نباشه. توی این شرایط اول از اسکن هاست و بررسی فایلها کمک بگیرید.
فایلهای خارج از پوشه نصب وردپرس رو هم بررسی کنیم
در تنظیمات اسکن Wordfence گزینه مربوط به اسکن فایلهای خارج از نصب وردپرس رو بررسی کنید. فعال کردن این گزینه برای پیدا کردن فایل مخرب در پوشههای همسطح مفیده، ولی زمان اسکن و مصرف منابع رو بالا میبره. این قابلیت هم جای اسکن کل حساب میزبانی رو نمیگیره؛ چون سطح دسترسی PHP و تنظیمات سرور محدوده دید افزونه رو تعیین میکنن.
نتیجه اسکن و سطح خطر هر هشدار رو بفهمیم
هر هشدار رو باز کنید و مسیر فایل، نوع مشکل و اقدام پیشنهادی رو بخونید. فایل هستهای که تغییر کرده معمولاً با نسخه سالم قابل جایگزینیه. ولی درباره فایل سفارشی قالب یا افزونه نباید بدون بررسی روی Delete بزنید. اول بکاپ بگیرید و فایل رو با نسخه اصلی همون محصول مقایسه کنید.
روش سوم: از Sucuri برای بررسی و گزارش نشانههای آلودگی کمک بگیریم
Sucuri Security برای بررسی نشانههای قابلمشاهده آلودگی، تغییرات فایلهای اصلی و بعضی وضعیتهای امنیتی کاربرد داره. این ابزار میتونه یک نظر دوم بهتون بده، ولی نتیجه اون باید کنار اسکن سمت سرور و بررسی فایلها قرار بگیره.
اسکن از راه دور Sucuri چه چیزهایی رو پیدا میکنه؟
اسکن از راه دور صفحههایی رو میبینه که سرور به بازدیدکننده نشون میده. این روش میتونه بعضی تزریقهای جاوااسکریپت، تغییر مسیرهای مشکوک، محتوای اسپم و نشانههای ثبت شدن سایت در فهرستهای مسدودسازی رو پیدا کنه. مزیتش اینه که سایت رو از بیرون نگاه میکنه؛ تقریباً مثل چیزی که کاربر یا موتور جستوجو میبینه.
نسخه رایگان Sucuri چه محدودیتهایی داره؟
اسکن از راه دور به همه فایلهای منبع روی سرور دسترسی نداره. پس یک بکدور مخفی که هنوز خروجی قابلمشاهدهای نساخته ممکنه توی این اسکن دیده نشه. بکدور یعنی راه مخفیای که مهاجم برای برگشتن به سایت میذاره. نسخه رایگان افزونه هم پاکسازی تضمینی و کامل سایت رو انجام نمیده؛ بیشتر برای بررسی، هشدار و جمعآوری اطلاعات به کار میاد.
روش چهارم: فایلهای وردپرس رو بهصورت دستی بررسی کنیم
بررسی دستی برای زمانی مفیده که اسکنر یک مسیر مشخص رو گزارش داده یا رفتار سایت مشکوکه ولی نتیجه روشنی ندارید. قبل از تغییر فایلها، نسخه پشتیبان بگیرید و اگه با PHP آشنا نیستید از یک متخصص امنیت وردپرس کمک بخواید.
فایلهای هسته وردپرس رو با نسخه رسمی مقایسه کنیم
نسخه دقیق وردپرس سایتتون رو مشخص کنید و بسته سالم همون نسخه رو از آرشیو رسمی وردپرس بگیرید. پوشههای wp-admin و wp-includes باید تقریباً با نسخه رسمی هماهنگ باشن. فایل wp-config.php و کل پوشه wp-content محتوای مخصوص سایت دارن و نباید با جایگزینی کورکورانه پاک بشن.
اگه به خط فرمان دسترسی دارید، آموزش استفاده از WP-CLI کمکتون میکنه فایلهای هسته رو بررسی کنید. فرمان زیر چکسامها رو کنترل میکنه. چکسام یک اثر انگشت محاسباتی برای تشخیص تغییر فایلهاست.
wp core verify-checksumsموفق بودن این بررسی فقط سلامت فایلهای هسته رو نشون میده و چیزی درباره قالبها، افزونهها، دیتابیس یا فایلهای اضافی نمیگه.
تغییرات مشکوک قالبها و افزونهها رو پیدا کنیم
هر قالب و افزونه رو از منبع اصلی خودش دوباره دانلود کنید و فایلها رو با نسخه نصبشده مقایسه کنید. فایل تازه، تغییرات بدون دلیل، نام مشابه فایل اصلی با یک حرف اضافه یا کدی که در ابتدای فایل تزریق شده میتونه مشکوک باشه. اگه خودتون قبلاً فایلهای قالب رو ویرایش کردید، اول تغییرات سفارشی رو جدا کنید تا با آلودگی اشتباه نشن.
پوشه آپلود و فایلهای PHP ناشناس رو بررسی کنیم
پوشه wp-content/uploads معمولاً محل عکس، ویدئو و فایلهای بارگذاریشدهست. وجود یک فایل PHP ناشناس در این پوشه دلیل کافی برای اعلام آلودگی نیست، ولی هشدار مهمیه و باید بررسی بشه. پوشهها رو بر اساس تاریخ مرتب کنید و دنبال فایلهایی با پسوند دوگانه، نام تصادفی یا اسم شبیه فایلهای سیستمی بگردید.
تاریخ تغییر فایلها و کدهای مبهم رو جدی بگیریم
اگه بیشتر فایلهای مشکوک در چند دقیقه مشخص تغییر کردن، همون بازه زمانی میتونه سرنخ خوبی برای بررسی لاگها باشه. کدهای خیلی طولانی و ناخوانا، رشتههای رمزگذاریشده یا استفاده غیرعادی از توابعی مثل eval و base64_decode هم نیاز به بررسی دارن. این نشانهها بهتنهایی بدافزار بودن فایل رو ثابت نمیکنن؛ بعضی محصولات سالم هم از کد فشرده یا مبهم استفاده میکنن.
از کجا بفهمیم یک فایل واقعاً مخربه؟
نشانههای رایج فایل مخرب و تروجان چی هستن؟
- فایل بدون ارتباط با وردپرس که داخل پوشه هسته یا آپلود ساخته شده
- کدی که بدون دلیل درخواست خارجی میفرسته یا فایل تازه میسازه
- تغییر مسیر کاربر به سایت ناشناس
- ساخت کاربر مدیر، وظیفه زمانبندیشده یا کلید دسترسی پنهان
- اجرای کد دریافتی از ورودی کاربر بدون بررسی
- تغییر دوباره فایل بعد از جایگزینی اون با نسخه سالم
- اختلاف فایل هسته، قالب یا افزونه با نسخه رسمی و بدون تغییر سفارشی شناختهشده
تروجان خودش رو شبیه فایل مفید یا عادی نشون میده، ولی در پسزمینه کار مخربی انجام میده. بکدور هم راه برگشت مهاجمه. ممکنه یک فایل هر دو نقش رو داشته باشه.
هشدار اشتباه اسکنر یعنی چی؟
هشدار اشتباه یا False Positive یعنی اسکنر یک فایل سالم رو بهخاطر شباهت کد اون به الگوی مخرب علامت میزنه. کدهای فشرده، رمزگذاریشده یا ابزارهای مدیریت فایل ممکنه چنین هشداری بسازن. بااینحال، آشنا بودن نام افزونه یا قالب دلیل امن بودن فایل نیست.
فایل مشکوک رو با نسخه سالم و هش فایل مقایسه کنیم
نسخه سالم رو فقط از منبع رسمی بگیرید. اول مسیر، اندازه و محتوای فایل رو مقایسه کنید. بعد میتونید هش دو فایل رو بسنجید. هش یک مقدار کوتاهه که از محتوای فایل ساخته میشه؛ اگه حتی یک بخش فایل تغییر کنه، معمولاً هش هم فرق میکنه. تفاوت هش نشون میده فایلها یکسان نیستن، ولی بهتنهایی مخرب بودن نسخه نصبشده رو ثابت نمیکنه.
چرا نباید فایل مشکوک رو فوری حذف یا به فهرست مجاز اضافه کنیم؟
حذف فوری یک فایل ضروری میتونه سایت رو از دسترس خارج کنه. اضافه کردن عجولانه اون به فهرست مجاز هم ممکنه یک بکدور واقعی رو پنهان کنه. اول فایل رو قرنطینه کنید، نسخه سالم رو پیدا کنید، گزارش اسکن رو نگه دارید و بعد درباره جایگزینی یا حذف تصمیم بگیرید.
بعد از پیدا کردن فایل مخرب چه کار کنیم؟
پاک کردن یک فایل پایان کار نیست. ممکنه نسخه دیگهای از همون بدافزار، یک کاربر مدیر پنهان یا یک وظیفه زمانبندیشده راه برگشت رو باز نگه داشته باشه. راهنمای پاکسازی سایت وردپرسی ویروسی مراحل پاکسازی کاملتر رو هم توضیح میده.
فایل آلوده رو قرنطینه کنیم
مسیر و مشخصات فایل رو ثبت کنید و با کمک پشتیبانی اون رو از دسترس وب خارج کنید. اگه فایل برای تحلیل لازم نیست و یک نسخه سالم تأییدشده دارید، بعد از نگه داشتن بکاپ میتونید اون رو جایگزین کنید. فایل آلوده رو داخل یک پوشه عمومی دیگه رها نکنید.
هسته وردپرس، قالب و افزونه آلوده رو با نسخه سالم جایگزین کنیم
فایلهای هسته رو با بسته رسمی همون نسخه جایگزین کنید یا بعد از بررسی سازگاری، وردپرس رو به نسخه امن فعلی ارتقا بدید. قالب و افزونه آلوده هم باید از منبع معتبر دوباره نصب بشه. نسخه نالشده یا فایلی که منبع اون رو نمیشناسید دوباره روی سایت نذارید. فایل wp-config.php، پوشه آپلود و تغییرات اختصاصی رو بدون بررسی بازنویسی نکنید.
دیتابیس، کاربران مدیر و وظایف زمانبندیشده رو بررسی کنیم
فهرست کاربران مدیر رو باز کنید و حساب ناشناس رو بررسی کنید. نوشتهها، ابزارکها و تنظیمات رو برای اسکریپت یا لینک اسپم ببینید. وظایف زمانبندیشده وردپرس یا Cron هم باید بررسی بشن؛ چون بدافزار میتونه با یک وظیفه پنهان فایل حذفشده رو دوباره بسازه. اگه درباره رکوردهای دیتابیس مطمئن نیستید، چیزی رو مستقیم حذف نکنید.
رمزها و کلیدهای امنیتی وردپرس رو عوض کنیم
بعد از پاکسازی، رمز حساب هاست، پنل سرور، FTP یا SSH، دیتابیس، ایمیل مدیر و همه کاربران مدیر وردپرس رو عوض کنید. رمز هر حساب باید متفاوت باشه. کلیدهای امنیتی وردپرس یا Salt Keys رو هم تازه کنید تا نشستهای ورود قبلی باطل بشن. این کلیدها داخل فایل wp-config.php قرار دارن؛ پس قبل از ویرایش اون نسخه پشتیبان بگیرید.
همه اجزای سایت رو بهروز کنیم
هسته وردپرس، قالب فعال، قالبهای باقیمانده و همه افزونهها رو به نسخه امن و سازگار ارتقا بدید. قبل از بهروزرسانی بکاپ بگیرید و بعد سایت رو آزمایش کنید. اگه بهروزرسانی مشکل ساخت، راهنمای رفع مشکل بعد از آپدیت وردپرس کمکتون میکنه.
کش سایت و مرورگر رو پاک کنیم و دوباره اسکن بگیریم
کش افزونه، سرور، شبکه توزیع محتوا و مرورگر رو پاک کنید تا نسخه آلوده قدیمی نمایش داده نشه. بعد اسکن سمت سرور و اسکن افزونه رو دوباره اجرا کنید. صفحههای مهم، نسخه موبایل، نتیجه جستوجوی گوگل و حالت ناشناس مرورگر رو هم ببینید؛ چون بعضی آلودگیها فقط برای گروه خاصی از بازدیدکنندهها فعال میشن.
چطور راه ورود بدافزار رو پیدا کنیم؟
اگه فقط فایل آلوده رو بردارید ولی راه ورود باز بمونه، مشکل دوباره برمیگرده. تاریخ ایجاد یا تغییر فایلهای مشکوک رو کنار گزارشهای ورود، نصب افزونه و درخواستهای سرور بذارید تا نقطه شروع رو پیدا کنید.
قالبها و افزونههای نالشده یا ناشناس رو حذف کنیم
محصول نالشده نسخهایه که مجوز یا کد اون دستکاری شده. چنین فایلی منبع قابلاعتمادی نداره و ممکنه از اول کد مخرب داشته باشه. اون رو با نسخه رسمی جایگزین کنید. قالب و افزونه غیرفعالی رو هم که لازم ندارید، بعد از گرفتن بکاپ حذف کنید.
افزونههای آسیبپذیر و حسابهای کاربری مشکوک رو بررسی کنیم
نسخه همه افزونهها و قالبها رو بررسی کنید و موارد بدون پشتیبانی یا دارای آسیبپذیری شناختهشده رو جایگزین کنید. زمان ساخت کاربران مدیر، تغییر ایمیل و ورودهای غیرعادی رو هم ببینید. برای هر فرد فقط سطح دسترسی لازم رو نگه دارید.
لاگهای هاست رو برای پیدا کردن فعالیت غیرعادی ببینیم
لاگ یعنی گزارش اتفاقهایی که روی سرور افتاده. گزارش دسترسی، خطا، ورود به کنترل پنل و اتصال FTP یا SSH رو در بازه آلودگی بررسی کنید. درخواستهای زیاد به یک فایل ناشناس، ورود از موقعیت غیرمنتظره یا بارگذاری فایل درست قبل از شروع مشکل سرنخهای مهمی هستن. اگه لاگها در دسترستون نیستن، از هاست بخواید نسخه مربوط به همون بازه زمانی رو نگه داره.
فایلهای پیکربندی و سطح دسترسیها رو بررسی کنیم
فایلهای wp-config.php، .htaccess و تنظیمات PHP رو برای تغییر مسیر، کد ناشناس یا دستور مشکوک بررسی کنید. سطح دسترسی خیلی باز به مهاجم کمک میکنه فایلها رو تغییر بده. مقدار مناسب به تنظیمات سرور بستگی داره؛ پس سطح دسترسی رو کورکورانه عوض نکنید و مقدار پیشنهادی هاستتون رو بپرسید.
چطور جلوی آلوده شدن دوباره وردپرس رو بگیریم؟
وردپرس، قالبها و افزونهها رو مرتب بهروز کنید و بعد از هر بهروزرسانی بخشهای مهم سایت رو آزمایش کنید.
فقط از مخزن رسمی وردپرس، سایت سازنده یا فروشنده معتبر فایل بگیرید.
برای حسابهای مهم رمز قوی و متفاوت بسازید و ورود دومرحلهای رو فعال کنید.
بکاپ خودکار رو خارج از هاست نگه دارید و بازیابی اون رو گاهی آزمایش کنید.
اسکن امنیتی و بررسی لاگها رو زمانبندی کنید و هشدارها رو نادیده نگیرید.
افزونهها، قالبها و کاربران بدون استفاده رو بعد از بررسی حذف کنید.
یک افزونه امنیتی لایه مفیدیه، ولی جای رمز قوی، بهروزرسانی، بکاپ و هاست امن رو نمیگیره. اگه میخواید تصویر روشنتری از امنیت کلی سیستم داشته باشید، مقاله آیا وردپرس امنه رو هم بخونید.
جمعبندی مراحل پیدا کردن فایلهای مخرب در وردپرس
برای پیدا کردن فایلهای مخرب در وردپرس اول بکاپ بگیرید و سایت رو بدون پاک کردن شواهد قرنطینه کنید. بعد از هاستینگ بخواید کل حساب رو اسکن کنه، Wordfence رو برای بررسی فایلهای وردپرس اجرا کنید و از Sucuri بهعنوان یک بررسی تکمیلی کمک بگیرید. هشدارهای مهم رو با نسخه رسمی فایلها و اطلاعات موجود در لاگها بسنجید.
بعد از تأیید آلودگی، فایل رو قرنطینه و با نسخه سالم جایگزین کنید. دیتابیس، کاربران مدیر، وظایف زمانبندیشده و راه ورود مهاجم رو هم بررسی کنید. در پایان همه رمزها و کلیدهای امنیتی رو عوض کنید، اجزای سایت رو بهروز نگه دارید و دوباره اسکن بگیرید. این روند احتمال باقی موندن بکدور و برگشت آلودگی رو خیلی کمتر میکنه.
اگه میخواید امنیت وردپرس رو از پایه یاد بگیرید، میتونید از دوره رایگان امنیت میهن وردپرس استفاده کنید تا با نکات و راهکارهای امنیتی آشنا بشید و بهتر از سایتتون محافظت کنید.
سؤالات متداول
آیا افزونه امنیتی میتونه همه فایلهای مخرب رو پیدا کنه؟
نه. افزونه امنیتی به سطح دسترسی وردپرس، امضاهای شناختهشده و تنظیمات اسکن وابستهست. برای نتیجه مطمئنتر، اسکن افزونه رو کنار اسکن کل حساب میزبانی، بررسی دستی و تحلیل لاگها انجام بدید.
آیا حذف فایل آلوده برای پاکسازی کامل سایت کافیه؟
نه. ممکنه بدافزار داخل دیتابیس، یک فایل دیگه، کاربر مدیر یا وظیفه زمانبندیشده باقی مونده باشه. راه نفوذ، رمزها و همه اجزای سایت هم باید بررسی بشن.
چرا اسکنر یک فایل سالم رو مشکوک تشخیص میده؟
بعضی کدهای فشرده یا مبهم به الگوهای بدافزار شباهت دارن و هشدار اشتباه میسازن. قبل از حذف یا مجاز کردن فایل، اون رو با نسخه سالم رسمی و گزارش چند روش بررسی مقایسه کنید.
اسکن وردپرس چقدر طول میکشه؟
زمان ثابتی نداره و به تعداد و حجم فایلها، قدرت هاست، محدوده اسکن و تنظیمات ابزار بستگی داره. اسکن یک سایت کوچک ممکنه سریع تموم بشه، ولی بررسی حساب بزرگ یا چند سایت زمان بیشتری میبره.
اگه وارد پیشخوان وردپرس نمیشیم، چطور سایت رو اسکن کنیم؟
از پشتیبانی هاست بخواید کل حساب رو اسکن کنه. بعد از فایل منیجر، FTP یا SSH برای بررسی فایلها کمک بگیرید. اگه تجربه فنی ندارید، بهتره پاکسازی رو به متخصص امنیت وردپرس بسپارید.
بعد از هک شدن سایت باید رمز چه حسابهایی رو عوض کنیم؟
رمز هاست، پنل سرور، FTP یا SSH، دیتابیس، ایمیل مدیر و همه حسابهای مدیر وردپرس رو عوض کنید. کلیدهای امنیتی وردپرس رو هم تازه کنید. این کار رو بعد از پاکسازی انجام بدید تا رمز تازه دوباره لو نره.


سلام میشه کار با افزونه هایی که گفتید رو هم اموزش بدید
درود، حتماً تلاش میکنیم آموزش کار با این افزونهها رو هم در قالب یه مطلب جداگانه آماده کنیم. تنظیماتشون خیلی پیچیده نیست و با نصب و اسکن اولیه راحت میتونید شروع کنید.
با درود جناب راد
مشکل با اسکن وردفنس پرمیوم تا مرحله وضعیت سرور ختم میشه، افزونه رایگانی نصب ندارم مشکل چی میتونه باشه؟، سرور ما هم مختص وردپرس
سلام خطای خاصی بهتون میده؟
خطا
1 مسیر برای اسکن بدافزار به دلیل تنظیمات اسکن نادیده گرفته شد
نوع : مسیرهای نادیده گرفته شده
سلام تنظیمات مسیر سایت صحیح نیست. آدرس پوشه صحیح رو بدید توی تنظیمات
یعنی امکان دارد کد مخربی باشد و اینها پیدایش نکرده باشند
امکانش هست
سلام ببخشید من سایتم روی لوکال هاست ته
توی پلاگین Anti-Malware Security سایتم رو اسکن کردم
می خواستم بدونم امکان داره کد مخربی هنوز توی سایت من باشه راهنمایی کنید
سلام بستگی داره به اینکه قالب یا پلاگین نال شده استفاده کردید یا خیر
اره از پلاگین یاب یکی دوتا نصب کردم توی چند اسکنر مثل وردفنس و هم Sucuri وAnti-Malware Security و ویروس توتال تست کردم چیزی نشون نداد به عنوان کد مخرب اما تهدید بالقوه : اگر سایت شما دارای مشکل است این ها می تواند شروع خوبی باشند ولی من توی لوکال هستم و مشکلی تا الان نشون نداده
پلاگین ها رو فقط از مخزن وردپرس دریافت کنید. نباید مشکلی باشه اما بهتره نسخه اصلی رو تهیه کنید فقط
یعنی اگر سایت را با افزونه های Anti-Malware Security وSucuriو wordfence چک کرده باشم
توی virus total و WordPress Website Security Scanner by IsItWP و Sitecheck.sucuri و… تست کرده باشم
هاست هم با IMUNIFY360 سایتم رو چک کنه و هیچ کدام کدی پیدا نکنند دیگه کد مخرب تو سایتم نیست
خیر بعضی پلاگین های نال شده کد مخرب رو کد میکنند.
سلام
در اینکه نباید از قالب ها و افزونه های نال شده استفاده کرد شکی نست؛ اما آیا تمامی افزونه ها و قالب های نال شده خطرناک هستن؟
با سلام
بله به لحاظ امنیتی ایجاد اختلال خواهند کرد
با سلام خدمت اساتید راهنمای میهن وردپرس عزیز
متاسفانه چند روزی هست که عنوان سایت رو در موتور جستجوی گوگل که جستجو میکنیم به حروف چینی نمایش میده!!!
تا یه چند روز هم در مرورگر کروم خطا میداد و وارد سایت نمیشد
چندین مطلب هم توسط یکی از کاربرا به زبان لاتین در سایت منتشر شده بود که برام عجیب بود و حذفشون کردم. کاربر رو هم همینطور حذف کردم
میخواستم خواهش کنم برسی کنین ببینین سایت هک شده یا خیر؟
ممنونم
با سلام و احترام
لطفا در با بخش پشتیبانی سایت از طریق ارسال تکیت در ارتباط باشیدhttps://mihanwp.com/support/
خجالت بکشید قالب نال شده میفروشید لااقل قبلش برید قسمت های مخرب رو حذف کنید… کمی انسانیت و شرف داشته باشید نمی فهمید این قالب ها میتونه کسب و کار مردم رو نابود کنه؟ اگه هم سوادش رو ندارید جمع کنید بساط حرام خوریتونو.
بلدی فقط مثل عقده ای ها فیلم ضبط کنی؟
سلام میتونستیم کامنت شما رو تایید نکنیم! اما تایید کردیم تا علت این حرف شما رو بدونیم. خریدی با ایمیل شما پیدا نشد. اگر خریدی انجام دادید بفرمایید تا پیگیری شود. تمام محصولات ما اصلی هست و تا کنون یک مورد هم کد مخرب در محصولات ما پیدا نشده. التماس تفکر!
سلام خدمت عوامل میهن وردپرس
یه مشکل خیلی بزرگ برام پیش اومده تغریبا یک هفته هستش که سایت به طور مرتب ریدایرکت به سایت ویروسی می شود تاحالا تغریبا 5 بار اقدام به بازگردانی بک اپ کردم ولی دوباره ریدایرکت میشه هیچ افزونه ای هم به تازگی نصب نکردم که حفره امنیتی ایجاد شده باشه و بازدید کننده ها هیچ دسترسی از بیرون سی پنل به فایل های داخل public_html ندارن، قالب سایت رو هم که از خود شما تهیه کردم.ودر آخر میزبان هاست هم که شرکت معتبره نمیدونم مشکل از کجاست.لطفا راهنمایی کنید باتشکر
پ.ن: بک آپ رو که بازگردانی میکنم دو خط ارور زیر در پیشخوان نوشته شده نمیدونم در رابطه با چی هستش.
Warning: Unknown: open(/tmp/sess_3toi0vbtvfso10qg5v5oikpec5, O_RDWR) failed: Permission denied (13) in Unknown on line 0
Warning: Unknown: Failed to write session data (files). Please verify that the current setting of session.save_path is correct (/tmp) in Unknown on line 0
سلام از هاست بخواید CXS اجرا کنند و سایت شما رو اسکن کنند. این خطایی که ارسال کردید مهم نیست. از هاست بخواهید display_errors را off کنند و همچنین طبق این آموزش ارورهای وردپرس را غیر فعال کنید مشکل خطا حل می شود.
https://mihanwp.com/hide-error-in-wordpress/
سلام
1- آبابرای این اسکن باید اطلاعات دسترسی هاست و سایت رو به هاستینگ بدهیم؟
2- آیا احتمال خطا برای قالب ها و پلاگین های پولی هم هست؟ (مثل قالب ها و پلاگین هایی از شما یا دیگر است ها می خریم؟)
3- این اسکنر را در سایتتان نمی فروشید؟
4- فرمودید این اسکنر به شرط کانفیگ درست خوب عمل می کند ، در این خصوص آموزشی هم ارایه می کنید؟
درود هاستینگ که دسترسی هاست شما رو داره. 🙂
۲. اگر از جای مطمئن خرید کنید خیر مشکلی نیست. قالب ها یا پلاگین ها نباید نال شده باشند
۳. خیر باید از سایت اصلیشون لایسنس تهیه کنید
۴. یه دوره آموزشی هاستینگ و مدیریت سرور رو به زودی ارائه خواهیم کرد.