
 آموزشها


 قالبها


 افزونهها


 آکادمی


 هاست وردپرس


 طراحی سایت
 فرمان
غیرفعال کردن ویرایشگر کد وردپرس برای افزایش امنیت
- امنیت وردپرسمقالات آموزشی
- بروزرسانی شده در
ویرایشگر کد وردپرس از داخل پیشخوان به شما اجازه میده فایلهای قالب و افزونه رو مستقیم تغییر بدید. همین دسترسی برای تغییر سریع کد مفیده، ولی اگه حساب مدیر سایت لو بره یا چند نفر به پیشخوان دسترسی داشته باشن، تغییر اشتباه یا مخرب هم راحتتر انجام میشه. توی این مقاله قدمبهقدم میبینید چطور این بخش رو ببندید، بدون اینکه امکان بهروزرسانی معمول سایتتون رو ناخواسته از بین ببرید.
کدی که برای این کار استفاده میکنیم یکی از ثابتهای پیکربندی وردپرسه. این کد فقط ویرایش فایل از داخل پیشخوان رو غیرفعال میکنه و جای بهروزرسانی منظم، نسخه پشتیبان، رمز عبور قوی و فایروال رو نمیگیره.
آنچه در این مقاله میخوانید
ویرایشگر کد وردپرس چیه و چرا بهتره غیرفعالش کنیم؟
ویرایشگر قالب و افزونه چه کاری انجام میده؟
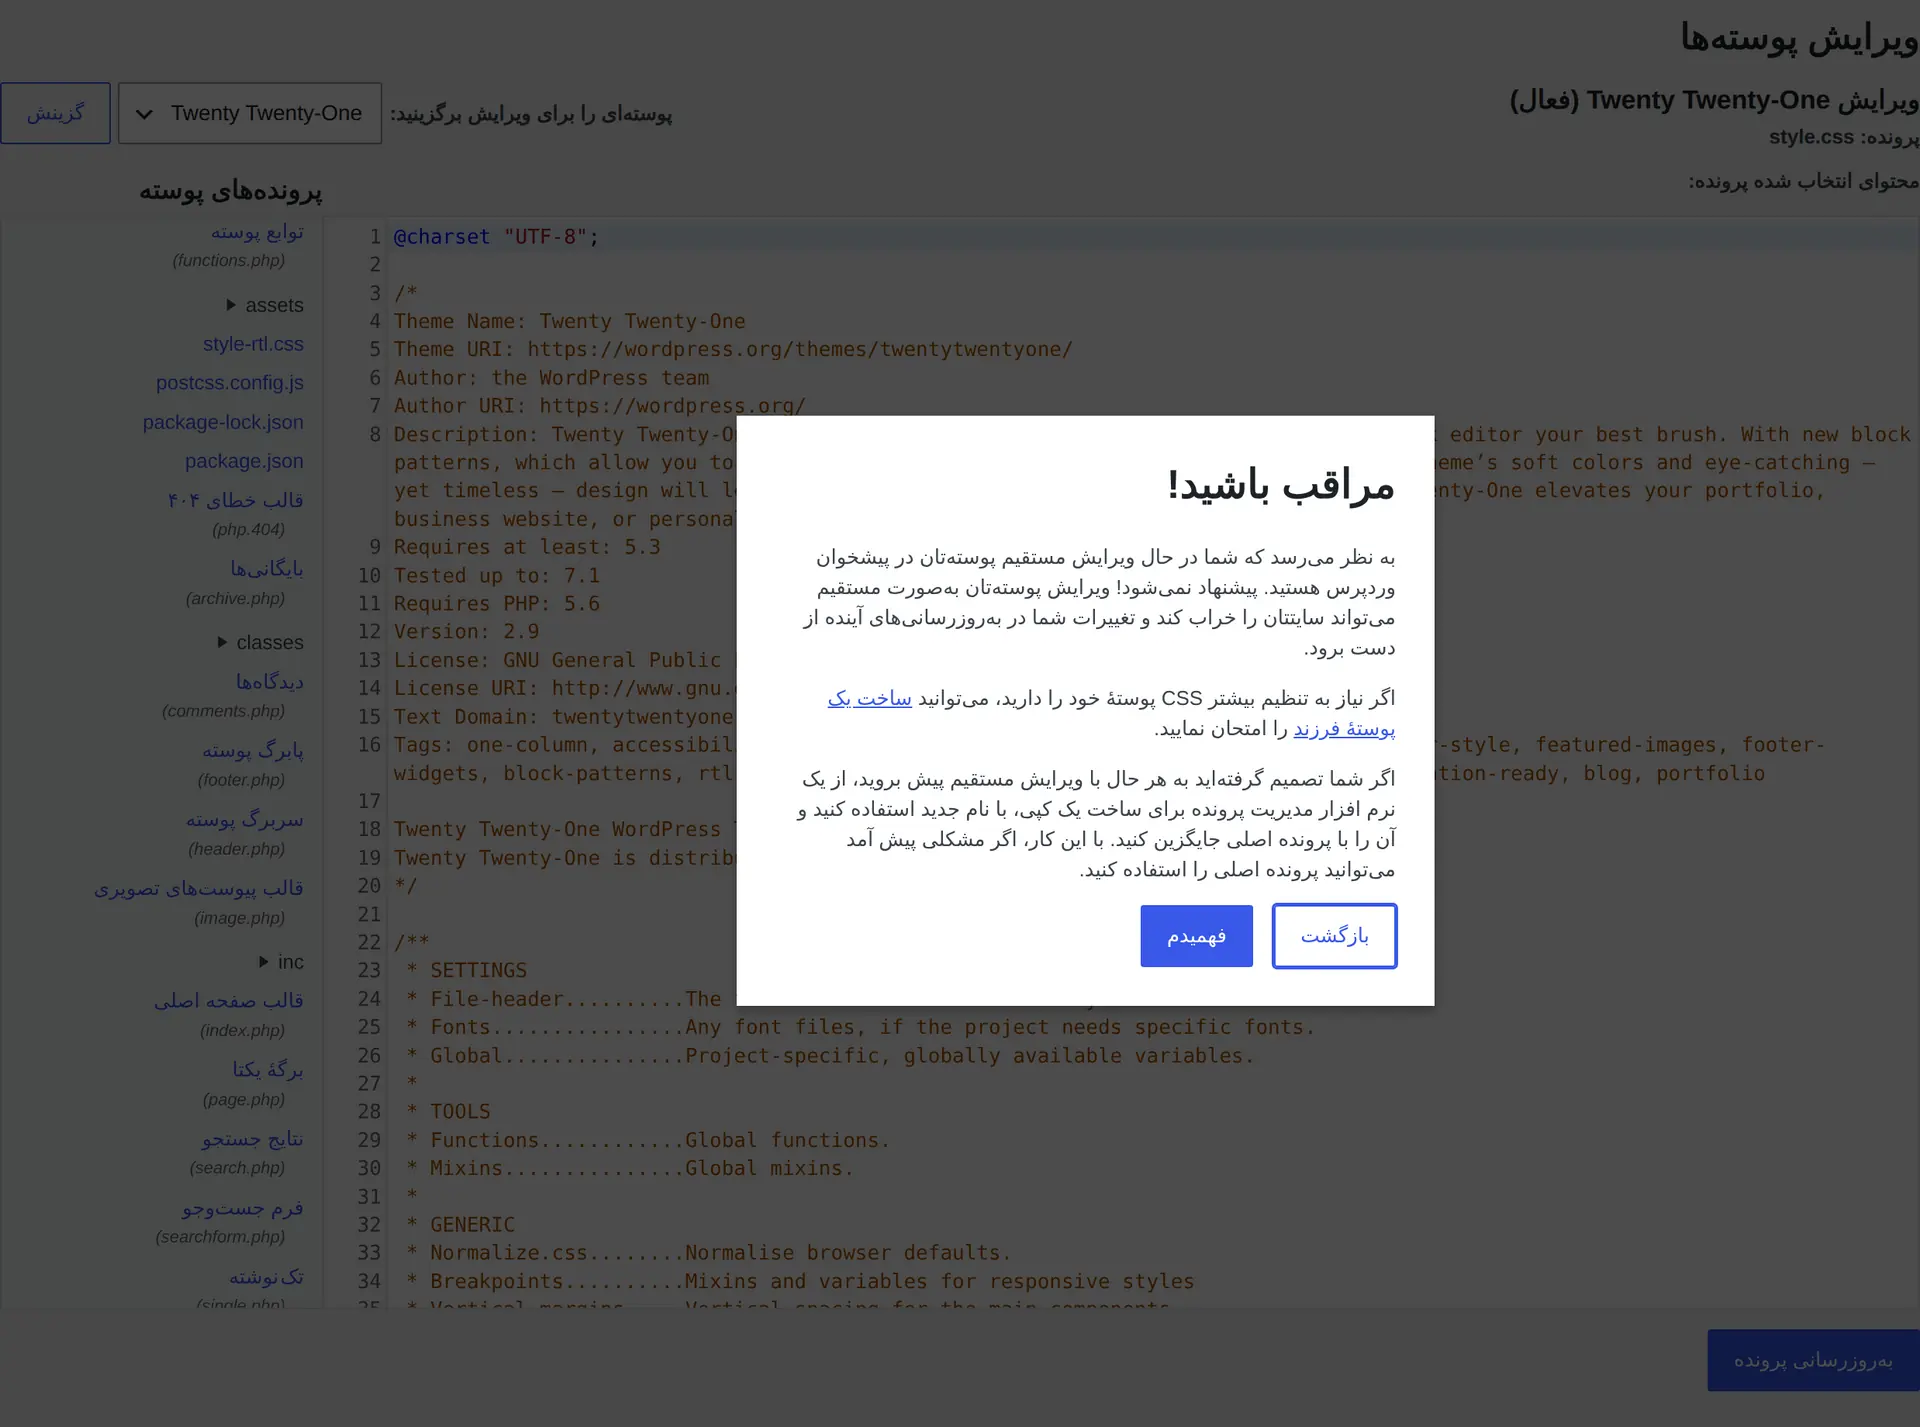
وردپرس در پیشخوان بخشی برای دیدن و تغییر فایلهای قالب و افزونه داره. اسم این بخش در نسخههای جدید معمولاً Theme File Editor و Plugin File Editor هست. با این ابزار میتونید فایلهایی مثل functions.php یا فایلهای اصلی یک افزونه رو باز کنید و کدشون رو تغییر بدید.
باز موندن این بخش چه ریسکهایی برای سایتتون داره؟
اگه فردی با دسترسی مدیر وارد پیشخوان بشه، این ویرایشگر میتونه برای وارد کردن کد ناخواسته استفاده بشه. یک خطای کوچک هم ممکنه سایت رو با خطای PHP روبهرو کنه. بستن این بخش، یکی از لایههای سختسازی امنیته و احتمال تغییر مستقیم فایلها از داخل پیشخوان رو کمتر میکنه، ولی جلوی فردی رو که قبلاً به هاست، FTP، SSH یا یک آسیبپذیری قابلسوءاستفاده دسترسی گرفته نمیگیره.
قبل از غیرفعال کردن ویرایشگر وردپرس این نکات رو بدونید
این کار دقیقاً کدوم دسترسی رو میبنده؟
کد DISALLOW_FILE_EDIT فقط ویرایشگر داخلی قالب و افزونه رو از پیشخوان میبنده. آپلود فایل، دسترسی FTP، دسترسی هاست و آسیبپذیریهای احتمالی افزونهها با این کد از بین نمیرن.
چرا غیرفعال کردن ویرایشگر جایگزین امنیت کامل سایت نیست؟
امنیت سایت به چند لایه نیاز داره. طبق راهنمای سختسازی امنیت وردپرس، بهروزرسانی، محدود کردن دسترسی کاربران، پشتیبانگیری و محافظت از حساب مدیر هم اهمیت دارن. پس این تغییر رو بهعنوان یک کار کمکی انجام بدید، نه راهحل کامل.
قبل از تغییر فایل wp-config.php از سایتتون نسخه پشتیبان بگیرید
فایل wp-config.php تنظیمات مهم سایتتون رو نگه میداره. قبل از ویرایش، از فایل و ترجیحاً از کل سایت و پایگاه داده نسخه پشتیبان بگیرید. اگه اشتباهی رخ داد، میتونید فایل قبلی رو برگردونید. برای آشنایی بیشتر، راهنمای فایل wp-config.php رو هم ببینید.
تفاوت DISALLOW_FILE_EDIT و DISALLOW_FILE_MODS چیه؟
DISALLOW_FILE_EDIT برای بستن ویرایشگر داخلی
با این گزینه فقط ویرایش فایلهای قالب و افزونه از داخل پیشخوان بسته میشه. نصب و بهروزرسانی افزونهها و قالبها همچنان در دسترس میمونه.
DISALLOW_FILE_MODS برای محدود کردن تغییر فایل از پیشخوان
DISALLOW_FILE_MODS محدودیت گستردهتری ایجاد میکنه و قابلیتهای تغییر فایل، مثل نصب یا بهروزرسانی افزونه و قالب از پیشخوان، رو محدود میکنه. اثر دقیق این ثابت به مسیر و قابلیت موردنظر وردپرس بستگی داره. این گزینه برای بعضی محیطهای مدیریتی مناسبه، ولی ممکنه کار روزمره سایتتون رو سخت کنه؛ پس فقط وقتی فعالش کنید که فرایند مشخصی برای بهروزرسانی از طریق هاست، FTP، SSH یا کنترل نسخه داشته باشید.
کدوم گزینه برای سایت شما مناسبتره؟
اگه فقط میخواید ویرایشگر کد بسته بشه و همچنان از پیشخوان بهروزرسانی کنید، DISALLOW_FILE_EDIT انتخاب مناسبتریه. اگه تیم فنی شما همه تغییرات رو از طریق کنترل نسخه، FTP یا فرایند تأییدشده انجام میده، ممکنه DISALLOW_FILE_MODS هم لازم باشه.
آموزش غیرفعال کردن ویرایشگر کد وردپرس بدون نصب افزونه
ورود به فایل wp-config.php از طریق cPanel

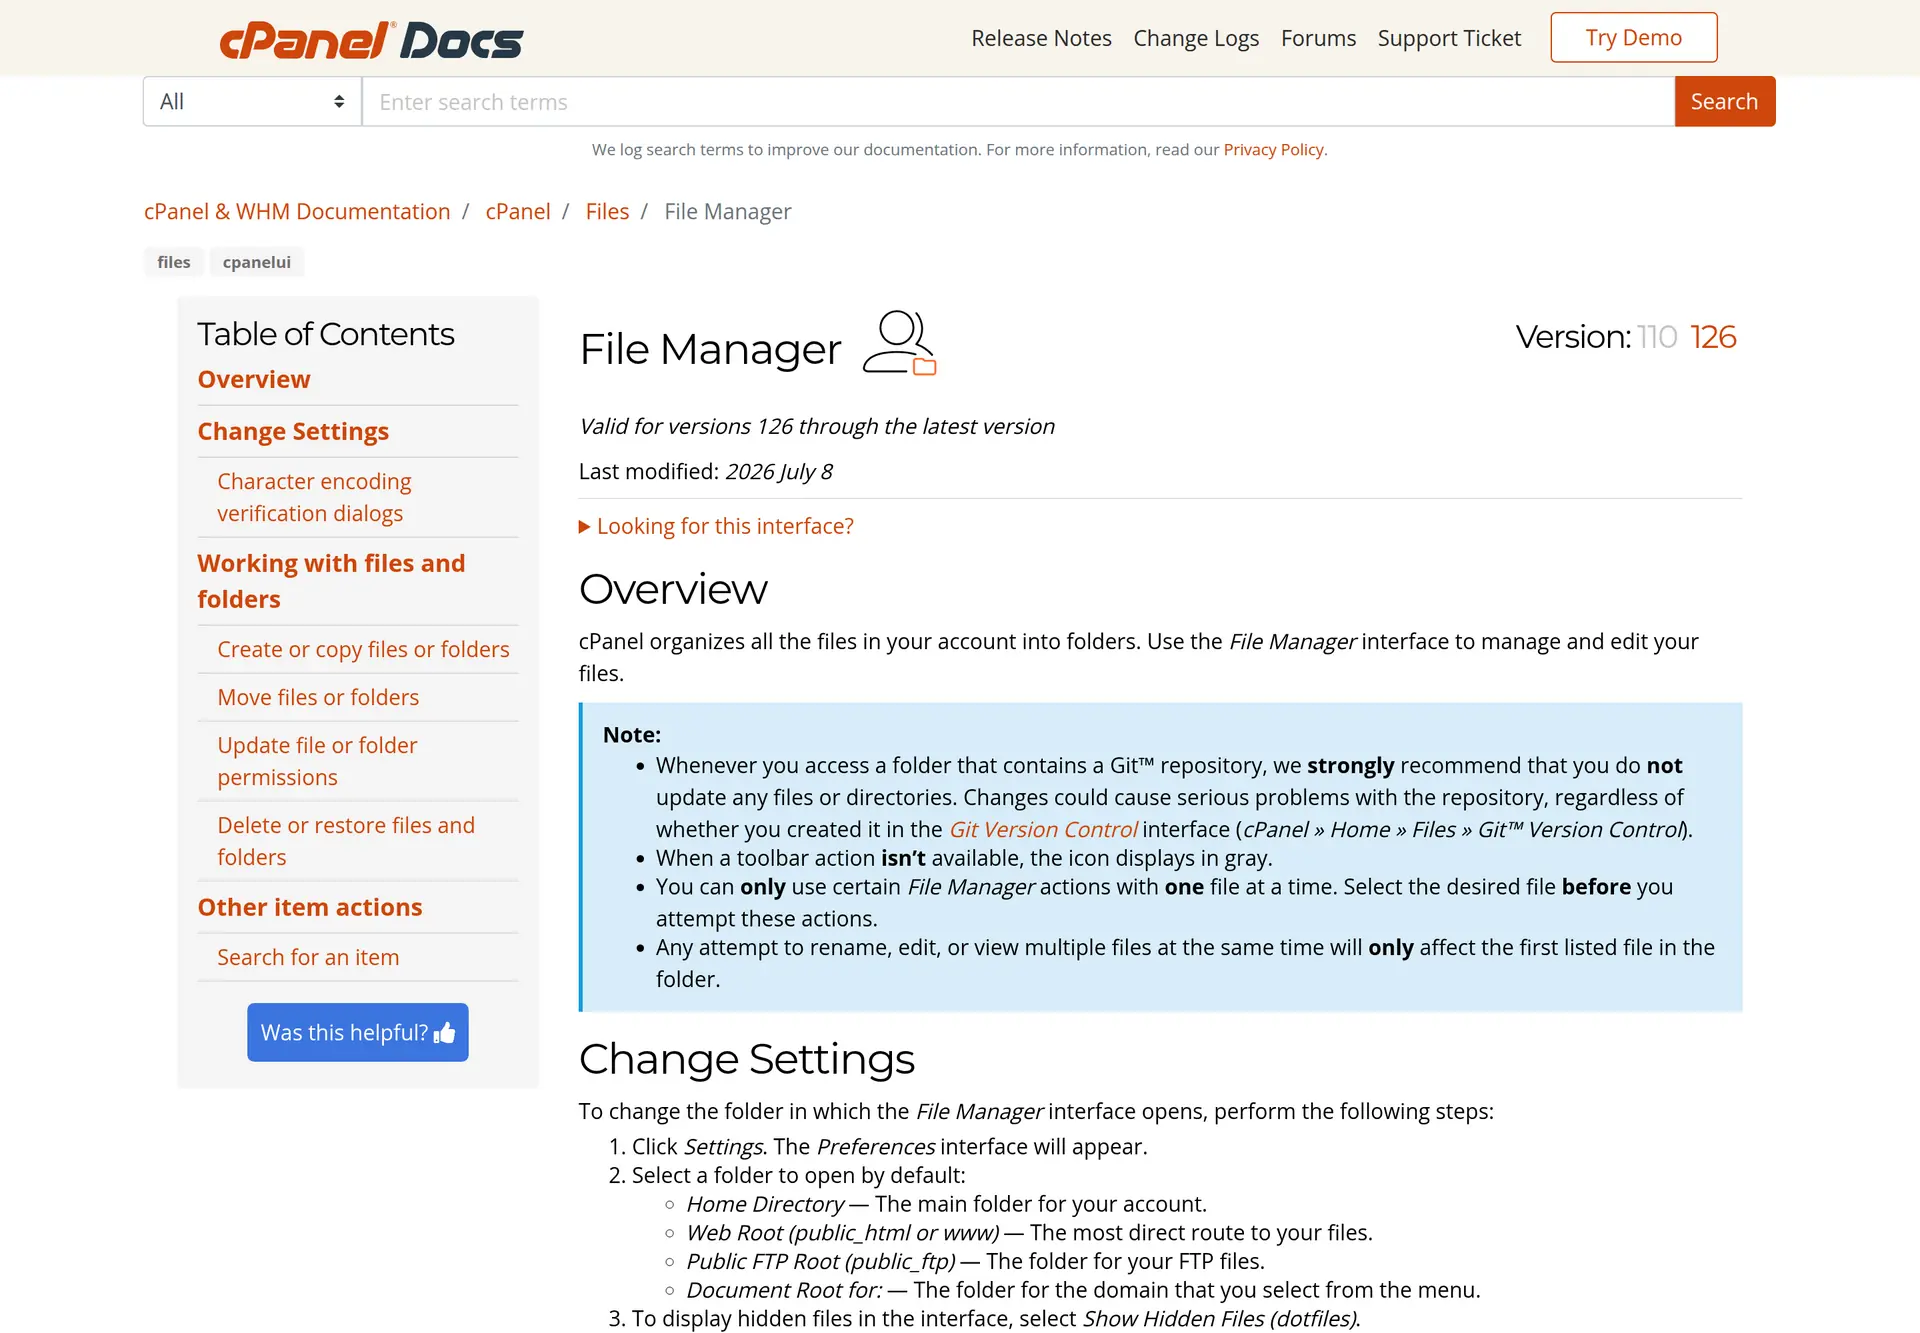
اگه هاستتون cPanel داره، وارد حساب هاست بشید و بخش File Manager رو باز کنید.
پیدا کردن ریشه نصب وردپرس در هاست
پوشه سایت معمولاً public_html هست، ولی ممکنه شرکت هاستینگ مسیر دیگری برای سایتتون تعیین کرده باشه. دنبال پوشهای بگردید که فایلهایی مثل wp-admin، wp-content و wp-includes داخلش دیده میشن.
قرار دادن کد DISALLOW_FILE_EDIT در جای درست
روی فایل wp-config.php کلیک راست کنید و گزینه Edit رو بزنید. کد زیر رو قبل از خط require_once ABSPATH . 'wp-settings.php'; و بیرون از بخشهای اجرایی نامرتبط قرار بدید. اگه این ثابت قبلاً در فایل تعریف شده، تعریف تکراری اضافه نکنید و علامتهای نقلقول و سمیکالن رو دقیق نگه دارید:
define( 'DISALLOW_FILE_EDIT', true );ذخیره فایل و بررسی بسته شدن ویرایشگر
فایل رو ذخیره کنید و دوباره وارد پیشخوان بشید. برای کاربرانی که این دسترسی رو دارن، مسیر Theme File Editor یا Plugin File Editor معمولاً دیگه برای ویرایش در دسترس نیست یا غیرفعال میشه. اگه خطای سایت دیدید، نسخه پشتیبان فایل رو برگردونید و جای کد رو بررسی کنید.
اگه cPanel ندارید چطور این تغییر رو انجام بدید؟
ویرایش wp-config.php با DirectAdmin
در DirectAdmin وارد File Manager بشید.
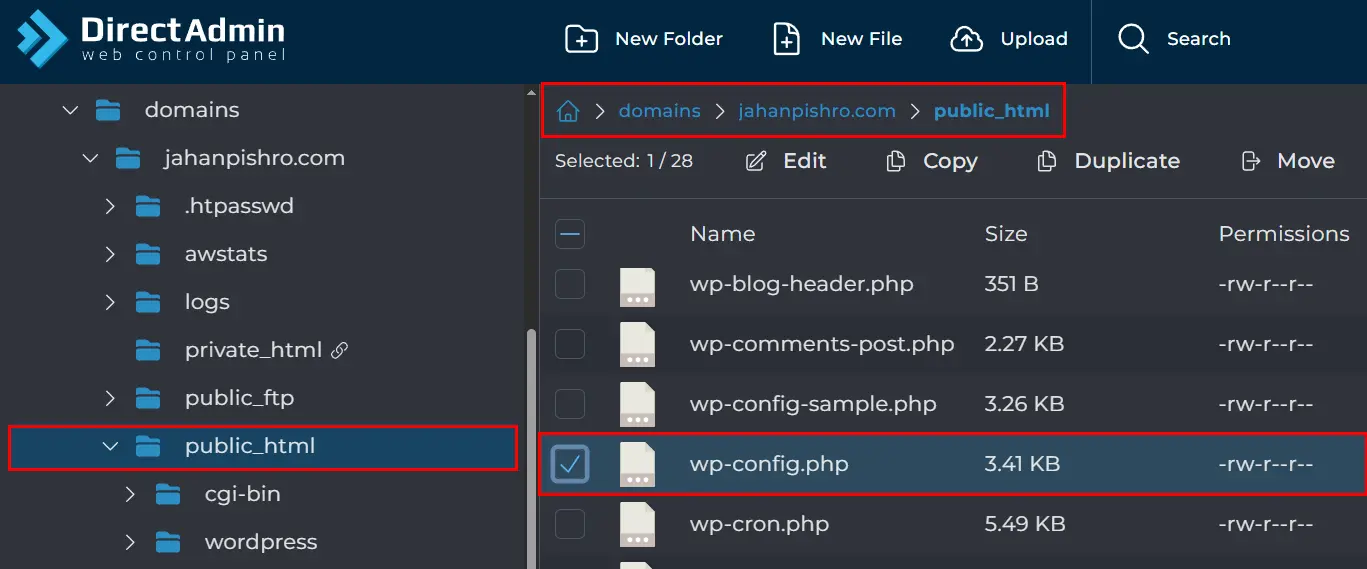
ریشه نصب وردپرس رو پیدا کنید و فایل wp-config.php رو با ویرایشگر داخلی باز کنید. کد رو در همان جای گفتهشده قرار بدید و فایل رو ذخیره کنید.
استفاده از FTP برای دسترسی به فایل سایت
با یک نرمافزار FTP و ترجیحاً اتصال رمزنگاریشده به هاست وصل بشید، فایل wp-config.php رو دانلود کنید، ازش یک کپی نگه دارید، کد رو اضافه کنید و فایل رو دوباره در همان مسیر آپلود کنید. اطلاعات ورود FTP رو در اختیار افراد غیرمجاز نذارید و دسترسی فایل رو تغییر ندید مگر اینکه پشتیبانی هاست راهنماییتون کنه.
ویرایش فایل با دسترسی SSH
اگه دسترسی SSH دارید، اول به پوشه نصب وردپرس برید و از فایل نسخه پشتیبان بگیرید. بهتره این تغییر رو اول روی محیط آزمایشی انجام بدید، نه مستقیم روی سایت زنده. بعد فایل رو با ویرایشگر متنی باز کنید، کد رو اضافه کنید و ذخیره کنید. اگه با SSH آشنا نیستید، بهتره این مرحله رو به پشتیبانی هاست یا مدیر فنی بسپارید.
بعد از غیرفعال کردن ویرایشگر چه تغییراتی میبینید؟
بعد از فعال شدن کد، گزینه ویرایش فایل برای کاربرانی که این دسترسی رو دارن معمولاً از پیشخوان حذف یا غیرفعال میشه. محل دقیق منو ممکنه با نسخه وردپرس، نقش کاربری و نوع قالب فرق داشته باشه. در قالبهای بلوکی، Site Editor مسیر جداگانهای برای ویرایش ظاهر سایت داره و این کد جای اون رو نمیگیره.
برای تغییر کد قالب یا افزونه از چه روش امنی استفاده کنیم؟
برای تغییر کد قالب، محیط آزمایشی و قالب فرزند کمک میکنن تغییراتتون با بهروزرسانی قالب اصلی از بین نرن. برای افزونهها، بهتره از هوکها یا یک افزونه اختصاصی استفاده کنید؛ ویرایش مستقیم فایل افزونه بعد از بهروزرسانی ممکنه پاک بشه. برای انتقال تغییرات هم میتونید از FTP، SSH یا کنترل نسخه استفاده کنید.
اشتباههای رایج هنگام بستن ویرایشگر وردپرس
برای بستن فقط ویرایشگر، از DISALLOW_FILE_EDIT استفاده کنید و قبل از تغییر فایل حتماً نسخه پشتیبان داشته باشید. اضافه کردن DISALLOW_FILE_MODS میتونه نصب و بهروزرسانی از پیشخوان رو هم محدود کنه.
چطور امنیت وردپرس رو بعد از این کار بیشتر کنیم؟
هسته وردپرس، قالب و افزونهها رو بعد از بررسی سازگاری و داشتن نسخه پشتیبان از منبع معتبر بهروز کنید. برای هر مدیر حساب جدا بسازید، رمز تکراری استفاده نکنید، ورود دومرحلهای رو فعال کنید و نسخه پشتیبان منظم و فایروال داشته باشید.
جمعبندی: آیا غیرفعال کردن ویرایشگر کد برای سایت شما لازمه؟
اگه چند نفر به پیشخوان دسترسی دارن یا میخواید امکان تغییر مستقیم فایلها رو محدود کنید، غیرفعال کردن ویرایشگر کد وردپرس برای افزایش امنیت کار منطقی و سادهایه. کد DISALLOW_FILE_EDIT رو در جای درست فایل wp-config.php قرار بدید، قبلش نسخه پشتیبان بگیرید و یادتون نره که امنیت واقعی با چند لایه کنار هم ساخته میشه.
پرسشهای متداول
غیرفعال کردن ویرایشگر کد وردپرس دقیقاً چه کاری انجام میده؟
این کار ویرایش مستقیم فایلهای قالب و افزونه رو از داخل پیشخوان وردپرس میبنده. دسترسی FTP، هاست، آپلود فایل و آسیبپذیریهای افزونهها با این کد بسته نمیشن.
آیا با DISALLOW_FILE_EDIT بهروزرسانی افزونهها هم غیرفعال میشه؟
نه. کد DISALLOW_FILE_EDIT فقط ویرایشگر داخلی قالب و افزونه رو میبنده و بهروزرسانی معمول از پیشخوان همچنان در دسترس میمونه. برای محدود کردن نصب و بهروزرسانی از پیشخوان، کد DISALLOW_FILE_MODS استفاده میشه.
کد DISALLOW_FILE_EDIT رو کجای فایل wp-config.php بذاریم؟
کد رو قبل از خط require_once ABSPATH . ‘wp-settings.php’; و بیرون از بخشهای اجرایی نامرتبط قرار بدید. قبل از ویرایش هم از فایل wp-config.php و ترجیحاً از کل سایت و پایگاه داده نسخه پشتیبان بگیرید.
آیا غیرفعال کردن ویرایشگر کد امنیت سایت رو کامل میکنه؟
نه. این کار فقط یکی از لایههای سختسازی امنیته. بهروزرسانی منظم وردپرس، قالب و افزونهها، رمز عبور قوی، ورود دومرحلهای، نسخه پشتیبان و فایروال هم برای امنیت سایتتون مهم هستن.
بعد از بستن ویرایشگر، کد قالب یا افزونه رو چطور تغییر بدیم؟
برای تغییر امنتر، از محیط آزمایشی، FTP، SSH یا کنترل نسخه استفاده کنید. کدهای قالب رو بهتره در قالب فرزند و تغییرات افزونه رو با هوکها یا افزونه اختصاصی نگه دارید تا با بهروزرسانی از بین نرن.


سلام وقت بخیر
چجوری دوره آموزش امنیت وردپرس رو ثبت نام کنم؟
میگه در حال حاضر سبد خرید شما خالی است. باید چکار کنم؟
سلام مهلت ثبتنام به اتمام رسیده و این دوره در حال حاضر قابلیت ثبتنام نداره
سلام آقای حسینی خسته نباشی
بنده با اینکار ویرایشگر رو بستم و خیلی خوب شده و دیگه کسی نمیتونه ویرایش کنه.
اما آقای حسینی بنده خودم میخوام بر فرض در (هدر) سایتم یک کدی قرار بدم؟ کدوم برگه در هاست رو باید ویرایش کنم؟
یا (فوتر) رو تغییر بدم کدوم فایل در هاست باید ویرایش بشه؟
ممنون میشم یه راهنمایی کنید بنده رو.
سلام متشکرم. باید فایل Header.php قالب رو تغییر بدید. برای فوتر هم footer.php
سلام خسته نباشید
ازین کد برای حذف قسمت های دیگه هم میشه استفاده کرد؟
مثلا دیدگاه ها؟
اگر میشه از کجا باید اسم اصلی اون قسمت رو پیدا و جایگزین FILE_EDIT کرد؟
درود خیر فقط برای این بخش هست
سلام و ظهر بخیر آقای حسینی راد
خداییش شما خیلی خوبید…
خوبم توضیح میدید
دستتون درد نکنه بابت مطالب عالیتون
درود سپاس از شما. لطف دارید.