
 آموزشها


 قالبها


 افزونهها


 آکادمی


 هاست وردپرس


 طراحی سایت
 تولزینا
 فرمان
پاکسازی سایت وردپرس ویروسی؛ راهنمای کامل و قدمبهقدم
- امنیت وردپرسمقالات آموزشی
- بروزرسانی شده در
اگر با وردپرس کار کرده باشید، احتمالاً اصطلاح «سایت ویروسی» را شنیدهاید. این مشکل همیشه هم با از کار افتادن کامل سایت خودش را نشان نمیدهد. گاهی یک ریدایرکت عجیب، فایل ناشناس، مصرف غیرعادی منابع یا هشدار شرکت هاستینگ اولین نشانهای است که میبینید.
آلودگی سایت وردپرسی اتفاق دور از ذهنی نیست، اما معمولاً هم نمیتوان آن را صرفاً به خود وردپرس یا هاست نسبت داد. افزونه و قالب آسیبپذیر یا دستکاریشده، رمز عبور افشاشده، دسترسی بیش از حد و بهروزرسانیهای عقبافتاده، هرکدام میتوانند امنیت سایت را به خطر بیندازند.
در این راهنما ابتدا نشانههای آلودگی را بررسی میکنیم، بعد سراغ پاکسازی مرحلهبهمرحله میرویم و در پایان، اقداماتی را مرور میکنیم که احتمال نفوذ دوباره را کمتر میکنند. هدف این نیست که با دیدن هر فایل ناآشنا آن را حذف کنید؛ قرار است با احتیاط جلو بروید و میان فایل سالم، تغییر مشکوک و آلودگی واقعی تفاوت بگذارید.
اگر سایتتان الان سالم است، این مقاله میتواند یک چکلیست پیشگیرانه باشد. اگر هم با آلودگی درگیر هستید، مراحل را بهترتیب انجام دهید و هرجا درباره ماهیت یک فایل یا دستور مطمئن نبودید، کار را متوقف کنید و از متخصص امنیت یا پشتیبانی هاست کمک بگیرید.
آنچه در این مقاله میخوانید
چطور سایت وردپرس ویروسی شده را پاکسازی کنیم؟ (راهنمای کامل و عملی)
آلودگی معمولاً در زمانی خودش را نشان میدهد که انتظارش را ندارید. ممکن است کاربران به دامنهای ناشناس هدایت شوند، هاست بابت مصرف منابع هشدار بدهد یا در فایلمنیجر به فایلهایی برسید که نمیدانید از کجا آمدهاند. هیچکدام از این موارد بهتنهایی تشخیص قطعی نیست، اما هرکدام ارزش بررسی فوری دارند.
بالا آمدن سایت هم لزوماً به معنای سالم بودن آن نیست. بعضی کدهای مخرب بیسروصدا اجرا میشوند و فقط برای گروه خاصی از کاربران، دستگاهها یا ورودیهای گوگل رفتار متفاوتی نشان میدهند. به همین خاطر، پاکسازی باید بر پایه شواهد، بررسی فایلها و دیتابیس و پیدا کردن مسیر احتمالی نفوذ انجام شود.
منظور از ویروس در وردپرس چیست؟
در وردپرس، واژه «ویروس» معمولاً عنوانی عمومی برای بدافزار، بکدور، شل و کد تزریقشده است؛ نه دقیقاً همان ویروسی که در سیستمعامل میشناسیم. چنین کدی ممکن است بدون اطلاع شما ایمیل بفرستد، تبلیغ نمایش دهد، بازدیدکننده را ریدایرکت کند یا راه دسترسی پنهانی برای مهاجم بسازد.
بنابراین مشکل همیشه با حذف یک فایل یا غیرفعال کردن یک افزونه تمام نمیشود. اگر مسیر ورود مهاجم، حسابهای دسترسی و اجزای آلوده بررسی نشوند، احتمال دارد بخشی از آلودگی باقی بماند یا دوباره فعال شود؛ اتفاقی که میتواند به تجربه کاربران، اعتبار دامنه و سئوی سایت آسیب بزند.
این مقاله چه کمکی به شما میکند؟
این مقاله به شما کمک میکند نشانههای مشکوک را بشناسید، پیش از دستکاری سایت یک نسخه پشتیبان قرنطینهای تهیه کنید، فایلهای هسته را با بسته رسمی جایگزین کنید و بخشهای حساس مثل wp-content، wp-config.php، .htaccess، دیتابیس، کاربران و Cron Jobs را نادیده نگیرید.
مراحل طوری چیده شدهاند که مسیر کار روشن باشد، اما پاکسازی امنیتی همیشه به وضعیت همان سایت بستگی دارد. اگر بکاپ سالم ندارید، چند سایت داخل یک هاست قرار گرفتهاند یا نمیتوانید فایل مشروع را از فایل مخرب تشخیص دهید، کمک گرفتن از متخصص انتخاب امنتری است.
ویروس در وردپرس دقیقاً به چه معناست؟
بدافزار وب ممکن است فایل تازهای ایجاد کند، چند خط به فایل موجود اضافه کند، دادهای را در دیتابیس قرار دهد یا یک وظیفه زمانبندیشده بسازد. به همین دلیل نباید آلودگی را فقط به فایلهای PHP با نام عجیب محدود کنید؛ تغییر مخرب میتواند در محلها و قالبهای مختلف پنهان شده باشد.
تفاوت ویروس کامپیوتری با ویروس سایت
بدافزار کامپیوتری معمولاً روی دستگاه کاربر اجرا میشود، اما بدافزار سایت در محیط میزبانی، فایلهای وب، دیتابیس یا حسابهای مرتبط فعالیت میکند. هدف آن هم همیشه تخریب فوری نیست؛ ممکن است برای حفظ دسترسی، ارسال اسپم، تزریق لینک یا سوءاستفاده از منابع مدتها پنهان بماند.
شل (Shell) و کد مخرب چیست؟
شل یا وبشل فایلی است که میتواند امکان اجرای دستور یا مدیریت بخشهایی از سرور را از راه دور فراهم کند. سطح دسترسی آن به تنظیمات سرور و مجوزهای حساب هاست بستگی دارد، اما حتی یک وبشل محدود هم باید جدی گرفته شود.
کد مخرب ممکن است در فایلی با نام تصادفی قرار بگیرد یا به فایل اصلی وردپرس، قالب و افزونه تزریق شود. البته نام ناآشنا یا وجود رشتهای طولانی بهتنهایی اثبات آلودگی نیست؛ تشخیص درست به مقایسه با نسخه رسمی، بررسی زمان تغییر فایل، لاگها و تحلیل محتوا نیاز دارد.
کدهای مخرب چه کارهایی میتوانند با سایت شما انجام دهند؟
بسته به نوع آلودگی، کد مخرب میتواند کاربران را ریدایرکت کند، ایمیل اسپم بفرستد، تبلیغ یا پاپآپ ناخواسته نمایش دهد، محتوای صفحات را تغییر دهد یا برای مهاجم دسترسی ماندگار بسازد. بعضی اسکریپتها نیز منابع سرور یا مرورگر بازدیدکننده را مصرف میکنند.
بخشی از این فعالیتها ممکن است در ظاهر سایت دیده نشوند. برای همین، سالم به نظر رسیدن صفحه اصلی کافی نیست و باید رفتار سایت، گزارشهای امنیتی، فایلهای تغییریافته، دیتابیس و لاگهای سرور را کنار هم بررسی کنید.
چه نشانههایی میگوید سایت شما ویروسی شده است؟
زمان دقیق شروع آلودگی همیشه مشخص نیست. ممکن است محتوا و فروش سایت ظاهراً عادی باشند، اما همزمان اتفاق مشکوکی در پسزمینه رخ دهد. نشانههای زیر تشخیص قطعی نیستند، ولی اگر یکی یا چند مورد را میبینید، بهتر است بررسی امنیتی را جدی بگیرید.
ریدایرکت شدن سایت به آدرسهای ناشناس
یکی از نشانههای روشن، انتقال ناخواسته کاربر به دامنهای ناشناس، صفحه شرطبندی، محتوای نامناسب یا تبلیغات خارجی است. این ریدایرکت ممکن است فقط روی موبایل، برای بعضی آیپیها یا هنگام ورود از نتایج گوگل فعال شود؛ بنابراین بررسی سایت با چند دستگاه و مسیر ورود متفاوت میتواند به تشخیص کمک کند.
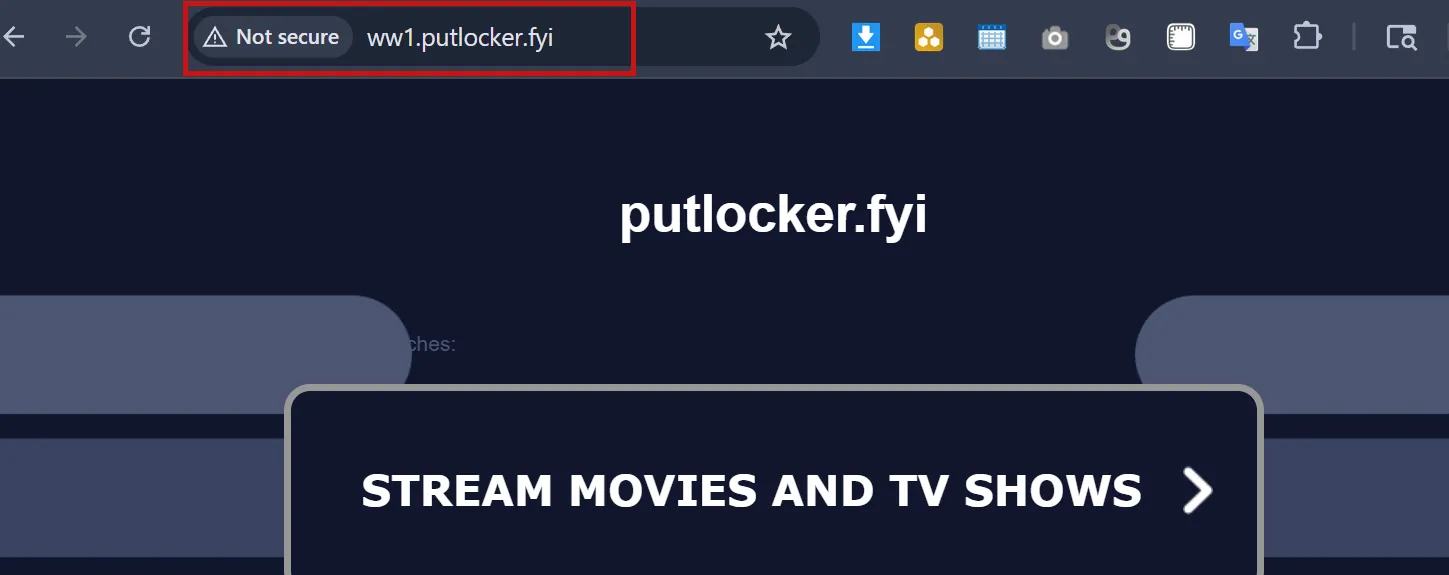
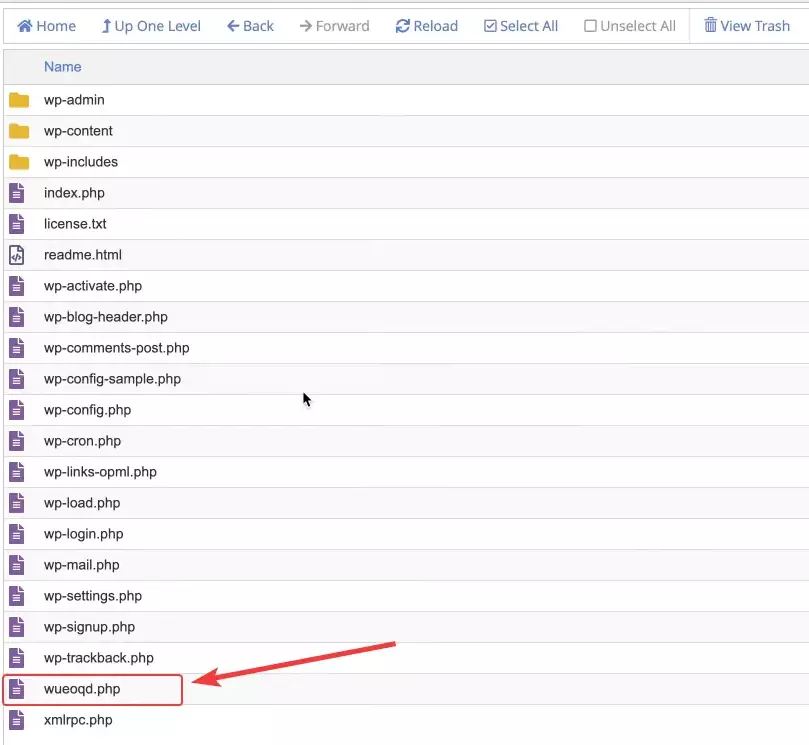
فایلهای PHP با نامهای نامفهوم و مشکوک
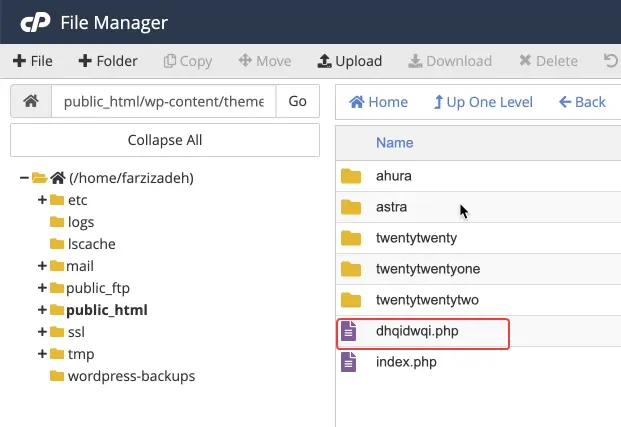
فایلهای تازه یا ناشناسی که محتوای مبهم، کد رمزگذاریشده یا توابع غیرمنتظره دارند، ارزش بررسی دارند؛ مخصوصاً اگر در wp-includes، uploads یا پوشه قالب دیده شوند. بااینحال، صرفاً از روی نام فایل تصمیم نگیرید. آن را با نسخه رسمی مقایسه کنید و پیش از حذف، یک کپی قرنطینهای و غیرقابلاجرا نگه دارید.
ارسال ایمیل اسپم بدون اطلاع شما
اگر شرکت هاستینگ یا کاربران گزارش میدهند که دامنه شما ایمیل تبلیغاتی یا اسپم میفرستد، موضوع را جدی بگیرید. حساب ایمیل سرقتشده، فرم ناامن یا اسکریپت مخرب هرکدام میتوانند عامل باشند؛ پس فقط فایلهای وردپرس را بررسی نکنید و گزارش تحویل ایمیل و حسابهای مرتبط را هم ببینید.
مصرف غیرعادی منابع هاست
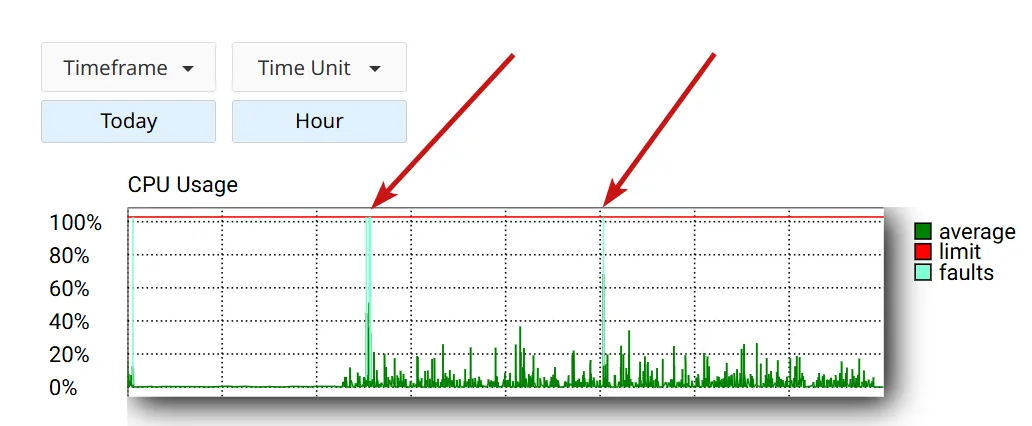
افزایش ناگهانی CPU، RAM یا پهنای باند بدون رشد متناسب بازدید میتواند نشانه اجرای اسکریپتهای خودکار، درخواستهای مخرب یا ارتباط با سرورهای خارجی باشد. البته افزونه معیوب، رباتهای جستوجو و خطای فنی هم میتوانند مصرف را بالا ببرند؛ بنابراین نمودار منابع را همراه با لاگ دسترسی و خطا بررسی کنید.
هشدار از طرف هاستینگ یا گوگل
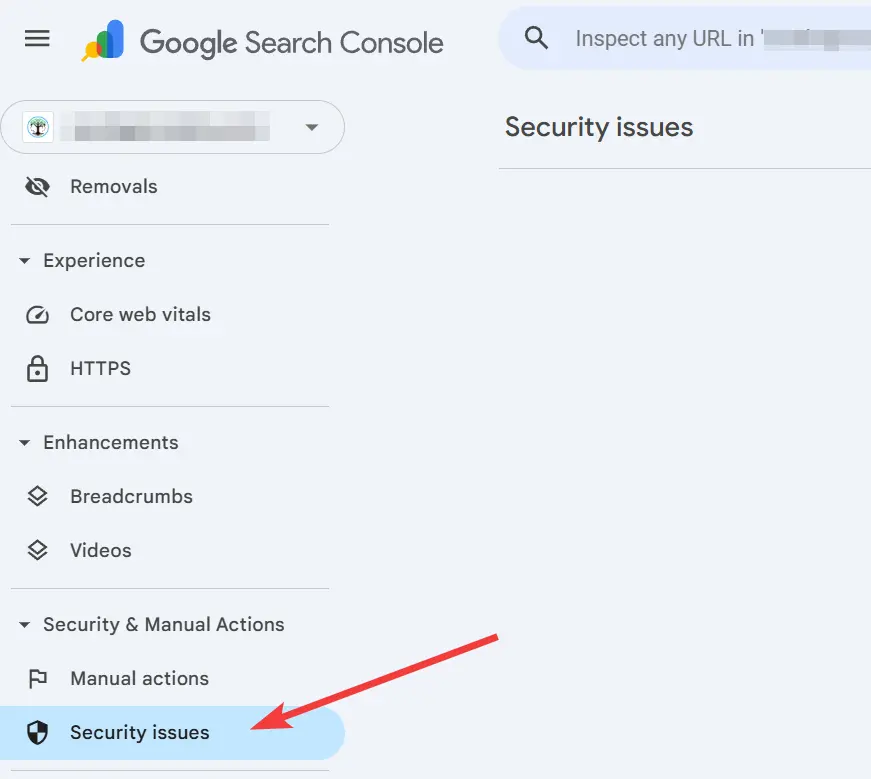
هشدار وجود بدافزار یا فعالیت مشکوک از طرف هاستینگ یا Google Search Console را نادیده نگیرید. در Search Console، گزارش Security Issues را بررسی کنید؛ URLهای نمونه الزاماً فهرست کامل صفحات درگیر نیستند. پس از پاکسازی و اطمینان از رفع مشکل نیز از همان بخش درخواست بازبینی بفرستید.
وقتی چند نشانه همزمان دیده میشوند، احتمال آلودگی بیشتر است. در چنین شرایطی سایت را بیهدف دستکاری نکنید؛ ابتدا دسترسی عمومی را در حد امکان محدود کنید، بکاپ قرنطینهای بگیرید و شواهدی مثل زمان تغییر فایلها و لاگها را نگه دارید.
چرا پاککردن دستی فایلهای ویروسی تقریباً غیرممکن است؟
پیدا کردن و حذف دستی چند فایل ممکن است بخشی از پاکسازی باشد، اما برای بیشتر مدیران سایت روش مطمئنی برای رسیدگی به کل آلودگی نیست. یک فایل مشکوک میتواند فقط نشانهای از نفوذ باشد و حذف آن، حساب سرقتشده، بکدور دیگر یا آسیبپذیری اولیه را برطرف نمیکند.
ساختار وردپرس و پیچیدگی تشخیص فایل سالم از آلوده
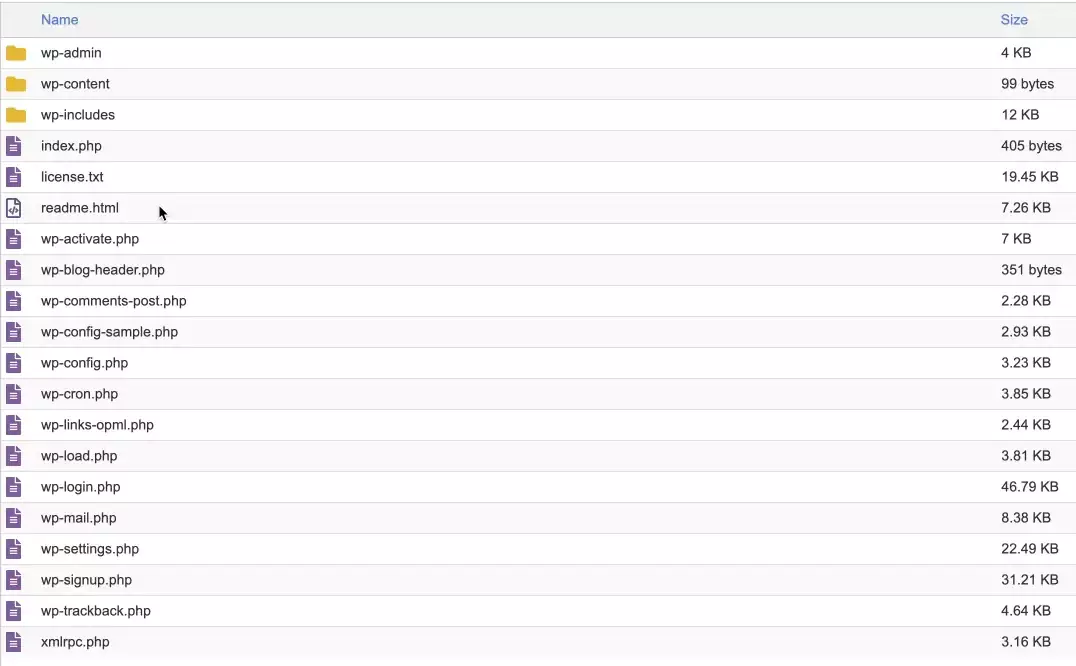
پوشههای wp-admin، wp-includes و wp-content صدها فایل دارند و افزونهها نیز ساختار خودشان را اضافه میکنند. تشخیص فایل سالم از آلوده فقط با نگاه کردن به نام آن ممکن نیست. مقایسه با بسته رسمی، بررسی checksum، تاریخ تغییر و محتوای فایل معمولاً تصویر دقیقتری میدهد.
پخش مویرگی کدهای مخرب در سایت
آلودگی ممکن است همزمان در هسته، uploads، قالب، افزونه، MU Plugins، فایلهای drop-in، دیتابیس یا Cron Jobs حضور داشته باشد. باقی ماندن فقط یکی از این مسیرها برای برگشت مشکل کافی است؛ به همین خاطر پاکسازی موضعی بدون بررسی اجزای مرتبط قابل اتکا نیست.
خطر حذف فایلهای اصلی وردپرس
حذف اشتباه یک فایل اصلی یا فایل موردنیاز سرویس دیگر میتواند سایت را از دسترس خارج کند. public_html همیشه فقط شامل وردپرس نیست؛ ممکن است فایل تأیید مالکیت، تنظیمات سرور، زیردامنه یا سایت دیگری هم آنجا باشد. قبل از حذف هر مورد، محدوده نصب وردپرس و کاربرد فایل را دقیق مشخص کنید.
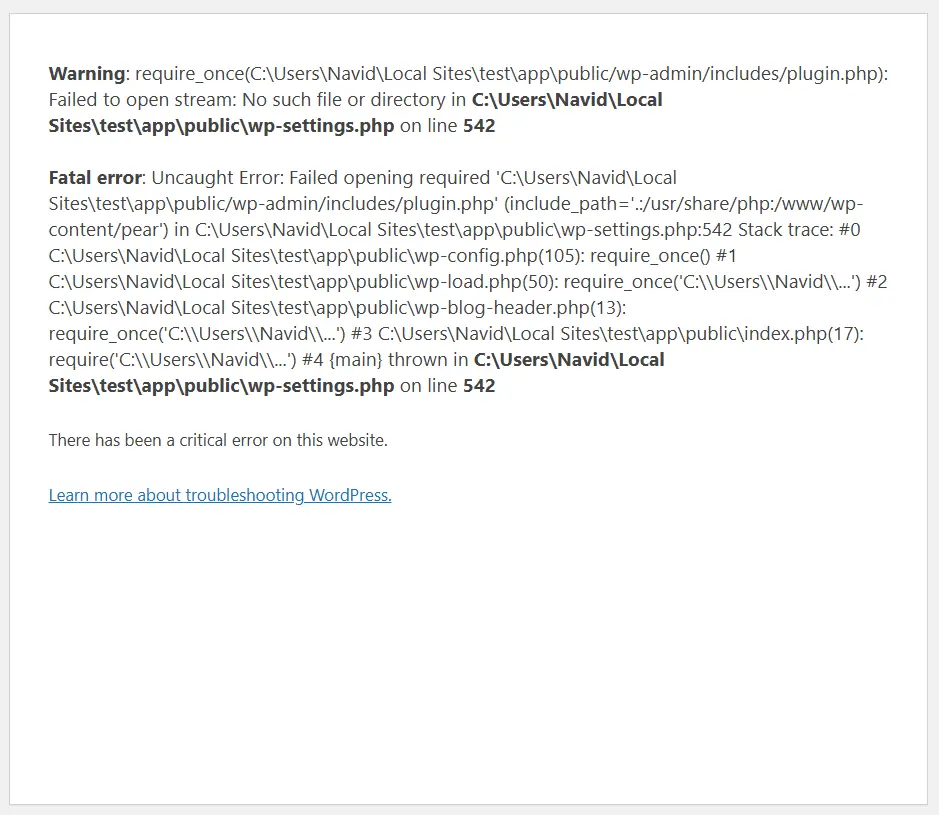
چرا باید وردپرس تمیز را جایگزین کنیم، نه تعمیر موضعی؟
برای فایلهای هسته، جایگزینی با بسته رسمی معمولاً مطمئنتر از ویرایش تکتک فایلهاست. اما این کار فقط هسته را پوشش میدهد؛ wp-content، wp-config.php، .htaccess، دیتابیس و حسابهای دسترسی همچنان باید جداگانه بررسی شوند و نباید صرفاً بهدلیل باقی ماندن، سالم فرض شوند.
قالبها و افزونهها را هم بهتر است از بسته سالم و منبع اصلی دوباره نصب کنید. همزمان باید علت نفوذ را پیدا کنید؛ وگرنه حتی هسته کاملاً تمیز هم جلوی سوءاستفاده دوباره از یک حساب یا افزونه آسیبپذیر را نمیگیرد.
آموزش کامل پاکسازی سایت وردپرس ویروسی (قدمبهقدم)
در این بخش وارد مراحل عملی میشویم. پیش از شروع، در نظر داشته باشید که ساختار هاستها یکسان نیست و حذف یا جایگزینی اشتباه میتواند دادههای سایت را از بین ببرد. اگر چند سایت روی یک حساب دارید یا درباره محدوده نصب مطمئن نیستید، از پشتیبانی هاست یا متخصص امنیت کمک بگیرید.
هدف، بازسازی اجزای قابلجایگزینی از منابع سالم، بررسی بخشهای اختصاصی و بستن مسیر نفوذ است. تا وقتی نتیجه را با اسکن، لاگها و رفتار سایت تأیید نکردهاید، پاکسازی را تمامشده در نظر نگیرید.
مرحله اول – آمادهسازی قبل از پاکسازی
ابتدا دسترسی کامل به فایلها، دیتابیس و لاگهای هاست را آماده کنید. فرقی نمیکند کنترل پنل شما cPanel باشد یا DirectAdmin؛ باید بدانید ریشه دقیق نصب وردپرس کجاست و چه سرویسها یا سایتهای دیگری در همان حساب قرار دارند. در صورت امکان، دسترسی عمومی سایت را موقتاً محدود کنید تا آلودگی در زمان بررسی به کاربران بیشتری آسیب نزند.
نام قالب فعال، افزونهها، MU Plugins، کاربران مدیر و سرویسهای متصل را ثبت کنید. زمان تغییر فایلهای مشکوک و لاگهای دسترسی را هم نگه دارید؛ این اطلاعات برای پیدا کردن مسیر نفوذ و جلوگیری از تکرار آن مفیدند.
از فایلها و دیتابیس یک بکاپ قرنطینهای بگیرید، آن را واضح برچسبگذاری کنید و بیرون از مسیر عمومی وب نگه دارید. این نسخه احتمالاً آلوده است و نباید بدون بررسی بازگردانی یا اجرا شود؛ کاربردش حفظ اطلاعات و امکان بازبینی است.
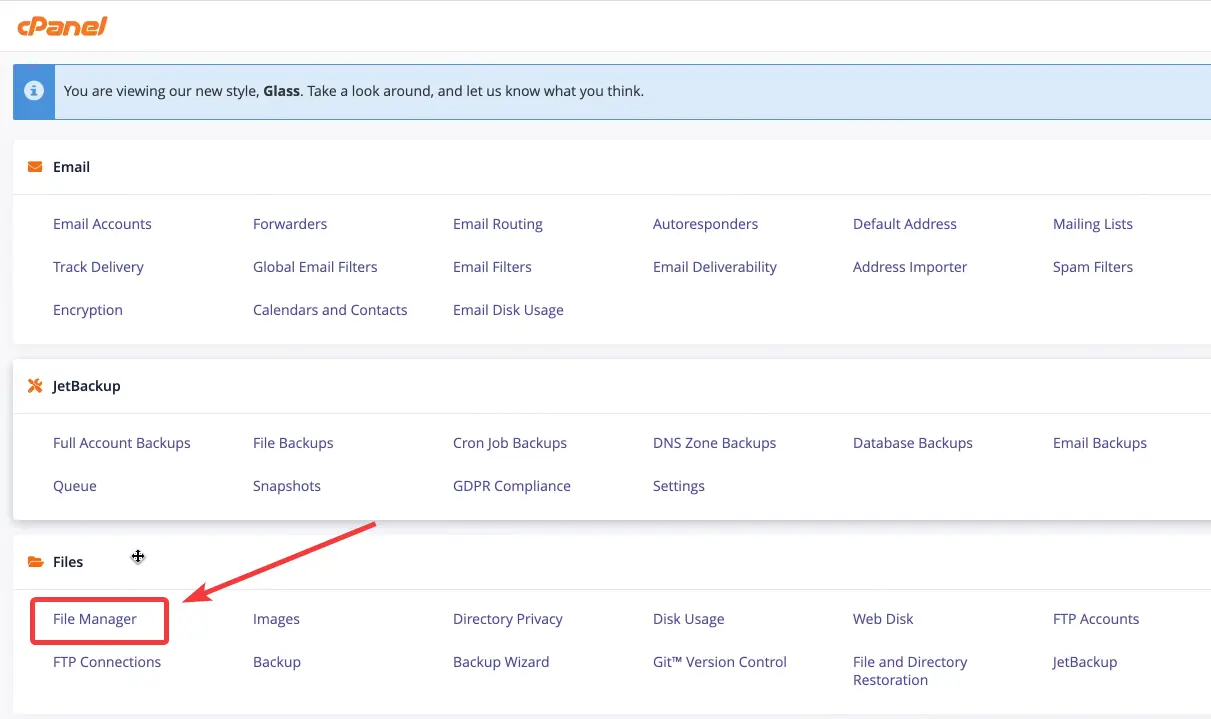
مرحله دوم – حذف فایلهای آلوده از public_html
به ریشه دقیق نصب وردپرس بروید؛ این مسیر همیشه معادل تمام محتوای public_html نیست. فایلهای غیروردپرسی، فایلهای تأیید دامنه، تنظیمات سرور و پوشه سایتهای دیگر را شناسایی کنید و به آنها دست نزنید. برای هسته وردپرس، میتوانید wp-admin و wp-includes را با نسخه سالم جایگزین کنید و فایلهای هسته در ریشه را نیز با بسته رسمی مقایسه و بازسازی کنید.
wp-content، wp-config.php و .htaccess را کورکورانه حذف نکنید، اما سالم هم فرض نکنید. هر سه ممکن است اطلاعات ضروری داشته باشند و در عین حال دستکاری شده باشند. از آنها نسخه قرنطینهای بگیرید و بعد با روش مناسب همان بخش بررسیشان کنید.
اگر درباره فایل یا پوشهای مطمئن نیستید، بهجای حذف فوری آن را بیرون از مسیر قابلاجرای وب قرنطینه کنید. حذف عمومی فایلها بدون شناخت ساختار حساب هاست میتواند به سایت یا سرویسهای دیگر آسیب بزند.
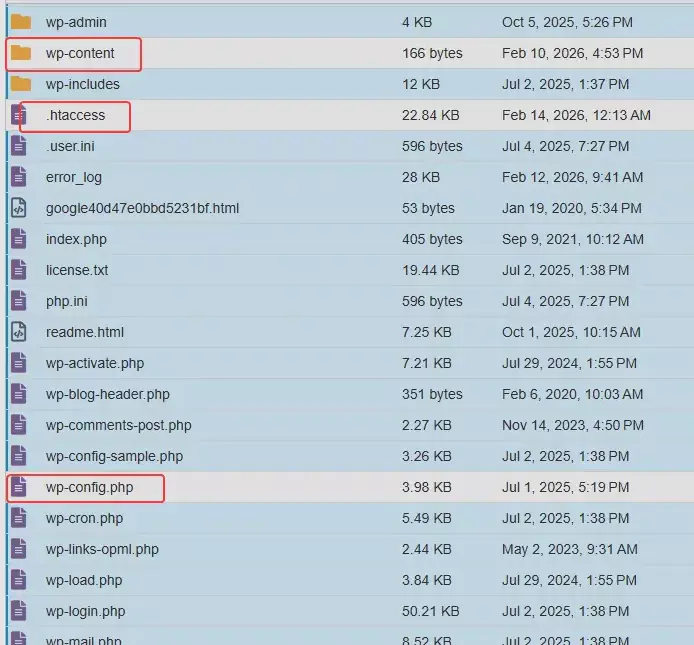
مرحله سوم – پاکسازی پوشه wp-content
wp-content محتوای اختصاصی سایت را در خود نگه میدارد و نمیتوان آن را مانند هسته یکجا جایگزین کرد. پوشه uploads، افزونههای MU، فایلهای drop-in، کشها، بکاپهای محلی و هر پوشه ناشناس را بررسی کنید. تصاویر و فایلهای رسانهای لازم را نگه دارید، اما سالم بودن کل uploads را از پیش فرض نکنید.
قالبها و افزونهها را، اگر نسخه سالمشان در منبع رسمی یا حساب معتبر سازنده موجود است، از نو نصب کنید. از برگرداندن مستقیم پوشههای قبلی خودداری کنید؛ چون ممکن است فایل اضافه یا کد تزریقشده همراه آنها برگردد.
وجود فایل PHP در uploads معمولاً نیازمند بررسی فوری است، اما معیار تشخیص فقط پسوند نیست. فایل پنهان، پسوند دوگانه، تنظیمات مخرب یا کد جاسازیشده در محل دیگری هم ممکن است وجود داشته باشد. موارد مشکوک را قرنطینه کنید و برای تشخیص، محتوا، منشأ و کاربردشان را بررسی کنید.
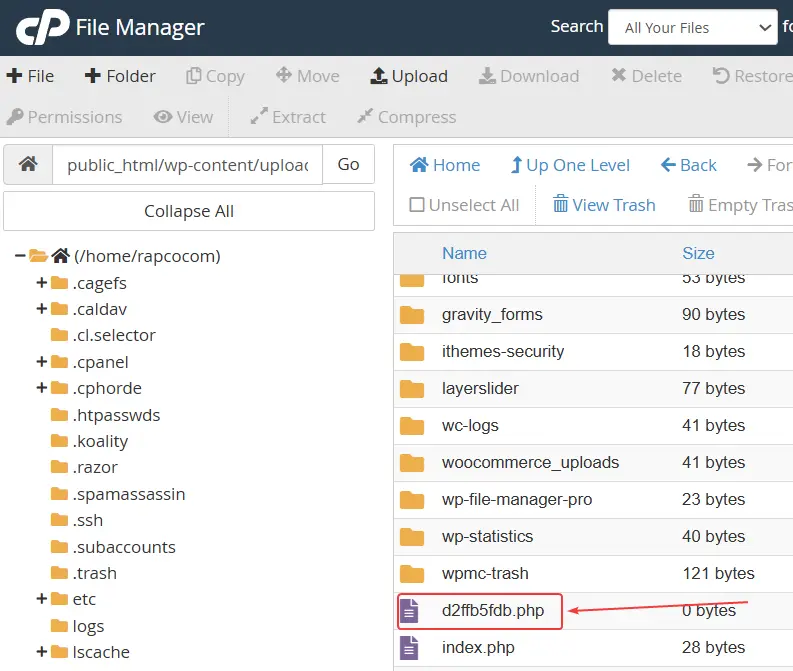
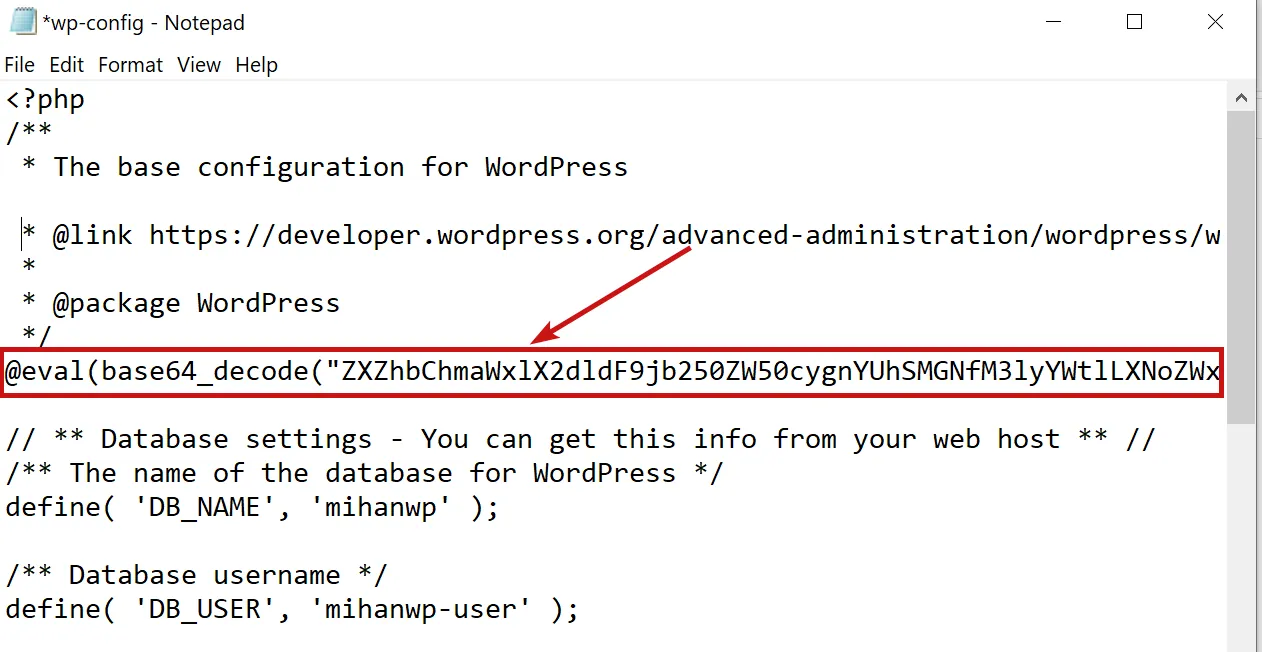
مرحله چهارم – بررسی و تمیز کردن wp-config.php
فایل wp-config.php اطلاعات اتصال وردپرس به دیتابیس و تنظیمات مهم دیگری را نگه میدارد. آن را با یک نمونه استاندارد و مستندات رسمی مقایسه کنید، اما مقادیر اختصاصی سایت مثل اطلاعات دیتابیس و پیشوند جدولها را بدون برنامه تغییر ندهید.
رشتههای طولانی همیشه مخرب نیستند؛ کلیدهای امنیتی وردپرس نیز ظاهری پیچیده دارند. کدی که پیش یا پس از بخشهای معمول فایل اضافه شده، includeهای ناشناس و توابع نامرتبط باید بررسی شوند، اما اگر در تشخیص مطمئن نیستید، چیزی را با حدس حذف نکنید. .htaccess را هم با همین حساسیت بررسی و در صورت نیاز از قوانین استاندارد و تنظیمات معتبر سرویس بازسازی کنید.
مرحله پنجم – نصب مجدد وردپرس تمیز بدون نصب دوباره سایت
بسته سالم وردپرس فارسی را فقط از منبع رسمی دریافت کنید. برای بازیابی اولیه، سازگاری نسخه بسته با نسخه قبلی سایت و PHP هاست را بررسی کنید؛ پس از پایدار شدن سایت نیز هسته، قالبها و افزونهها را به نسخههای پایدار و پشتیبانیشده ارتقا دهید.
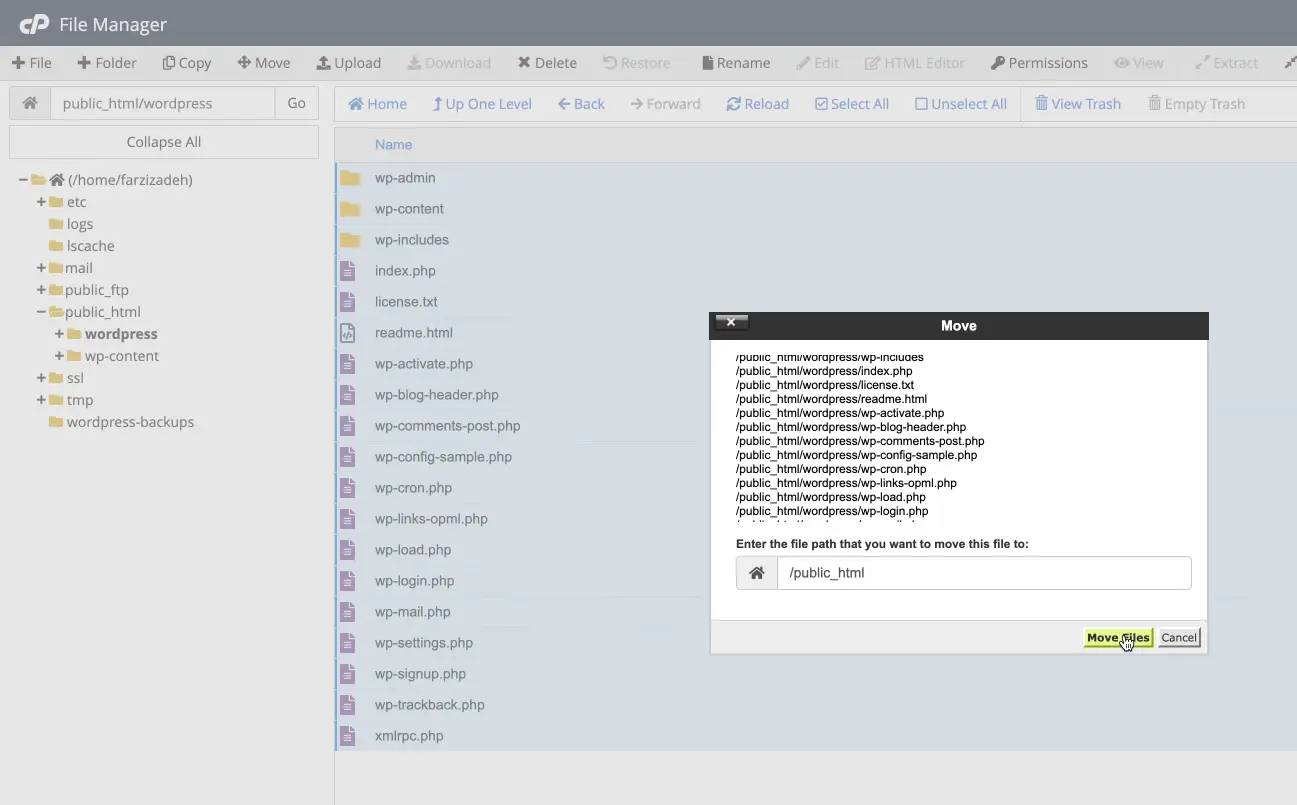
فایلهای هسته سالم را در ریشه نصب جایگزین کنید، بدون اینکه wp-content و wp-config.php بررسیشده را ناخواسته بازنویسی کنید. چون دیتابیس قبلی باقی مانده، معمولاً نصب تازهای ساخته نمیشود؛ بااینحال، نتیجه به سلامت دیتابیس و سازگاری نسخهها بستگی دارد و ممکن است به بررسی تکمیلی نیاز داشته باشد.
مرحله ششم – ورود به پیشخوان و نهاییسازی سایت
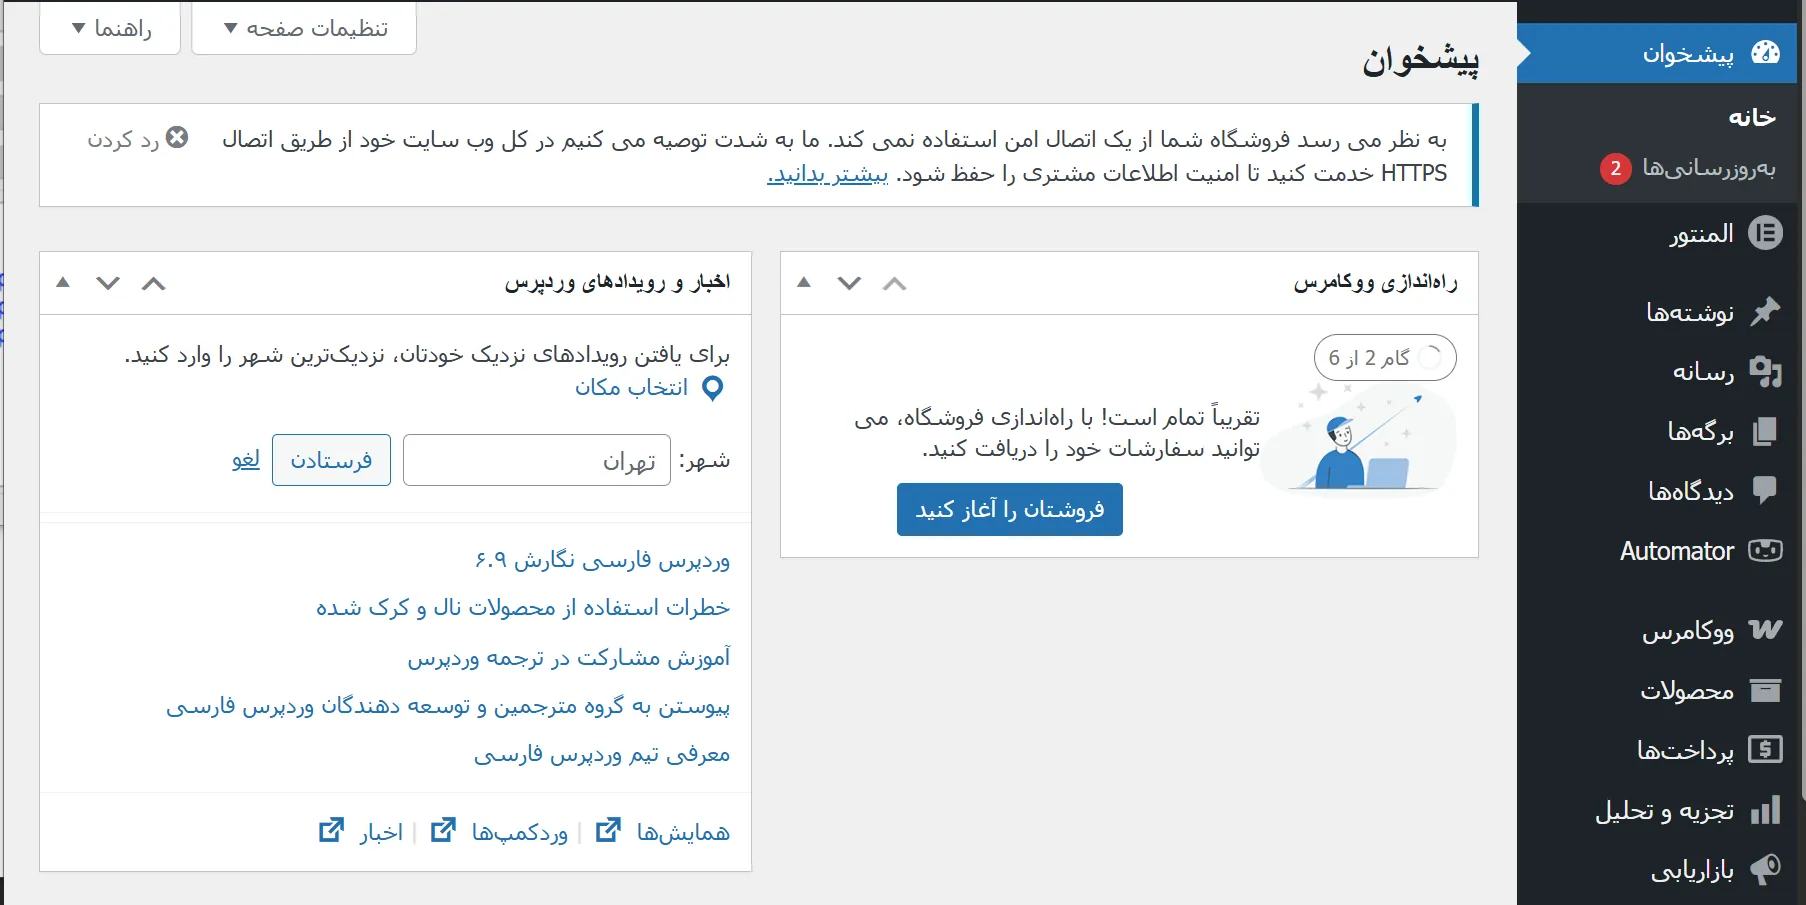
آدرس سایت و wp-admin را باز کنید. اگر وردپرس درخواست بهروزرسانی دیتابیس داد، ابتدا مطمئن شوید نسخه سازگار را نصب کردهاید و بکاپ قرنطینهای در دسترس است؛ سپس مرحله را انجام دهید.
پس از ورود، وضعیت قالب و افزونهها را بررسی کنید. ممکن است دیتابیس هنوز افزونهها یا قالب قبلی را فعال ثبت کرده باشد، حتی اگر فایلهایشان جایگزین یا حذف شده باشند. نسخههای سالم را یکییکی نصب کنید و بعد از هر تغییر، رفتار سایت و لاگ خطا را ببینید.
نبودن ریدایرکت یا خطای ظاهری نشانه خوبی است، اما برای تأیید کافی نیست. فایلها و دیتابیس را دوباره اسکن کنید، کاربران مدیر، Cron Jobs، لاگها و درخواستهای خروجی را بررسی کنید و مطمئن شوید مسیر نفوذ اولیه بسته شده است.
بعد از پاکسازی چه کارهایی حتماً باید انجام دهیم؟
بازسازی فایلها فقط بخشی از کار است. حالا باید دسترسیهای احتمالی مهاجم را باطل کنید، تنظیمات ماندگار را بررسی کنید و با پایش چندروزه مطمئن شوید نشانهها برنمیگردند.
تغییر تمام رمزهای دسترسی
رمز حسابهای مدیر وردپرس، هاست، FTP یا SFTP، SSH، دیتابیس، ایمیلهای مدیریتی و سرویسهای متصل را تغییر دهید. اگر احتمال میدهید دستگاه یکی از مدیران آلوده است، ابتدا همان دستگاه را بررسی کنید؛ وگرنه رمز تازه هم ممکن است دوباره افشا شود.
کلیدهای امنیتی WordPress را در wp-config.php نوسازی کنید تا نشستهای فعال قبلی بیاعتبار شوند. کلیدهای API و دسترسی سرویسهای جانبی را هم در صورت احتمال افشا تغییر دهید و برای هر حساب، رمز منحصربهفرد و قوی بسازید.
بررسی و حذف کاربران مشکوک
فهرست کاربران را در پیشخوان و، در صورت نیاز، جداول مرتبط دیتابیس بررسی کنید. حساب مدیری که نمیشناسید، ایمیل تغییرکرده یا نقش غیرعادی میتواند نشانه دستکاری باشد.
حساب نامعتبر را حذف کنید و محتوای متعلق به آن را آگاهانه به کاربر دیگری نسبت دهید. دسترسی مدیر را فقط برای افرادی نگه دارید که واقعاً به آن نیاز دارند و احراز هویت دومرحلهای را برای حسابهای حساس فعال کنید.
بررسی Cron Jobs و وظایف زمانبندیشده
Cron Jobs هاست و رویدادهای زمانبندیشده وردپرس را مرور کنید. دستور ناشناس، مسیر غیرعادی یا اجرای مکرر اسکریپتی که منشأ آن مشخص نیست باید بررسی شود؛ بعضی بدافزارها از همین مسیر فایل حذفشده را دوباره میسازند.
وظایف مشروع افزونهها را با دستور مخرب اشتباه نگیرید. پیش از حذف، نام hook، زمانبندی و افزونه سازنده آن را پیدا کنید و در صورت تردید از متخصص کمک بگیرید.
بررسی ایمیلهای خروجی سایت
گزارش ارسال ایمیل یا Email Track Delivery را بررسی کنید و ببینید فرستنده، گیرنده و زمان ارسال با عملکرد معمول سایت هماهنگ است یا نه. اگر دامنه در فهرستهای مسدودسازی قرار گرفته، پس از رفع علت باید فرایند رفع محدودیت سرویس مربوط را نیز پیگیری کنید.
فرمهای تماس، حسابهای SMTP و تنظیمات افزونههای ایمیل را دوباره بررسی کنید. محدودسازی نرخ ارسال و محافظت مناسب از فرمها میتواند سوءاستفاده خودکار را کمتر کند.
در کنار این موارد، لاگهای سرور و گزارش Security Issues در Google Search Console را دوباره ببینید. پاکسازی زمانی قابلاعتمادتر است که هم نشانه ظاهری برطرف شده باشد، هم اسکن و گزارشها مورد تازهای نشان ندهند و هم مسیر نفوذ شناسایی و بسته شده باشد.
چطور جلوی ویروسی شدن دوباره سایت وردپرس را بگیریم؟
هیچ تنظیمی امنیت کامل را تضمین نمیکند، اما چند عادت درست سطح ریسک را بهطور محسوسی پایین میآورند. مهمتر از نصب ابزارهای متعدد، این است که بهروزرسانی، دسترسیها، بکاپ و پایش را به بخشی از نگهداری همیشگی سایت تبدیل کنید.
استفاده فقط از قالب و افزونههای اورجینال
قالب و افزونه را از WordPress.org، وبسایت رسمی سازنده یا حساب معتبر خودتان در مارکتپلیس تهیه کنید. نسخههای نال یا دستکاریشده قابل اعتماد نیستند و مسیر بهروزرسانی امنی هم ندارند. برای محصولات خارجی میتوانید CodeCanyon و ThemeForest را بررسی کنید، اما حضور محصول در مارکتپلیس بهتنهایی تضمین امنیت یا پشتیبانی نیست؛ سابقه بهروزرسانی، سازگاری، اعتبار سازنده و مجوز محصول را هم ببینید. برای قالبی متناسب با سایتهای فارسی نیز میتوانید امکانات قالب اهورا را جداگانه ارزیابی کنید.
بهروزرسانی منظم وردپرس و افزونهها
هسته وردپرس، قالبها و افزونهها را به نسخههای پایدار و پشتیبانیشده بهروزرسانی کنید. پیش از تغییرات مهم بکاپ بگیرید و سازگاری را روی محیط آزمایشی بسنجید. افزونه یا قالبی که مدت زیادی نگهداری نشده یا دیگر به آن نیاز ندارید، بهتر است حذف شود.
محدود کردن دسترسیها و مدیریت کاربران
برای هر کاربر کمترین سطح دسترسی لازم را در نظر بگیرید. حسابهای مشترک مدیریتی، دسترسی دائمی پیمانکاران و رمزهای تکراری را کنار بگذارید. دسترسی هاست و فایلمنیجر نیز باید محدود، ثبتشده و فقط در اختیار افراد مورداعتماد باشد.
انتخاب هاست امن و معتبر
هاست مناسب باید نسخههای پشتیبانیشده نرمافزارهای سرور، جداسازی حسابها، بکاپ قابلبازیابی، لاگهای کاربردی و پشتیبانی پاسخگو داشته باشد. فایروال و پایش امنیتی هم مفیدند، اما جای نگهداری درست وردپرس را نمیگیرند. برای بررسی گزینهها میتوانید مطلب مقایسه بهترین هاستهای ایران را بخوانید.
استفاده آگاهانه از افزونههای امنیتی
افزونه امنیتی میتواند ورودهای ناموفق، تغییر فایل و بعضی رفتارهای مشکوک را ثبت یا محدود کند. بااینحال، تنظیم نادرست آن ممکن است منابع زیادی مصرف کند یا دسترسی کاربران سالم را ببندد. افزونه معتبر و بهروز انتخاب کنید، هشدارهایش را بررسی کنید و آن را مکمل HTTPS، رمز قوی، 2FA، بکاپ و بهروزرسانی بدانید.
امنیت وردپرس یک کار یکباره نیست. بکاپهای بازیابیشدنی را آزمایش کنید، تغییرات فایل و لاگها را زیر نظر داشته باشید و برنامه مشخصی برای بهروزرسانی و بازبینی دسترسیها داشته باشید.
آیا وردپرس امن است یا نه؟
بعد از هک شدن سایت، طبیعی است که درباره امنیت خود وردپرس تردید کنید. پاسخ کوتاه این است که امنیت فقط به نام سیستم مدیریت محتوا وابسته نیست؛ کیفیت میزبانی، افزونهها، قالب، رمزها، تنظیمات و شیوه نگهداری همگی در نتیجه نقش دارند.
باور اشتباه «وردپرس ناامن است»
محبوبیت وردپرس باعث میشود بیشتر هدف حملات خودکار و بررسیهای امنیتی قرار بگیرد، اما تعداد حملات بهتنهایی معیار ناامن بودن هسته نیست. بهروزرسانیهای امنیتی برای هسته منتشر میشوند و نصب بهموقع آنها بخشی از نگهداری ضروری سایت است.
نقش کاربر در امنیت سایت وردپرسی
نسخه دستکاریشده قالب یا افزونه، نرمافزار قدیمی، دسترسی مدیریتی غیرضروری و هاست نامناسب سطح ریسک را بالا میبرند. رعایت اصول پایه هم احتمال نفوذ را کم میکند، هرچند آن را به صفر نمیرساند. برای بررسی دقیقتر این موضوع، مقاله «آیا وردپرس امن است؟» را بخوانید.
مقایسه وردپرس با سایر سیستمهای مدیریت محتوا
جوملا، دروپال، وردپرس و سیستمهای اختصاصی هرکدام سطح حمله و الزامات نگهداری خودشان را دارند. هیچکدام بدون پیکربندی و نگهداری درست، خودکار امن نمیمانند. مزیت وردپرس، دسترسی گسترده به مستندات، متخصصان و ابزارهای پایش است؛ البته انتخاب و تنظیم همین ابزارها نیز باید سنجیده باشد.
وردپرس امن است، به شرط استفاده درست
وردپرس میتواند بستر امن و پایداری باشد، به شرط اینکه زنجیره امنیت آن را جدی بگیرید: هاست مناسب، نرمافزار بهروز، منابع معتبر، دسترسی محدود، احراز هویت قوی، بکاپ سالم و پایش مداوم. ضعف هر حلقه میتواند روی کل سایت اثر بگذارد.
جمعبندی
پاکسازی سایت وردپرس ویروسی با پیدا کردن یک فایل مشکوک تمام نمیشود. باید سایت را محدود و مستندسازی کنید، بکاپ قرنطینهای بگیرید، فایلهای قابلجایگزینی را از منبع رسمی بازسازی کنید و wp-content، wp-config.php، .htaccess، دیتابیس، کاربران و وظایف زمانبندیشده را جداگانه بررسی کنید.
بعد از پاکسازی نیز همه اعتبارنامهها و کلیدهای حساس را تغییر دهید، نشستها را ببندید، قالب و افزونه سالم نصب کنید و علت نفوذ را برطرف کنید. نسخههای نال یکی از ریسکهای جدیاند، اما تنها مسیر نفوذ نیستند؛ افزونه آسیبپذیر، حساب سرقتشده و تنظیم ناامن هم باید در بررسی شما جایی داشته باشند.
اگر بخواهیم یک اصل را به خاطر بسپاریم، این است که هنگام پاکسازی با حدس جلو نروید. هر حذف باید دلیل مشخص و نسخه پشتیبان داشته باشد و هر ادعای سالم بودن نیز با اسکن، لاگ و بررسی رفتار سایت تأیید شود. اگر دانش فنی لازم را ندارید، سپردن کار به متخصص معمولاً کمهزینهتر از بازیابی سایتی است که بهدلیل حذف اشتباه آسیب دیده.
اگر تجربهای از آلودگی یا پاکسازی سایت وردپرسی دارید، آن را در بخش نظرات بنویسید. توضیح نشانهای که دیدید، مسیر نفوذی که پیدا کردید و روشی که برای تأیید پاکسازی به کار بردید، میتواند برای دیگر مدیران سایت هم مفید باشد.


سلام وقت بخیر
بر روی سایت من هر روز تعدادی نوشته های پیش نویس خالی ایجاد میشه مشکل از چیست؟ و چطور باید این مشکل را حل کنم
سلام وقت بخیر
یک ماه پیش سایت وردپرسی من هک شده بود که با کمک پشتیبانی سرور تونستیم برگردونیم، ولی الان هرکاری می کنم فایل htaccess خود به خود تغییر می کنه و باعث میشه روی بک سایت نتونم کاری انجام بدم و اتصال به سبد خرید هم به مشکل بر می خوره.
همه روشهایی که بود رو تست کردم،
وردپرس رو از اول نصب کردم و پلاگین ها رو از صفر نصب کردم، قالب رو از صفر نصب کردم ولی بازم مشکل وجود داره. ممنون میشم راهنمایی بفرمایید.
دوتا سایت داشتم اولی اوکی شد دومی کلی فایل داشت که از روت پاک نمیشد که دادم تیم کمک وردپرس انجام دادن راحت شدیم .
سلام برای من گزینه نصب افزونه جدید پنهان شده ، چطور حل میشه؟
سلام
من همه این کارهارو انجام دادم قالبم اهورا بود موقع اپلود مجدد فایل زیپ اهورا با این مواجه شدم
خطا: پوشهٔ پوستهٔ “ahura” وجود ندارد.
یک خطای غیرمنتظره رخ داد. ممکن است مشکل از WordPress.org یا تنظیمات سرویسدهنده شما باشد. اگر کماکان این مشکلات ادامه داشت، لطفا سری به انجمنهای پشتیبانی بزنید.
تلاش دوباره
لطفا راهنمایی کنید.
سلام
همه کارها رو انجام دادم اما بعد از مرحله کبی فایل های داخل پوشه وردپرس به پوشهpublic_htmlسایت بالا نمیاد و به پیشخوان وردپرس هم نمیره و این خطا رو میده
This page isn’t workingahradeco.com is currently unable to handle this request.
HTTP ERROR 500
سلام
https://mihanwp.com/internal-server-error-500-fix/
برای رفع ارور 500 این لینک رو مشاهده کنید
سلام
همه کارها رو انجام دادم اما نشد و مجبور شدم هاست رو بازگردانی کنم حالا هم سایتم ویروسی هست ومیترسم این مراحل پاکسازی رو انجام بدم باز سایت بالا نیاد.شما خدمات ندارید ایا میتونید این کار رو برام انجام بدین یا راهنمایی کنیدکه چیکار کنم اگه بعد از پاکسازی سایت بالا نیومد اطلاعاتم از دست نره .یا روش دیگری هست ک انجامش بدم براپاکسازی؟
سلام نه متاسفانه این خدمات رو نداریم. طبق آموزش انجام بدین مشکلی پیش نمیاد.
سلام
آیا خود عکس یا فایل زیپ یا فایل ویدیو ویروسی میشه یا نه ؟
امکانش هست فایلی باشه ویروسی ولی با فرمت ویدیو یا عکس یا زیپ
سلام
مشکل المنتور که بالا نمیاد
المنتور بدون مشکل کار میکنه وقتی از روی هاست حذف و دوباره نصب میکنم دیگه بالا نمیاد بدون اینکه تغییر یا حذف مورد دیگری انجام بدم
سلام آموزش حل مشکلات متداول وردپرس رو توی سایت ببینید.
سلام
از آموزش عالی که دادین تشکر میکنم
آموزش که فرمودین انجام دادم
همه چی اوکی هست
ولی المنتور بالا نمیاد روی حالت لود هست
از برگه ها هم وارد میشم
ارور the_content در المنتور
بیشتر اموزش ها رو انجام دادم ولی اوکی نشد
سلام آموزش حل مشکلات وردپرس رو ببینید توی سایت.
سلام
من تمام پوشه ها و فایل ها رو پاک کردم جز پوشه های داخل پوشه uploads که تاریخ دارن فقط که محصولات در انهاست انها رو برسی کردم همش عکس های سایت خودم بود و فایل های زیپ و mp4 های که خودم ریختم و میشناسم فایل مشکوکی نبود
پوشه های محصولات را انتقال دادم به سطل آشغال ووردپرسجدید رو ریختم محصولات رو از سطل اشغال برگردوندم اطلاعات دیتابیس دادم سایت امد بالا همه چی اوکی شد
و بعد چند ساعت ویروس یا ربات پیداش شد وارد میشه سایت رو بهم میریزه افزونه ها رو غیر فعال میکنه افزونه نصب میکنه نام افزونه ها رو تغییر میده خودش رو مدیر کل میکنه
بیشتر با نام ربات هست
GIGO Robot
Gpt Robot
میشه یه راهنمایی کنید چطوری و از چه راهی وارد میشه
سلام تنها راهش بررسی پوشه ها و همین مسیری هست که توی پست گفته شده راه دیگه ای نداره.
سلام
این روش روی سئو و سرج کنسول گوگل تاثیر منفی نمیزاره
فایل های سرچ کنسول و رنک مث پاک نمیشه ؟
چون موقع ثبت کنسول فایل داد که در روت هاست قرار بدم
میشه در موارد سئو رنک مث و سرچ کنسول و کد کپچا یه راهنمایی کنید
که این موارد از بین میره یا نه
سوال دوم
شما از پوشه public_html اموزش دادین
من میخوام فایل و پوشه های اضافه و بی مصرف پوشه home رو پاک کنم میشه یه راهنمایی یا اموزش بدین
سلام خیر مشکلی ایجاد نمیکنه. پوشه home رو باهاش شوخی نکنید بهتره. 🙂
سلام
افزونه رنک مث سو رو نصب کردم
نقشه سایت نمیده
/—-/
همچین چیزی میده
سلام یکبار نقشه رو غیرفعال و فعال کنید حل میشه.
سلام
چطوری و به چه روشی یه کاربر بدون اجازه من میشه مدیر کل
این یکی از مشکلات منه ؟
سایتتون ویروسی شده ولی نه از دیتابیس. فایل ها رو مجدد چک کنید.
سلام
این ویروس یا ربات یا مهاجم در این های پایگاه داده میباشد
wp_options
wp_users
wp_usermeta
چطوری این موارد مشکوک رو شناسایی و از بین ببرم ؟
چند تا هم هستن نه یه دونه
لطفا راهنمایی کنید ؟
توی بخش کاربران میتونید حذفشون کنید اگه توی دیتابیس باشن.
سلام
قالب من ورود با شماره موبایل داره با شماره ام وارد شدم مدیر
افزونه ورود با شماره موبایل هم دارم با شماره ام وارد شدم مدیر
با شماره دیگری از خودم وارد شدم مدیر
دوتا شماره مدیر یا بیشتر نمیدونم دارم
حالا هر چی دنبال این شماره ها میگردم که حذف کنم یا از مدیریت خارج کنم پیدا نمیشه
الان افزونه های ورود با شماره رو حذف کردم
این شماره ها کجا و نقش های این شماره ها که چه کاربری دارن کجاست پیدا کنم ؟
سلام توی ویرایش حساب کاربری باید دیده بشن. اگه نه توی دیتابیس میشه پیداشون کرد. ولی باید به یه متخصص بسپارید.
سلام
سایت من ویروسی شده تمام کارهای که آموزش دادین رو انجام دادم
ولی ویروس در پایگاه داده دیتابیس میباشد
برای از بین بردن ویروس در دیتا بیس چیکار کنم
ویروس یه ربات که سایت رو بهم ریخته افزونه ها رو حذف یا غیر فعال میکنه پیشخوان رو بهم میریزه
ادمین مدیر کل اضافه میکنه
سلام متوجه نشدم. توی پایگاه داده؟ از کجا متوجه شدین. امکان نداره
سلام
من تمام پوشه ها و فایل ها رو پاک کردم جز پوشه های داخل پوشه uploads که تاریخ دارن فقط که محصولات در انهاست انها رو برسی کردم همش عکس های سایت خودم بود و فایل های زیپ و mp4 های که خودم ریختم و میشناسم فایل مشکوکی نبود
چند عدد پوشه محصولات را انتقال دادم به سطل آشغال ووردپرس رو ریختم محصولات رو از سطل اشغال برگردوندم اطلاعات دیتابیس دادم سایت امد بالا همه چی اوکی شد
و بعد چند ساعت ویروس یا ربات پیداش شد
سلام از کجا متوجه شدین ویروس پیداش شده؟ چه تغییری ایجاد شد؟
سلام
سوال
چطوری من که مدیر هست با این همه پاک سازی و حذف مدیریت رو ازدست ندادم
این ویروس یا رباط هم به همین تور جایگاه در دیتا بیس هست
متوجه منظورتون نشدم.
سلام وقت بخیر : من یه سایت فروشگاهی پوشاک دارم امروز متوجه شدم که در بعضی از صفحات محصولات تمامی عکس های مربوط به جدول سایز شدن شبیه یک مدل ،به عنوان مثال هر محصولی رو که باز میکنی عکس خود محصول درسته فقط عکس مربوط به جدول سایز شده شبیه یکی از محصولات . ادرس سایت رو میزارم براتون tancut.ir البته بعضا با رفرش کردن صفحه این اتفاق میوفته یا اینکه با بزرگ کردن عکس در نسخه موبایلی . این میتونه بابت ویروس باشه
سلام متوجه منظورتون نشدم. عکس ها بدون مشکل توی سایت شما لود میشن
شما وقتی وارد صفحه محصول میشوید به غیر از عکس خود محصول , عکس جدول سایز هم هستش و هر محصول یک عکس جدول سایز برای خود دارد . الان چند روزی هستش که بعضی از محصولات بعضا قدیمی به این مشکل خوردن که همشون یک عکس مشخص رو به جای عکس جدول سایز خودشون نمایش میدن , مثلا بلور جانان , سارافون مخمل ، سویشرت پسرانه . اینا به جای نشون دادن عکس جدول سایز خودشون , همشون عکس جدول سایز تیشرت بادکنکی رو نمایش میدن
آموزش حل مشکلات متداول وردپرس رو توی سایت ببینید.
سلام و عرض ادب
اینکار ضربه به امتیاز سئوی سایت نمیخوره؟
اگه باعث حذف سئوی سایت میشه ، باید چیکار کنیم این اتفاق نیفته؟
باتشکر
سلام خیر چون محتوای مهم حذف نمیشه.
درود جناب راد
اگر این کار را انجام بدیم، اطلاعات مشتریان، تنظیمات ووکامرس، تنظیمات افزونهها و تنظیمات عمومی وردپرس پاک میشود و باید مجدد انجام بدیم؟
شخصی سازی در طراحی هایی که با المنتور انجام دادیم چی؟
درود بر شما خیر هیچ اطلاعاتی حذف نمیشه
سلام وقتتون بخیر.
میخواستم بدونم اگه من مثلا طراح سایت باشم و قالب اهورا رو از شما بخرم میتونم این قالب رو چند سایت مختلف نصب کنم و از دمو های مختلفش استفاده کنم؟
سلام خیر هر نسخه برای یک سایت قابل استفاده هست.
سلام
نمیدونم ربطی داره به موضوع شما یا نه
ولی من یه سوال داشتم
من سایتم ویروسی شد و کارایی که گفتید رو انجام دادم مشکل حل شده ولی محتوای سایت چه در مدیریت سایت چه در صفحه سایتم موجود نیست (روی هاست موجوده) میتونید راهنماییم کنید؟
سلام روی هاست موجود هست؟ متوجه نشدم. دیتابیس شما حذف نشده؟
سلام
من هیچ چیزیو از روی سایت حذف نکردم
بالای 4000 محصول تو فروشگاه دارم ولی تو قسمت مدیریت سایت و خود ساید دیده نمیشه (انگار سایت تازه است)
چه از مدیریت سایت و چه از طریق سی پنل و فایل منیجر هیچ چیزیو پاک نکردم
شاید وردپرس وصل شده به یک دیتابیس دیگه. فایل wp config رو چک کنید یا از هاست بخواید بک آپ برگردونن
چطور بفهمم که روی دیتا بیس دیگه وصل شده؟
اگه اموزشی تو سایت درباره مشکل من دارید لطف کنید لینکشو بهم بدید
باید فایل wp config رو بررسی بفرمایید.
سلام دوباره
تاریخ بک اپ بعد مشکلمونه و عملا امکان نداره
چطور میتونم بفهمم که روی دیتا بیس دیگه متصل شده و چطور میتونم درستش کنم
اگه اموزششو تو سایت دارید بفرمایید اونو ببینم
با تشکر
توی بخش دیتابیس ها ببینید دیتابیس وجود داره یا خیر اگر بله رمزش رو تغییر بدید و اطلاعاتش رو توی wp config وارد کنید.
ممنونم از راهنمایی هاتون
سلام، ممنونم از آموزش های خوبتون واقعا بینظریه🙏
من چندتا پلاگین کرک شده نصب کردم ولی الان میخوان اینارو حذف کنم، نیازه که علاوه بر پلاگین، پوشه ها رو هم حذف کنم؟
سلام خواهش میکنم. بله قطعا
سلام خسته نباشید.
چطور میتونم رو سیستم خودم طراحی سایت با وردپرس رو به صورت آفلاین انجام بدم؛ یعنی بدون اینکه هاست بخرم، سایت بسازم.
سلام
سایت رو روی لوکال هاست اجرا کنید. آموزش نصب لوکال هاست روی سیتسم رو در گوگل سرچ کنید
نیازی به پاکسازی دیتابیس نمیباشد؟ اگه به دیتابیس نفوذ شذه بود باید چطور فایلها و جداول ویروسی را حذف کنیم؟
نه فقط بخش کاربران رو چک کنید کاربر ادمین نساخته باشن.
سلام من داخل پوشه پابلیک اچ تی ام ال همه رو اشتباه پاک کردم و وقتی میام طبق جلسه یک پیش میرم اپلود رو که میزنم (Your account has reached its disk usage quota. Because of this, you cannot upload files. Delete some files, or contact your hosting provider to request an increase to your account’s quota.)این ارور رو میده لطفا کمکم کنید
سلام فضای هاستتون کمه باید ارتقاش بدید
داخل همون هاست ورد پرس رو نصب کرده بودم حالا که پاک کردم چرا نمیتونم دوباره نصب کنم
چون فایل ها رفته توی trash و باید trash رو خالی کنید.
سلام وقت شما بخیر
تشکر از اموزش خوب و جامعتون
سایت ما هک شده و متاسفانه صفحه پیشخوان وردپرس به درستی لود نمیشه و روی یک لینک مثل افزونه ها که کلیک میکنم ارور 403 میدهد. یعنی تمام لینک های موجود در صفحه ادمین هست همین ارور میدهد.
این کارهایی که تو این اموزش بود انجام دادم ولی بازهم همین مشکل وجود دارد. امکانش هست راهنمایی کنید؟
سلام آموزش حل خطای ۴۰۳ رو ببینید تو سایت.
اگر فایل های افزونه رو قبل از نصب چک کنیم که مثل کد هایی که شما گفتید نباشد سایت ویروسی نمی شود
سلام بستگی داره بعدی پلاگین های نال شده کدهای ویروسی رو قفل میکنن تا قابل تشخیص نباشه.
سلام آقای راد، ممنون از ویدیوهای خوبتون.
من یک افزونهی پولی رو رایگان دریافت و در وردپرس آپلود کردم که بعد از مدتی خودش رو نشون داده ، هر زمان که در سایتم کلیک میشه فرد رو به یه سایت ارز دیجیتال هدایت میکنه.
این مراحلی که فرمودید رو انجام دادم اما بدون پوشه آپلود و طبق گفته شما باز هم مشکلم حل نشد ولی مراحل به درستی انجام شد.
دوباره همین مراحل رو انجام دادم و در پوشه ی آپلود هر چی فایل با نام های عدد و حروف بی معنی بود رو حذف کردم اما در زمان آپلود وردپرس مشکلی به وجود اومد و خطای HTTP500 رو نشون داد البته فایل آپلود میشه و قابل رویت هست.
میخوام بدونم این خطا برای چی هست؟ و اینکه در پوشه آپلود چیز دیگه ای بجز مواردی که خودم آپلود کردم هم هست؟
درود بر شما سپاس. آموزش حل خطای ۵۰۰ رو توی سایت ببینید.
آقای راد ممنون مشکل ارور 500 حل شد، ولی هنوز شک دارم که کدوم از فایل ها رو باید حذف کنم، که بعد در سایتم مشکل به وجود نیاد.
طبق تجربهای که شما دارید، بنظرتون هرچی فایل در پوشهی آپلود با نام هایی مثل
d1f8e71bb66bc42ac4a1b7aedf22379e.source.css
هست رو حذف کنم، مشکلی نداره؟
و سوال بعدی اینکه مشابهی همچین فایلی رو در پوشه ی اصلی هم دارم، اون رو هم حذف کنم؟
معمولا فایل css مشکلی ایجاد نمیکنه. اما طبق همین آموزش باید فایل های اضافی رو حذف کنید.
سلام وقت بخیر
آموزشتون عالی بود
آقای راد این مشکل رو چجوری باید حل کرد؟
ممنون میشم راهنمایی کنید
Notice: ob_end_flush(): failed to send buffer of zlib output compression (1) in /home/ …./domains/…. .com/public_html/wp-includes/functions.php on line 5309
درود
https://mihanwp.com/hide-error-in-wordpress/
این آموزش رو مشاهده کنید
سلام مهندس وقت بخیر من اینکارو انجام دادم سایت درست شد اما وارد پیشخوان وردپرس نمیشه و زمانی که میره توی پیشخوان مثل فید میاره لینک هارو لطفا راهنماییم کنین
سلام وقت بخیر. آدرس پوشه ها رو توی فایل منیجر بررسی کنید.
در فولدر public_html فایل wp-config.php وجود ندارد و فقط wp-config-sample.php هست. مشکل چیست؟
سلام وردپرس هنوز نصب نشده
وردپرس که سالهاست نصب است و سایت کار میکنه. ولی فایل config.php غیب شده!
شاید مخفی شده توسط فایل منیجر هاست شما. با اف تی پی تست کنید.
آموزش بسیار کافی و به دور از پیچیدگی بود ولی حقیقتش من جرات نمی کنم این مراحل رو طی کنم. می ترسم سایتم دیگه بالا نیاد! پیشنهاد شما برای کسی که این کار رو برای ما انجام بده کیه؟
سپاس. یه بک آپ بگیرید و وارد کار بشید با اطمینان 🙂
سلام
عالی بود. خدا خیرتون بده.
سپاس از توجه شما
شاد و پیروز باشید
با سلام و عرض ادب
مقاله خیلی مفیدی هست روش پاکسازی را خیلی روان مطرح فرمودید یک سوال داشتم از خدمتتان
سایتی که بنده مدیریت آن را بعهده دارم هک شده بود و به یک سایت دیگر ریدایرکت شده بود بنده با تغییر dns مسئله را حل کردم و افزونه امنیتی نصب کردم اما الان یک مشکل هست صفحه سلامت سایت باز نمی شود و یک نوشته را با اینکه مطلب دارد بدون محتوا اعلام می کند الان می خواهم با روش شما سایت را پاکسازی بکنم .
اگر بخواهیم فایل wp_config.php را هم حذف بکنیم آیا فقط لازم هست اطلاعات مربوط به دیتابیس را وارد بکنیم یا موارد دیگری هم هست لطفا راهنمایی بفرمایید.
سلام وقت بخیر. بله درسته فقط اطلاعات دیتابیس
با سلام و خسته نباشید من هنوز این کار رو انجام ندادم میخواستم قبلش جواب چهار تا سوالمو بگیرم بعد انجام بدم
یک اینکه اگر قالب و افزونه هامو حذف کنم باید از اول همشونو نصب و پیکربندی کنم ؟
دو اینکه چون سایتم فروشگاهیه محصولاتم پاک نمیشه؟
سه این کار به سئوی سایت آسیب نمیرسه ؟
چهار طراحی سایت بهم میریزه و از اول باید طراحی بشه؟
سلام وقت بخیر ۱. خیر نیازی به پیکربندی مجدد نیست ۲. خیر محصولات توی ووکامرس ذخیره شده ۳. اگر قالب خوبی انتخاب کنید خیر ۴. بله چون قالب تغییر میکنه باید مجدد طراحی کنید.
سلام و درود برشما
آقای حسینیراد خیلی عالی بود.
من رو از کلی نگرانی و دردسر نجات دادید.
مچکرم
لطفا همیشه خوب باشید. همیشه خوب بمانید.
ارادتمند شما ـ محمد همایونی
درود
سپاس از توجه و لطف شما
خوشحال هستیم که تونستیم به مشکل شما کمک کنیم
شاد و پیروز باشید
سلام ویدیو خوبی بود سایت بنده ویروسی شده و در جدول یوزر پایگاه دادم یوزر های فیک ساخته میشه ایا با روش گفته شده در این ویدیو میتونم مشکل رو حل کنم
درود
خوشحالیم که این مقاله به شما کمک کرده
بنده سوالی پرسیدم ممنون میشم راهنماییم کنید
سلام خیر با این روش نمیتونید اما افزونه all in one wp security رو نصب کنید حل میشه
سلام نصب کرد خوب بود و خدارو شکر مشکلم حل شد
ممنون از وقتی که میذارید
خواهش میکنم
سلام خدا قوت ، بنده سایت وردپرسی دارم که حدود یک ماه هست ویروسی شده البته هک شده بود که دسترسی ها رو مسدود کردم اما الان در طی این یه ماه و حتی امروز هم در سرچ کنسول با این ارورهای ۴۰۴ اضافه میشه
مثلا
بیش از ۶ هزار لینک خطا بعد از هک شدن اضافه شده
سلام چاره ای نیست باید صبر کنید به مرور درست بشه. استفاده از قالب یا پلاگین نال شده این مشکل رو ایجاد میکنه.
البته حتما کارهای گفته شده در این مقاله رو انجام بدین.
سلام
آقای راد
هزینه خرید پلاگین ها برای ایران خیلی بالاس نسبت به دلار
اما سایت های زیادی هستن که نال شده اون افزوده رو میزارن
یکی از این سایت ها پلاگین یاب هست
ممنون میشم افزوده هایی مثل المنتور رو سورسش رو بررسی کنید و کلیپ یا در جواب همین کامنت کنید
سلام قطعا هیچ سایتی نسخه اصلی رو رایگان در اختیار شما قرار نمیده. باید سودی توی کار باشه. به خاطر همین اصلا پیشنهاد نمیکنم حتی سورسشون رو هم چک کنید. از هر سایتی چه رایگان چه پولی
قبلا بعضیا میگفتن میهن وردپرس هاست میفروخت برای چی دست برداشتید؟
سلام به دلیل مشکلاتی که در صفحه بهترین شرکتهای هاستینگ عرض کردم.
سلام
ویدیو خیلی خوبی بود نکات خوبی گفته شد فقط ای کاش راجع به دیتابیس ویروسی هم توضیح میدادید و یک نمونه پاکسازی نمونه انجام میدادین
سلام وقت بخیر. کار با دیتابیس برای افراد تازه کار واقعا ریسکی هست به همین دلیل روش کار نکردیم.
درود بر شما
امکان ضبط ویدئویی با همین عنوان وجود نداره؟
درود. خیر چون قبلا چنین ویدیوهایی منتشر کردیم و باعث بهم ریختن سایت ها توسط دوستان شد.
چطور میتونم دیتابیسم رو بهینه کنم منظورم اینکه من قبلا که تازه وردپرس یادگرفته بودم افزونه های الکی زیادی نصب کردم و تنظیمات اشتباه رو انجام دادم حالا مثلا وقتی ووکامرس رو نصب میکنم با تنظیماتی که قبلا انجام داده بودم و پاک کرده بودم میاد راهش چیه اگر آموزشی هست ممنون میشم بگید یا در این رابطه بسازید❤
سلام راه درست و دقیقی نداره باید تک تک جداول رو بررسی کنید. توی دوره سایت برتر کامل توضیح دادم.
سلام، خسته نباشید.
تابع eval و base64_decode توابع خطرناکی هستند؟
سلام بستگی داره کجا استفاده بشن
اگر فایل های functions.php و بعضی از فایل های افزونه و قالب وردپرس با استفاده از این توابع Encrypt بشن مشکلی داره؟
خیر اما ممکنه همین کدها مخرب باشند.
درود بر شما آقای راد، خدا قوت
از چند هفته پیش منتظرم این ویدئو بودم و بالاخره امروز منتشر شد!
سپاس از شما.
درود
سپاس از توجه شما
پیروز باشید